Archives

now browsing by author


Voitures électriques : quelles sont les pannes les plus fréquentes ?

Même si les voitures électriques sont plus simples techniquement parlant par rapport aux modèles thermiques, elles ne sont pas exemptées de quelques dysfonctionnements. Plusieurs études ont pointé les pannes les plus fréquentes concernant les voitures électriques. Mais peut-on vraiment affirmer que les voitures électriques ont trop de dysfonctionnements ?

apv_vehicule_electrique

C’est un fait, les voitures électriques réclament moins d’entretien par rapport à leurs homologues thermiques. Pourquoi ? Tout simplement parce que les électriques bénéficient d’une mécanique beaucoup plus simple. L’absence de moteur à combustion, de certains fluides, de mécanismes parfois complexes… Tous ces éléments ne concernent pas les voitures électriques. De ce fait, certains constructeurs conseillent une fréquence d’entretien tous les 30 000 km pour un modèle électrique contre 15 000 pour un thermique. Chez Tesla, c’est encore plus simple puisque le constructeur recommande de changer le filtre à air de l’habitacle tous les 2 à 3 ans selon les modèles, de vérifier le liquide de frein tous les 2 ans, de faire vérifier la climatisation tous les 3 à 6 ans et… c’est tout !

Au-delà de l’aspect mécanique, il y a toutefois beaucoup d’éléments en commun entre une électrique et une thermique, notamment les pièces d’usure. Mais là aussi, il y a quelques différences entre les deux énergies. Par exemple, grâce au freinage régénératif, les utilisateurs de voitures électriques auront tendance à beaucoup moins user leurs plaquettes de frein par rapport à une voiture thermique.

Le raccourci pourrait donc être facile et nous pourrions affirmer que les voitures électriques sont globalement plus fiables par rapport à celles équipées d’un moteur à combustion. Mais, comme le soulignent plusieurs études, les voitures électriques ne sont pas exempts de tout reproche.

TROP D’ÉLECTRONIQUE TUE L’ÉLECTRONIQUE ?

Avec certaines voitures électriques âgées de plus de 10 ans ou presque (Renault Zoé, Nissan Leaf, Tesla Model S), nous avons désormais assez de recul pour pointer ce qui peut dysfonctionner. Et, paradoxalement, ce ne sont pas les voitures les plus « anciennes » qui ont le plus de problèmes. Nous avons pu par exemple le voir avec la récente Volkswagen ID.3 et ses problèmes de logiciels au moment des premières livraisons. Des problèmes qui viennent d’être résolus au prix de plusieurs mises à jour et, pour certains clients, un passage en atelier.

Ce sont d’ailleurs les problèmes de logiciel qui sont les plus récurrents pour une voiture électrique. C’est ce qu’a constaté une étude récemment menée par l’entreprise britannique Which?. Très exactement 48 034 Britanniques possédant au total 56 853 véhicules ont été interrogés sur la fiabilité de leur moyen de locomotion l’année dernière. Et au palmarès des pannes les plus fréquentes comme des jours d’arrêt consécutifs, les voitures électriques sont en tête.

Selon les chiffres avancés par cette étude, les voitures électriques cumulent 31,4 % des pannes subies par les sondés au cours des 12 derniers mois, devant les véhicules diesel avec 29,1 %, et les hybrides rechargeables qui comptent pour 27,5 %. De leur côté, les modèles essence sont loin derrière avec 18,1 % des pannes.

Pour ne rien arranger au cas de la voiture électrique, c’est également celle qui reste immobilisée le plus longtemps du fait d’une panne, avec une moyenne de 5,1 jours, devant les hybrides rechargeables et les hybrides, avec respectivement 4,2 et 3,9 jours à l’arrêt. Ce sont encore les modèles essence qui s’en sortent le mieux avec 3 jours de panne en moyenne. Ce sont aussi les VE qui connaissent le plus de problèmes au démarrage, puisqu’ils ont été constatés au moins une fois dans l’année par 8,1 % des sondés, contre 6,9 % pour les diesels et 5,6 % pour les PHEV.

entretien-voiture-electrique

L’étude met en avant des problèmes de logiciel avant tout, mais en aucun cas des problèmes de moteurs et de batteries. Ces voitures étant globalement développées à vitesse éclair sous la pression du législateur pour abaisser au maximum sa moyenne annuelle CO2, certains modèles, comme ce fut le cas de la Volkswagen ID.3, sortent des ateliers et sont livrés avec encore quelques dysfonctionnements logiciels.

Rien qui ne pourrait altérer la sécurité du conducteur, mais ces problèmes de logiciel peuvent rendre l’expérience de conduite contraignante avec, par exemple, un système d’info-divertissement défectueux ou encore un planificateur de recharge qui ne fonctionne pas correctement. Nous l’avions notamment noté dans notre essai du Skoda Enyaq au moment de sa sortie, avec quelques problèmes de logiciels sur notre version d’essai qui faisait partie des premières séries.

Le bon point, c’est qu’il est possible de mettre à jour la partie logiciel facilement, que ce soit en atelier ou à distance en OTA, contrairement à un problème mécanique qui peut s’avérer plus compliqué à réparer et plus coûteux.

TRÈS PEU DE PROBLÈMES SPÉCIFIQUES AUX VÉHICULES ÉLECTRIQUES

L’année dernière, l’automobile-club allemand ADAC a également publié une étude statistique concernant les pannes des voitures particulières, avec une partie sur les voitures électriques. L’étude a recensé 3,386 millions de pannes pour 2020 sur des voitures particulières immatriculées neuves entre 2011 et 2018 en Allemagne (VE et thermique compris donc).

Les principales pannes concernant les modèles thermiques s’articulent autour de la batterie 12V. En regardant l’analyse qui a été faite, la batterie 12V a été la principale source de panne en 2020 sur les voitures électriques. 54 % des pannes de ces voitures l’ont été à cause de cet élément contre 46,3 % pour les modèles essence ou diesel. L’ADAC explique ce chiffre plus élevé par l’absence de problèmes récurrents sur les moteurs électrique qui met davantage en avant les problèmes liés à cet équipement sur les voitures électriques. Puisqu’en réalité, les batteries 12V des voitures électriques sont similaires à celles équipant les voitures thermiques.

Pour aller plus loin
Quelles sont les meilleures voitures électriques à acheter en 2022 ?

En plus de la batterie Lithium-ion permettant d’alimenter le moteur en électrons, un véhicule électrique est aussi pourvu d’une batterie 12V pour mettre en service le véhicule en quelque sorte, celle-ci est donc indispensable au bon fonctionnement. Pour éviter de décharger trop rapidement sa batterie de 12V sur une voiture électrique, même quand vous stockez votre voiture dans un garage, pensez quand même à bien verrouiller la voiture. Cela évite de laisser en veille certains équipements consommateurs en énergie.

Si la batterie 12V représente l’essentiel des pannes relevées en 2020 en Allemagne sur les voitures (toutes motorisations confondues), quelles peuvent être les autres causes ? À la seconde position, nous retrouvons des problèmes d’électricité générale et d’éclairage pour 15,1 %, suivi de très près par les pneus à 14,2 %. Les problèmes spécifiques aux véhicules électriques (batterie au lithium, chargeur embarqué, ou encore le ou les moteurs) représentent seulement 4,4 % des pannes. À titre de comparaison avec un modèle thermique, le moteur est cité dans 16 % des cas, soit pratiquement quatre fois plus.

cover-r4x3w1000-5e29a5e72a987-nissan-leaf

Les systèmes de ventilation et gestion de la température représentent uniquement 0,1 % des pannes. Si vous êtes bons en calcul mental, il reste une part de 12,2 % qui regroupe diverses anomalies. Cela regroupe les problèmes au niveau de la carrosserie et du châssis, de la direction, des freins, de la transmission, etc.

UNE PERTE D’AUTONOMIE AU FIL DES KILOMÈTRES PARCOURUS

De son côté, l’étude de l’ADAC met aussi en avant la part minime des pannes qui concerne la batterie de traction ou encore le moteur, puisque la grande majorité des voitures électriques en circulation sont plus jeunes que les modèles thermiques. Toujours est-il qu’avec des modèles électriques plus anciens, le souci qui revient le plus souvent (et qui n’est pas une panne) reste la rétention de la batterie. En d’autres termes, l’usure de la batterie, qui perd une partie de sa capacité au fil des années et des kilomètres parcourus. Les packs batteries sont garantis plusieurs années, certes avec une rétention minimale pour la plupart (en général 70 %), mais la garantie court tout de même sur huit ans dans l’immense majorité des cas. Il convient de nuancer (et dans le bon sens) tout cela avec l’étude tout récemment publiée par Tesla. Celle-ci indique une perte de capacité de la batterie de moins de 10 % au bout de 160 000 km et environ 15 % au bout de 320 000 km. L’autonomie sera légèrement en baisse, mais cela ne sera pas non plus dramatique.

Finalement, comme nous l’avons vu dans ce dossier, si l’on met de côté les problèmes logiciels – qui pourraient, eux aussi, toucher les voitures thermiques si elles étaient développés aussi rapidement que leurs homologues électriques -, les voitures électriques sont bien plus fiables que les voitures thermiques.

Source: frandroid.com
Marre des notifications Google Chrome ? Voici comment s’en débarrasser

Le navigateur web va introduire un nouveau comportement bien pratique pour éviter d’être noyé sous les alertes durant sa navigation.

Les utilisateurs savent bien que les notifications en provenance des sites web peuvent vite devenir un vrai problème lors d’une session de navigation.

Des notifications parfois trop nombreuses qui irritent les utilisateurs

Depuis leur introduction, bon nombre de sites demandent l’autorisation d’afficher des notifications, pour afficher les toutes dernières actualités, prévenir d’un nouveau message sur une messagerie instantanée mais aussi pour proposer des messages publicitaires.

Bien souvent les utilisateurs ont tendance à autoriser machinalement ces demandes et se retrouvent très rapidement envahis d’alertes du matin au soir pour des informations qui ne méritent pas toujours que l’on soit averti en temps réel et déconcentré de son activité ou de son travail en cours.

Google Chrome a bien compris le problème et propose déjà plusieurs solutions. En plus des paramètres manuels, qui permettent aux personnes de désactiver les notifications de chaque site, le navigateur peut pour le moment mettre en sourdine les sites abusant des notifications et prévenir l’utilisateur de tentatives d’abus ou de tromperie.

Google ne va cependant pas en rester là à en croire une découverte réalisée dans le code du logiciel.

Google veut lutter efficacement contre le spam quitte à adopter une position de modérateur du web

Dans un futur proche, Chrome va se montrer plus agressif et interdire automatiquement toutes les notifications d’un site web jugé comme nuisible par les équipes de Google.

Ce nouveau comportement offrira plus de tranquillité à l’utilisateur puisque qu’il interviendra même si ce dernier a autorisé les notifications de ce site web. Une fois le site blacklisté, les alertes disparaîtront sans aucune intervention manuelle requise.

On peut s’inquiéter toutefois de ce nouveau paramètre qui place Google in fine dans une position de modérateur qui décide qui a ou n’a pas le droit d’afficher des alertes sur les ordinateurs de plusieurs centaines de millions de personnes à travers le globe.

L’entreprise américaine se montre quant à elle rassurante et explique que cette interdiction ne concernera que quelques sites ne respectant pas les règles d’utilisation des outils de développement de Google Chrome. Il faudra désormais attendre l’introduction de cette fonctionnalité pour juger sur pièce si Google respecte ou non ses bonnes intentions.

Source: Clubic.com

Vous pourrez bientôt redonner vie à votre vieil iPad grâce à Linux

Ce projet n’en est qu’à ses balbutiements mais pourrait à terme redonner un second souffle à des tablettes décrites comme obsolètes par Apple.

Bon nombre d’utilisateurs n’ont toujours pas cédé aux sirènes des derniers iPad et continuent d’utiliser leurs iPad mini, iPad Air ou iPad datant parfois de près d’une décennie.

Des modèles jugés obsolètes mais toujours utilisés dans de nombreux foyers

Ces modèles sont peut-être toujours parfaitement opérationnels pour des tâches basiques comme la navigation web ou la lecture de contenus multimédia mais leur fiche technique accuse néanmoins le poids des années.

Les plus vieux iPad ne sont plus supportés par Apple, qui n’apporte plus de mises à jour d’iOS ni de nouvelles fonctionnalités à ses vénérables appareils. Les consommateurs sont invités à remplacer leur modèle par un nouvel iPad plus puissant et équipé de la dernière version.

Si vous ne voulez pas repasser à la caisse et dépenser au minimum 400 € pour remplacer une tablette qui fonctionne toujours, des développeurs ont peut-être une solution qui n’a certes rien d’officiel mais qui pourrait vous rendre de fiers services.

Un développement difficile qui avance à son rythme

Le développeur Konrad Dybcio et un autre passionné se faisant appeler quaack723 sur le web sont actuellement au travail pour installer Linux sur les vieux iPad. Pour ce faire, les deux bidouilleurs utilisent une distribution postmakerOS, basée sur la distribution légère Alpine Linux et adaptée aux appareils mobiles.

Pour réussir à installer Linux, les deux développeurs semblent avoir utilisé une faille de sécurité baptisée « Checkm8 », qui permet de jailbreaker son appareil iOS indéfiniment.

Actuellement, les travaux sont préliminaires et tout ne fonctionne pas correctement. L’installation semble ne fonctionner que sur des appareils équipés des puces Apple A7 et A8, soit des iPad sortis en 2013 et 2014 comme l’iPad Air 2, mais les deux informaticiens expliquent dans une série de tweets qu’à terme même les iPhone ou l’enceinte connectée HomePod, équipée elle aussi d’une puce ancienne, pourraient être compatibles.

Pour l’heure l’installation bloque car le système ne peut pas monter de système de fichiers. Le Bluetooth, l’audio et l’accélération graphique semblent également poser problème mais le travail avance à son rythme et les développeurs semblent sur le coup. D’autres experts pourraient leur venir en aide prochainement pour accélérer le développement.

Source: Clubic.com

Une arnaque fait à nouveau des ravages sur Facebook

L’arnaque en question commence par un message : “C’est toi sur cette vidéo ?”. Elle sévit sur Facebook depuis 2016.

Une arnaque Facebook amène des utilisateurs à cliquer sur des liens corrompus, qui entraînent le téléchargement de virus et ale vol de données confidentielles. Le point fort de ce phishing est que le piège est envoyé via le compte Facebook d’un proche. La question “C’est toi sur cette vidéo ?”, est simplement suivie d’un lien.

Plusieurs profils d’attaque

Une fois que la cible clique sur l’URL de la supposée vidéo, une page s’affiche et lui demande d’indiquer ses identifiants Facebook. Et ce, pour lui permettre de regarder la séquence. Une fois que l’utilisateur a entré ses données, à la façon d’une pandémie, le pirate envoie exactement le même message piège à tous ses contacts, et ainsi de suite.

Deuxième méthode d’attaque : le pirate peut aussi tenter d’installer une extension sur le navigateur web. Celle-ci est censée permettre de lancer la vidéo. Il s’agit en réalité d’un malware qui va donner au pirate un accès à l’ordinateur de la victime. Et, potentiellement, permettre à l’escroc de contrôler le PC.

Mounir Majoubi, député français et ex-Secrétaire d’État français chargé du Numérique, a même tiré la sonnette d’alarme dans un post Twitter.


Comment réagir ?

Si l’utilisateur tombe malheureusement dans le piège, deux options s’offrent à lui. Tout d’abord, il peut s’empresser de changer son mot de passe depuis les paramètres de sécurité. Ensuite, il peut se rendre la page d’aide Facebook dédiée. Dernière étape, faire une analyse de son ordinateur ou du smartphone avec un logiciel de protection. Cela permettra à la victime de s’assurer que le pirate n’a pas volé ses données bancaires.

Le mieux est aussi de prévenir ses amis Facebook de la menace, au cas où ils auraient reçu un message suspect. Et ce, pour leur éviter de tomber dans le même piège à leur tour.

Source: Geeko

Prudence, car la majorité des mots de passe compromis respecte les exigences réglementaires

L’étude menée par un spécialiste suédois de l’authentification tend à montrer que la conformité des mots de passe aux recommandations des autorités cyber demeure insuffisante pour échapper à la compromission.

Le fournisseur suédois de solutions de gestion de mots de passe et d’authentification Specops Software vient de publier une étude. Celle-ci porte sur l’analyse de mots de passe qui ont été compromis et qui, pourtant, correspondaient aux normes réglementaires de l’Agence nationale de la sécurité des systèmes d’information (ANSSI) et de ses homologues européens. Près de 53 % d’entre eux étaient conformes aux recommandations.

Les recommandations de conformité ne suffisent pas toujours

« La complexité et les recommandations d’organisations officielles peuvent aider à renforcer son mot de passe », reconnaît le spécialiste cyber de Specops Software, Darren James. Il tempère toutefois cette affirmation théorique en affirmant que « cela ne protégera pas votre réseau si ce dernier figure sur la liste des mots de passe compromis que possède un pirate. »

Pour éviter les risques de compromission et de piratage de ses mots de passe, l’ANSSI prodigue plusieurs recommandations spécifiques. Il est ainsi vivement conseillé d’adopter un mot de passe :

  • Qui comporte au moins 1 majuscule ou minuscule ou chiffre ou symbole ;
  • Qui ne contient aucun caractère consécutif (du type « 123 » ou « abc ») ;
  • Qui ne présente pas de mots répétitifs (comme « aaaa ») ;
  • Qui ne comporte pas de modèles de mots-clés (les fameux « azerty » et autres) ;
  • Qui fait état d’une longueur minimale à 9, 12 et 15 caractères pour les trois niveaux.

Une autre recommandation consiste à comparer votre mot de passe, au moment où vous êtes en train de le créer, avec une liste de mots de passe communs ou connus pour être compromis.

Les pirates maîtrisent les codes du mot de passe entre la conformité et la facilité

Sur les 800 millions de mots de passe compromis analysés par Specops, 52,95 % très exactement répondaient aux différentes recommandations que nous venons de lister. Et pourtant, bon nombre d’entre eux se retrouvent sur les listes des mots de passe compromis d’un pirate. Avec le temps, les hackers ont en effet constitué une liste de plus de 2 milliards de mots de passe compromis qui respectent bien les recommandations des différentes autorités cyber du monde, mais qui sont peu originaux et se retrouvent sur la liste des mots de passe les plus communs. Prenons quelques exemples.

La plus banale des illustrations reste le mot de passe « password1 », qui suit toutes les recommandations ou presque : un chiffre en plus des lettres, pas de caractère consécutif, une longueur minimale. Mais écrire « password » suivi d’un « 1 » pour un mot de passe n’a rien de sécurisé ni d’original. Cet exemple est volontairement grossier.

Mais étendons-le à des mots de passe qui respectent la quasi-totalité, si ce n’est toutes les recommandations des autorités :

  • yuantuo2012
  • 1q2w3e4r5t
  • startfinding
  • 111222tianya
  • malcolm01
  • magvai87magvai87
  • 21pink657

Tous ces mots de passe, s’ils vous paraissent peu originaux, sont pourtant conformes à presque toutes les recommandations. Certes, les initiés ont acquis les bons réflexes, en utilisant des gestionnaires de mots de passe, des phrases de passe ou des mots de passe qui ne dépendent que du hasard, et non de ce que le pirate connaît ou peut deviner. Néanmoins, une bonne partie du grand public doit encore être convaincue de l’intérêt de rendre plus complexe ce qui demeure le moyen d’authentification le plus utilisé.

Source: Clubic

Utiliser son téléphone dans une voiture à l’arrêt, est-ce autorisé ?

De nombreux automobilistes pensent que faire usage de son téléphone à l’arrêt est autorisé. Il existe pourtant des circonstances dans lesquelles cela est interdit. L’argus revient sur les situations à risque au regard du Code de la route.

dusanpetkovic1 – stock.adobe.com

L’article R.412-6-1 du Code de la route punit l’usage d’un téléphone tenu en main par le conducteur d’un véhicule en circulation d’une contravention de 4e classe (amende forfaitaire de 135 €) et d’un retrait de 3 points du permis de conduire. Une sanction importante pour une infraction qui peut être relevée même lorsque le véhicule est arrêté. Dans quels cas est-ce verbalisable ? Quelles sont les conditions pour pouvoir utiliser son téléphone à l’arrêt tout en respectant la loi ?

Ne pas être en situation de circulation

Dans les embouteillages ou à un feu rouge, vous êtes considéré comme « en circulation ».

primipil – stock.adobe.com

En vertu de l’article R.412-6 du Code de la route, tout conducteur doit se tenir constamment en position d’exécuter commodément et sans délai toutes les manœuvres nécessaires. Ce texte général ne s’applique qu’au conducteur en circulation. Pour avoir le droit de se servir de son smartphone, que ce soit pour téléphoner, envoyer un message, un mail ou encore utiliser une application, le conducteur ne doit donc pas être en situation de circulation. Or, les cas de circulation sont nombreux, même véhicule à l’arrêt. Un véhicule arrêté dans les embouteillages, à un feu rouge ou même sur le bord d’une route est considéré comme étant en circulation. L’usage du téléphone tenu en main dans ces conditions est donc prohibé. Pour échapper à la répression, le véhicule doit être arrêté, moteur éteint et garé à un endroit où le stationnement est autorisé. C’est le cas d’une place de parking public ou privé, d’un garage ou encore d’une place de stationnement sur la voie publique.

Cas de force majeur et paiement au drive

En dehors de ces cas de figure, l’usage du téléphone par le conducteur d’un véhicule n’est pas légal, sauf cas de force majeure. La force majeure se définit comme un événement irrésistible, imprévisible et extérieur au conducteur. Il reste donc possible d’utiliser son téléphone portable au volant, véhicule à l’arrêt, en dehors d’un stationnement régulier, si cette immobilisation résulte d’un impondérable comme une panne fortuite.

Le paiement sans contact au drive ou aux barrières de péage peut être verbalisé.

petto123 / Pixabay

Le Code de la route s’applique sur la voie publique, mais également sur les voies et parkings privés ouverts à la circulation du public. Conséquence : la pratique de plus en plus répandue de payer son repas ou ses courses alimentaires au drive avec son téléphone portable est susceptible de poser problème. En effet, les parkings des grandes surfaces et des établissements de restauration rapide sont accessibles au public et sont donc soumis au Code de la route. Le fait de s’arrêter et de faire usage de son smartphone pour payer par la fenêtre du véhicule n’échappe en principe pas à la règle. La voiture n’est alors pas stationnée, et il ne s’agit bien évidemment pas d’une situation d’urgence pouvant caractériser la force majeure.

Si on voit mal un gendarme ou un policier relever l’infraction pour ce type de comportement, l’application stricte du Code de la route le permettrait pourtant. En cas de verbalisation, le tribunal de police amené à statuer sur la contestation de l’automobiliste pourrait apprécier la situation avec rigueur ou au contraire faire preuve d’une certaine forme de tolérance au vu des circonstances particulières de l’infraction.

Source: L’Argus

Amazon veut livrer des colis en moins de 24 heures depuis les centres commerciaux

Amazon pilote actuellement un programme dans le cadre duquel ses chauffeurs Flex sous contrat viennent chercher et livrer des colis depuis les centres commerciaux pour les remettre aux particuliers en moins de 24 heures.

amazon surtaxe vendeurs tiers
Crédits : Unsplash

Alors qu’Amazon a souvent été accusé de faire très mal aux commerces de proximité, le géant américain souhaiterait désormais utiliser tous ces magasins comme fournisseurs pour les clients qui souhaitent une livraison le jour même. Le test, selon un rapport de Bloomberg, semble être en cours depuis au moins le début de l’année et concerne des centres commerciaux en Arizona, au Nevada et en Virginie.

Depuis le début de l’année, certains clients aux États-Unis n’ont donc pas remarqué qu’Amazon effectuait ses livraisons depuis les centres commerciaux locaux. Bloomberg rapporte qu’Amazon se contente de répertorier les produits disponibles pour la livraison le jour même, et si quelqu’un commande quelque chose, un chauffeur Amazon Flex vient le chercher chez le détaillant partenaire.

AMAZON VEUT AIDER LES COMMERCES DE PROXIMITÉ À SURVIVRE

Tout comme les chauffeurs d’Instacart ou de DoorDash, les chauffeurs Flex d’Amazon utilisent leur propre véhicule pour livrer des colis. Ils récupèrent généralement les colis dans les stations de livraison d’Amazon, mais il est également possible de récupérer les colis dans les commerces de proximité.

Un tel partenariat avec Amazon devrait grandement aider les commerces de proximité à embrasser l’ère numérique, mais surtout inciter les consommateurs à commander davantage s’ils savent qu’ils seront livrés en moins de 24 heures. Certains commerçants pourraient ainsi voir le nombre de ventes exploser. Il faut rappeler que le commerce en ligne explose en France depuis la pandémie de COVID-19, il est donc important pour les géants du e-commerce d’aider les magasins physiques à survivre. Le géant américain avait déjà récemment grandement aidé les restaurateurs en proposant Deliveroo Plus dans son abonnement.

Il reste désormais à savoir si Amazon compte ou non à l’avenir étendre ce programme en dehors des États-Unis. Si c’est le cas, on imagine qu’un tel système ne sera pas disponible en France avant au moins plusieurs années, le temps qu’Amazon noue des partenariats avec différents centres commerciaux.

Source: phonandroid

Le vol de mots de passe : un phénomène en recrudescence

En mars 2022, un groupe de criminels semait la terreur chez Microsoft en piratant le code source de plusieurs entreprises du géant américain. Ce nouveau vol de grande ampleur rappelle avec brutalité la nécessité d’être prudent sur Internet.

Les données de Microsoft dérobées

« Lapsus$ », c’est ainsi que se nomme le groupe de hackers sud-américains ayant revendiqué le vol du code source de Microsoft en mars 2022. Sur Telegram, les pirates révélaient ainsi avoir accès aux données de Bing, Bing Maps, ou encore Cortana.

Pour prouver son méfait, le groupe publiait même 37 Go de données dérobées au géant de la tech. Parmi elles, on a trouvé un fichier texte contenant les mots de passe de nombreux salariés.

hacker

Les mots de passe : données fragiles des internautes

Protéger ses identifiants est une mesure élémentaire sur Internet. Une étude d’ExpressVPN sur les mots de passe révèle que la plupart des internautes utilisent le même mot de passe pour tous les sites consultés. Cette imprudence s’ajoute à l’habitude de choisir des mots de passe simples, comme une suite logique de chiffres ou de lettres. Les internautes pensent choisir un mot de passe simple à retenir. Malheureusement, il est tout aussi facile à pirater.

Il ne faut pas plus que quelques secondes à un hacker chevronné pour venir à bout d’un mot de passe. La diversité des techniques de piratage permet, dans la majorité des cas, de dérober les identifiants d’un internaute et de s’introduire dans ses différents comptes en ligne.

Que le pirate fasse usage de la force brute, envoie un logiciel malveillant pour espionner sa victime ou emploie la technique du hameçonnage par e-mail, rares sont les mots de passe à lui résister.

Microsoft révèle en effet que plus de 18 milliards d’attaques de mots de passe à l’encontre des entreprises sont recensées chaque année. Les pirates informatiques se livrent ainsi à près de 579 attaques par seconde. Pourtant, il est possible de se prémunir contre ces agressions numériques.

Comment éviter les vols de mots de passe ?

Parmi les bonnes pratiques à adopter pour protéger au maximum ses données sur Internet, le choix du mot de passe est essentiel. Le but est de brouiller les pistes de sa navigation sur le web. Il faut compliquer la tâche aux potentiels assaillants de la toile.

Il convient, tout d’abord, de choisir un code secret unique pour chacun de ses comptes sur Internet. L’aléatoire est la clé de la protection. Ensuite, il faut éviter les mots que l’on peut trop facilement associer à sa personne. Les noms des membres de sa famille ou de ses animaux de compagnie sont à proscrire.

Les mots de passe les plus longs sont les plus difficiles à compromettre. Multiplier les signes diacritiques, quand cela est possible, est aussi une astuce efficace. Enfin, éviter au maximum la même configuration dans l’élaboration de ses mots de passe complique encore plus le travail des pirates.

tablette

Avec des règles simples et un peu de bon sens, chaque internaute peut semer les pirates sur Internet et protéger ses données en ligne. Évidemment, un mot de passe étant secret, il est fondamental de ne jamais le partager avec qui que ce soit, et encore moins sur Internet.

Source: android-mt

5 astuces pour découvrir Google Street View autrement

Google Street View a quinze ans. Vous pensez maitriser l’outil sur le bout des doigts ?

Le 25 mai, c’est le jour où le Règlement général sur la protection des données (RGPD) a commencé à être appliqué en Europe. Mais le 25 mai, c’est aussi la date de lancement du projet Street View. Le service de Google fête en 2022 ses quinze ans d’existence. L’occasion de revenir sur l’évolution de l’outil, qui a tant progressé et qui est parfois encore trop sous-estimé.

L’occasion, aussi, de mettre en avant, quelques aspects du service qui ne sont pas forcément bien identifiés. Car si l’outil est déjà très pratique pour visualiser en 360° la voie publique et s’y déplacer à loisir — ce qui peut être très pratique pour repérer un lieu à l’avance, afin de ne pas se tromper une fois sur place –, il y a d’autres façons de profiter de la plateforme.

Visiter des lieux atypiques sur Street View

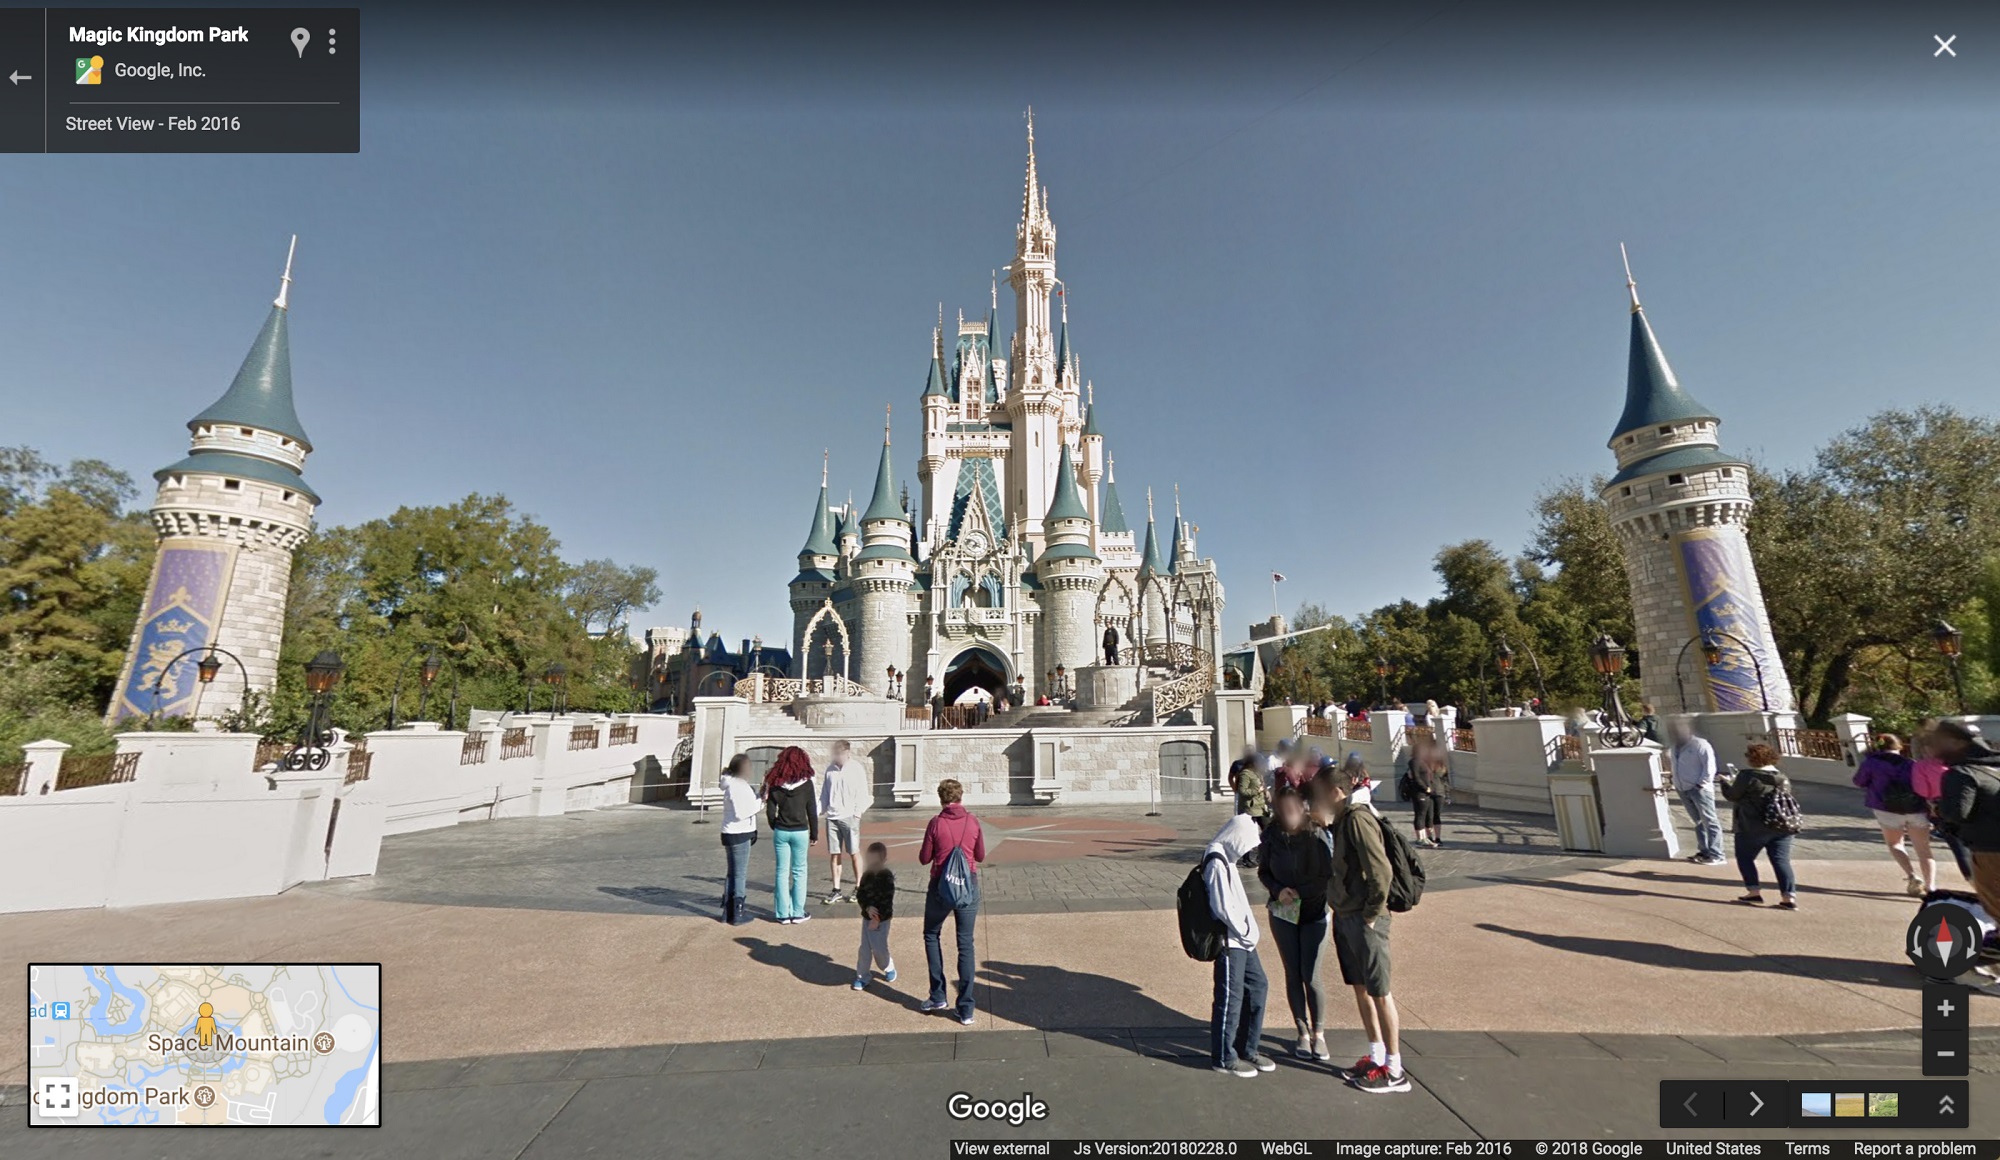
Vous avez déjà visité votre quartier sur Street View de long, en large et en travers ? Vous avez vu New York, Tokyo, les pyramides d’Égypte, le Burj Khalifa ? Sachez qu’il y a aussi des lieux plus inattendus que l’on peut visiter virtuellement. C’est le cas de la Station spatiale internationale, le garage dans lequel est né Google, les fonds marins, l’Amazonie, Fukushima ou encore Disneyland.

Street View Disney
Si le billet d’entrée est trop cher, ça peut être une alternative (bon, d’accord, vous n’aurez pas le grand frisson des attractions. // Source : capture d’écran

Afficher Street View et Maps en même temps

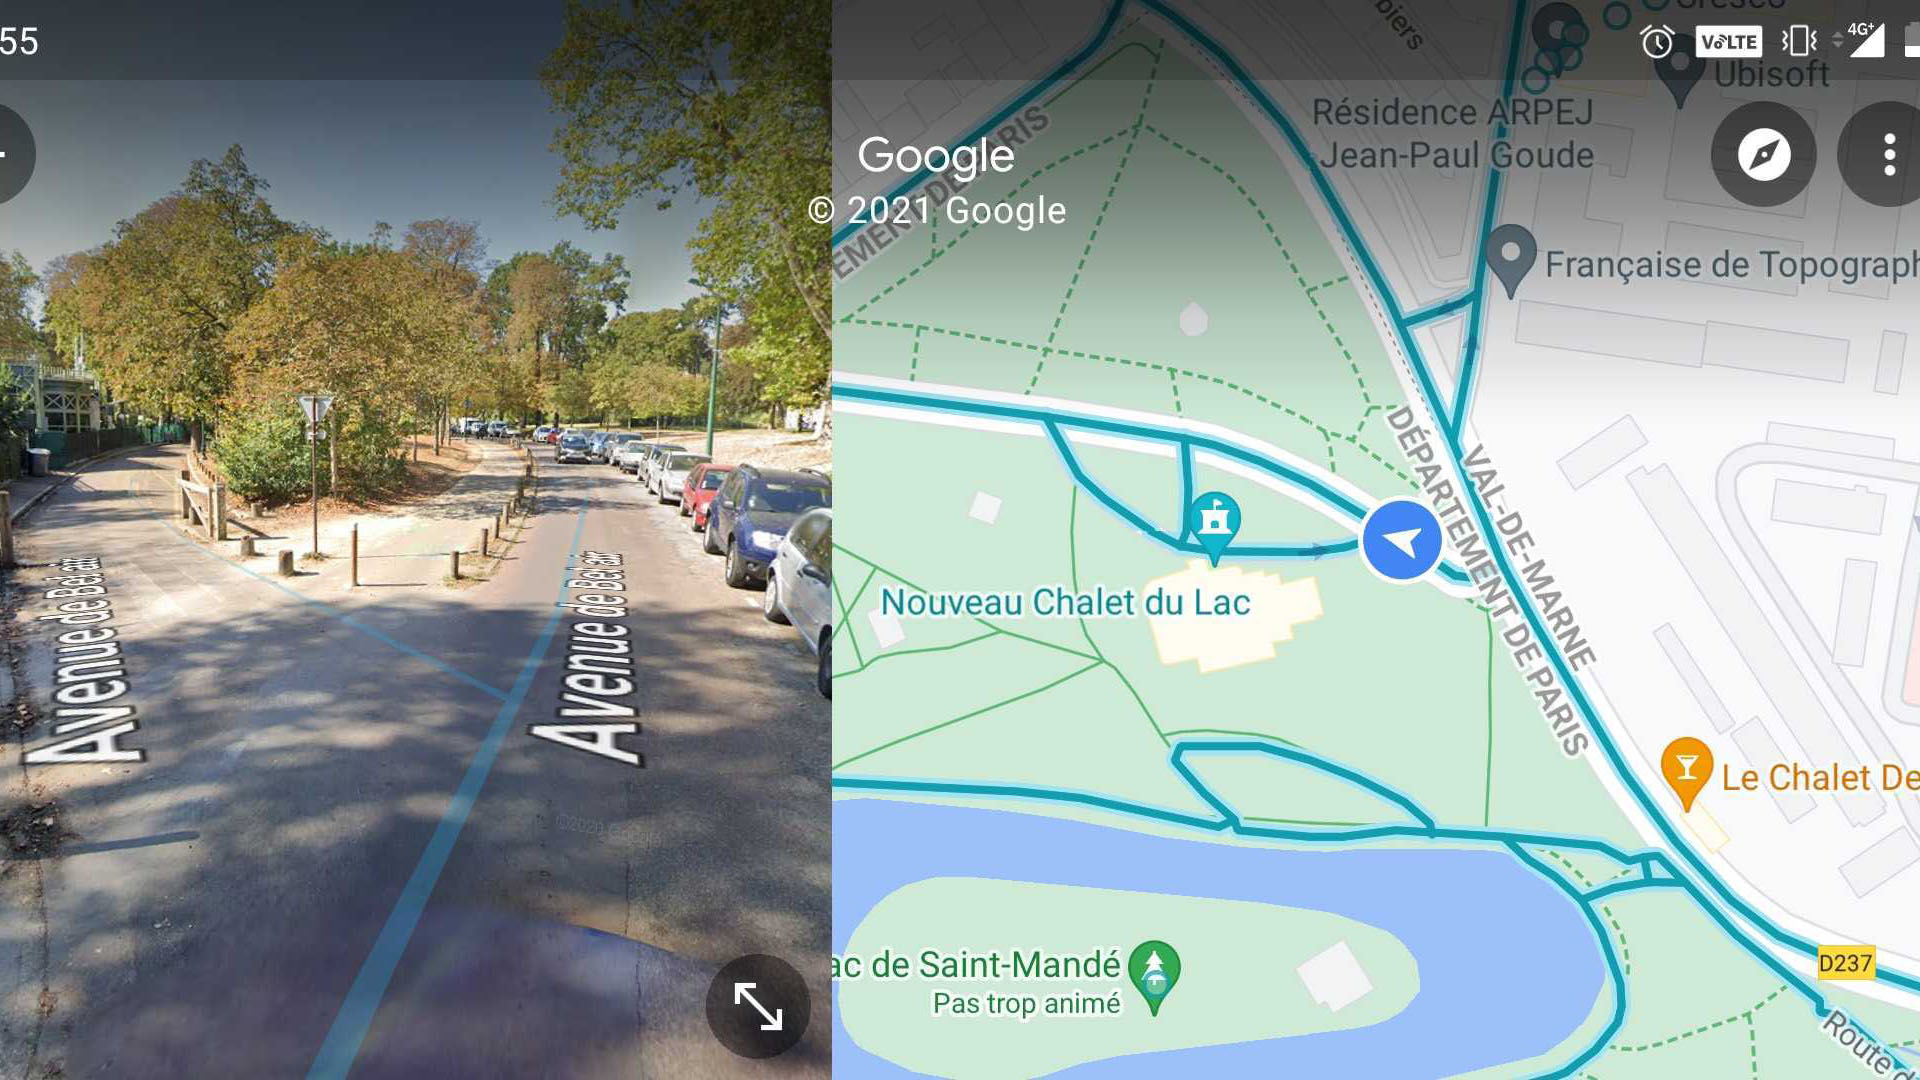
L’application mobile de Google Maps contient une option très pratique, mais trop peu connue : le double affichage Maps et Street View. Elle permet de diviser l’écran en deux parties, une pour chaque service. Cela peut grandement vous aider à vous repérer dans vos pérégrinations virtuelles, avec une vue à hauteur d’homme (Street View) et une vue zénithale (Maps).

Google Maps et Street View
Google Maps et Street View. // Source : capture d’écran

Flouter son visage ou sa maison sur Street View

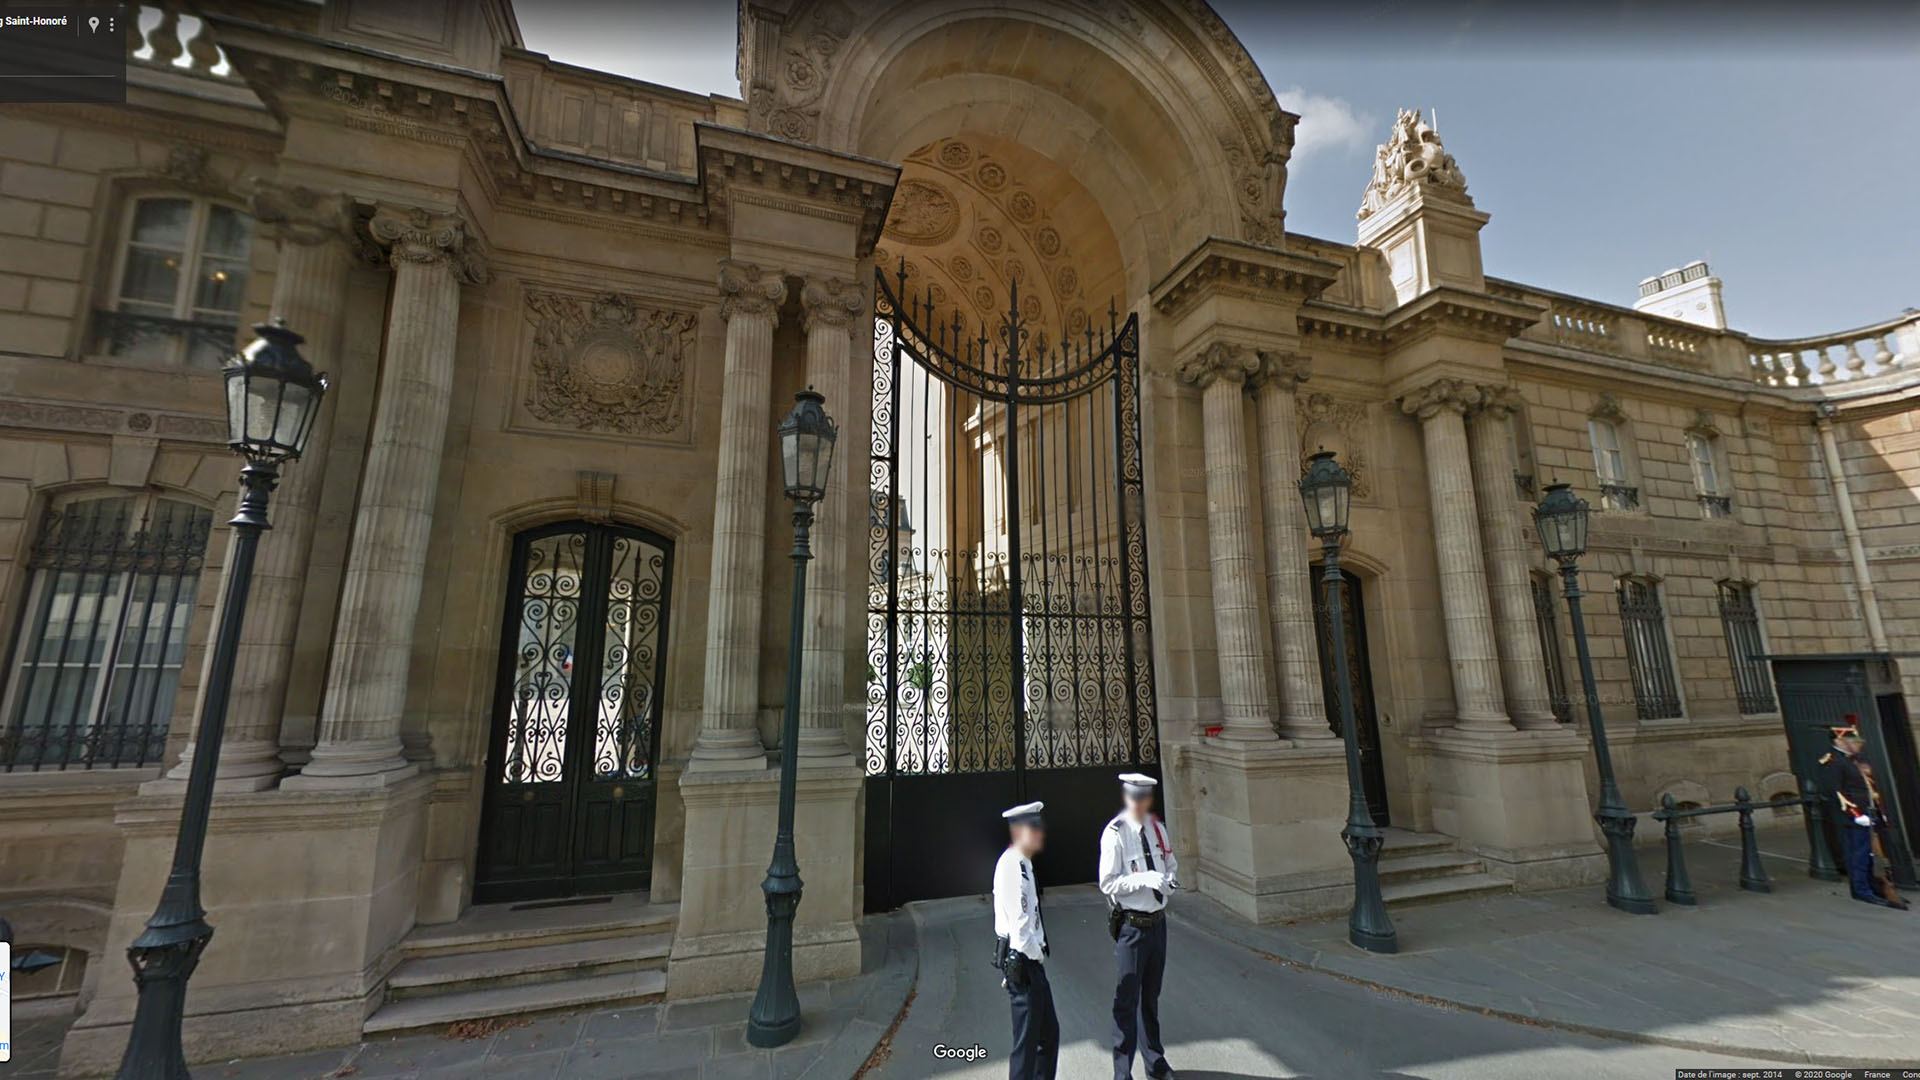
Google utilise des algorithmes de détection pour masquer automatiquement les visages des individus et les plaques d’immatriculation. En général, l’outil marche bien. Mais il peut parfois avoir des ratés. Heureusement, il est possible de demander au cas par cas le floutage de son domicile sur Street View, pour des raisons de confidentialité et de vie privée.

Street View Elysée
Un exemple de deux agents de police dont le visage est flouté. // Source : Street View

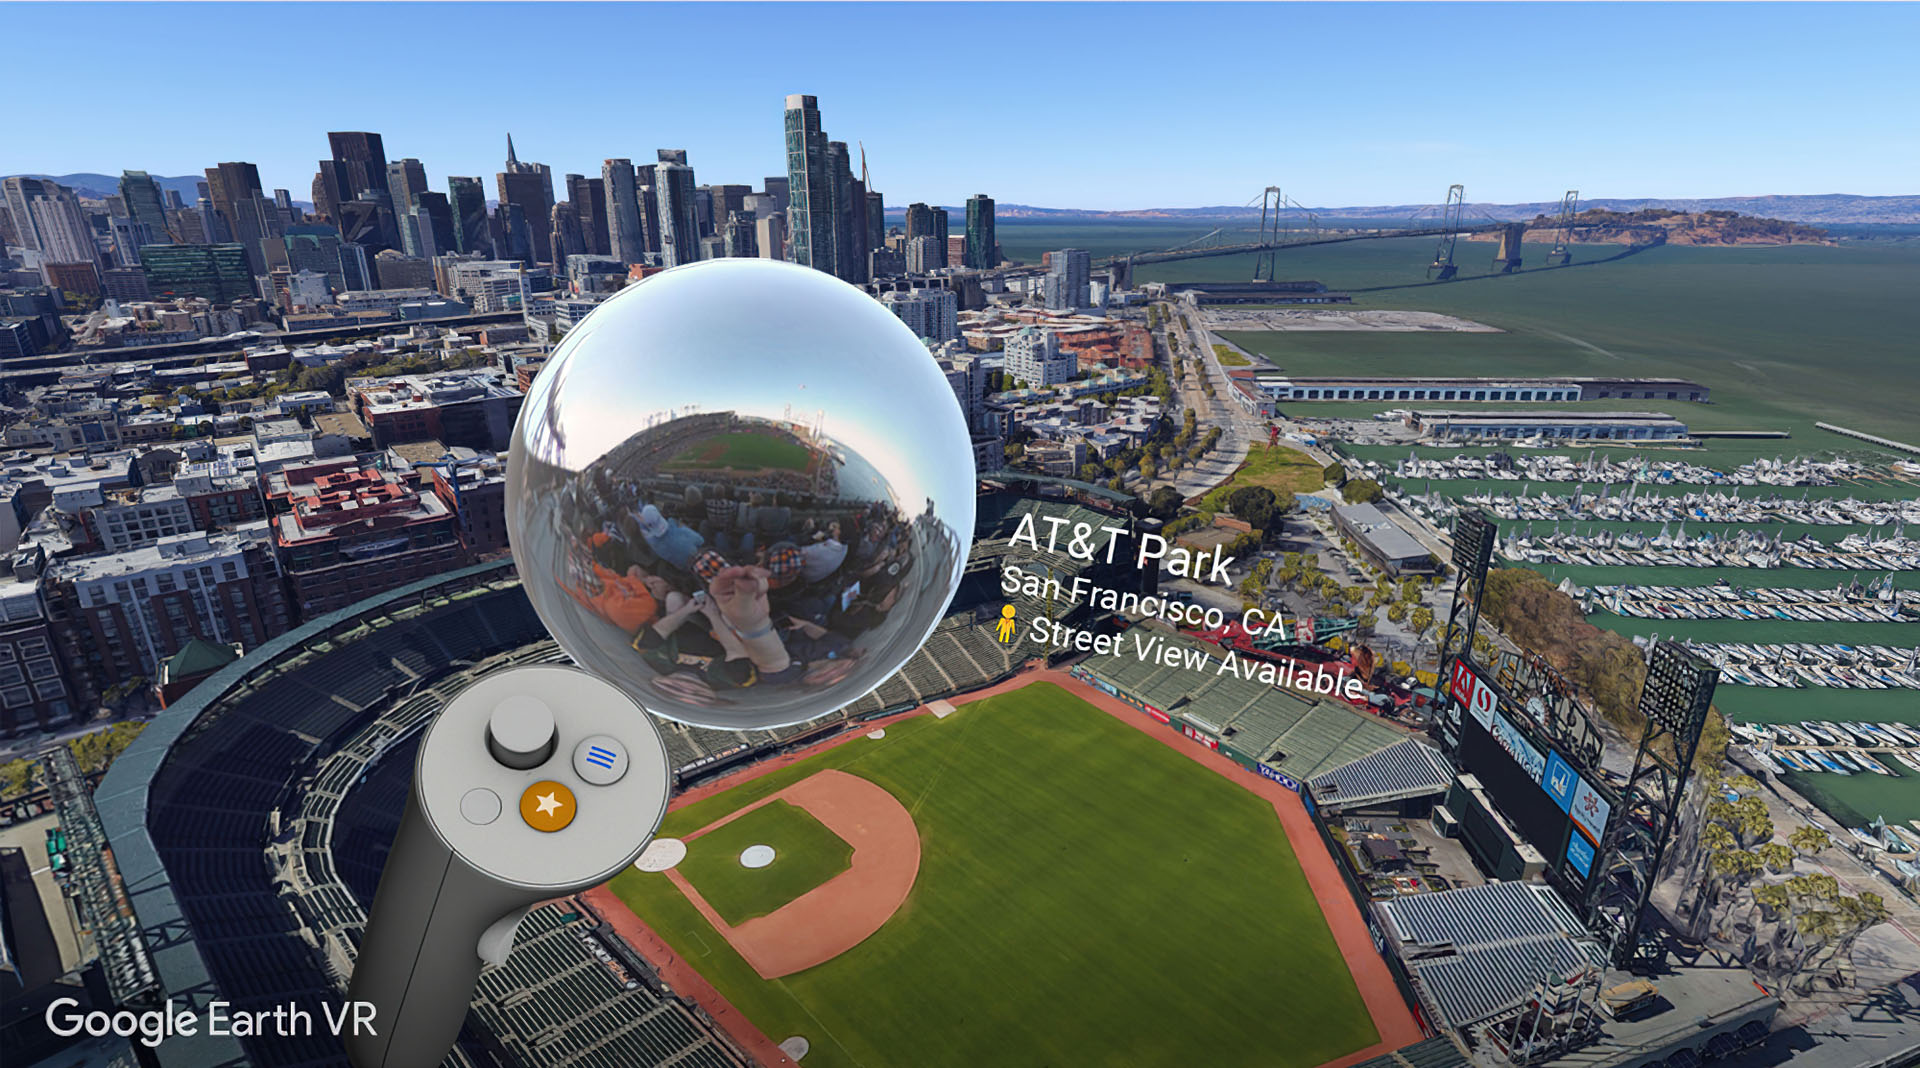
Profiter de Google Earth VR avec Street View

Si vous avez un casque de réalité virtuelle et que vous vous en servez toujours, vous pouvez explorer Street View comme une sorte de simulation en réalité virtuelle, qui s’adapte en fonction de l’orientation de votre tête, comme si vous y étiez. Il est possible de s’en servir avec le HTC Vive et l’Oculus Rift, mais aussi avec des solutions plus abordables, comme le cardboard.

Google Earth VR Street View
Google permet de mixer Earth et Street View en réalité virtuelle. // Source : Capture d’écran

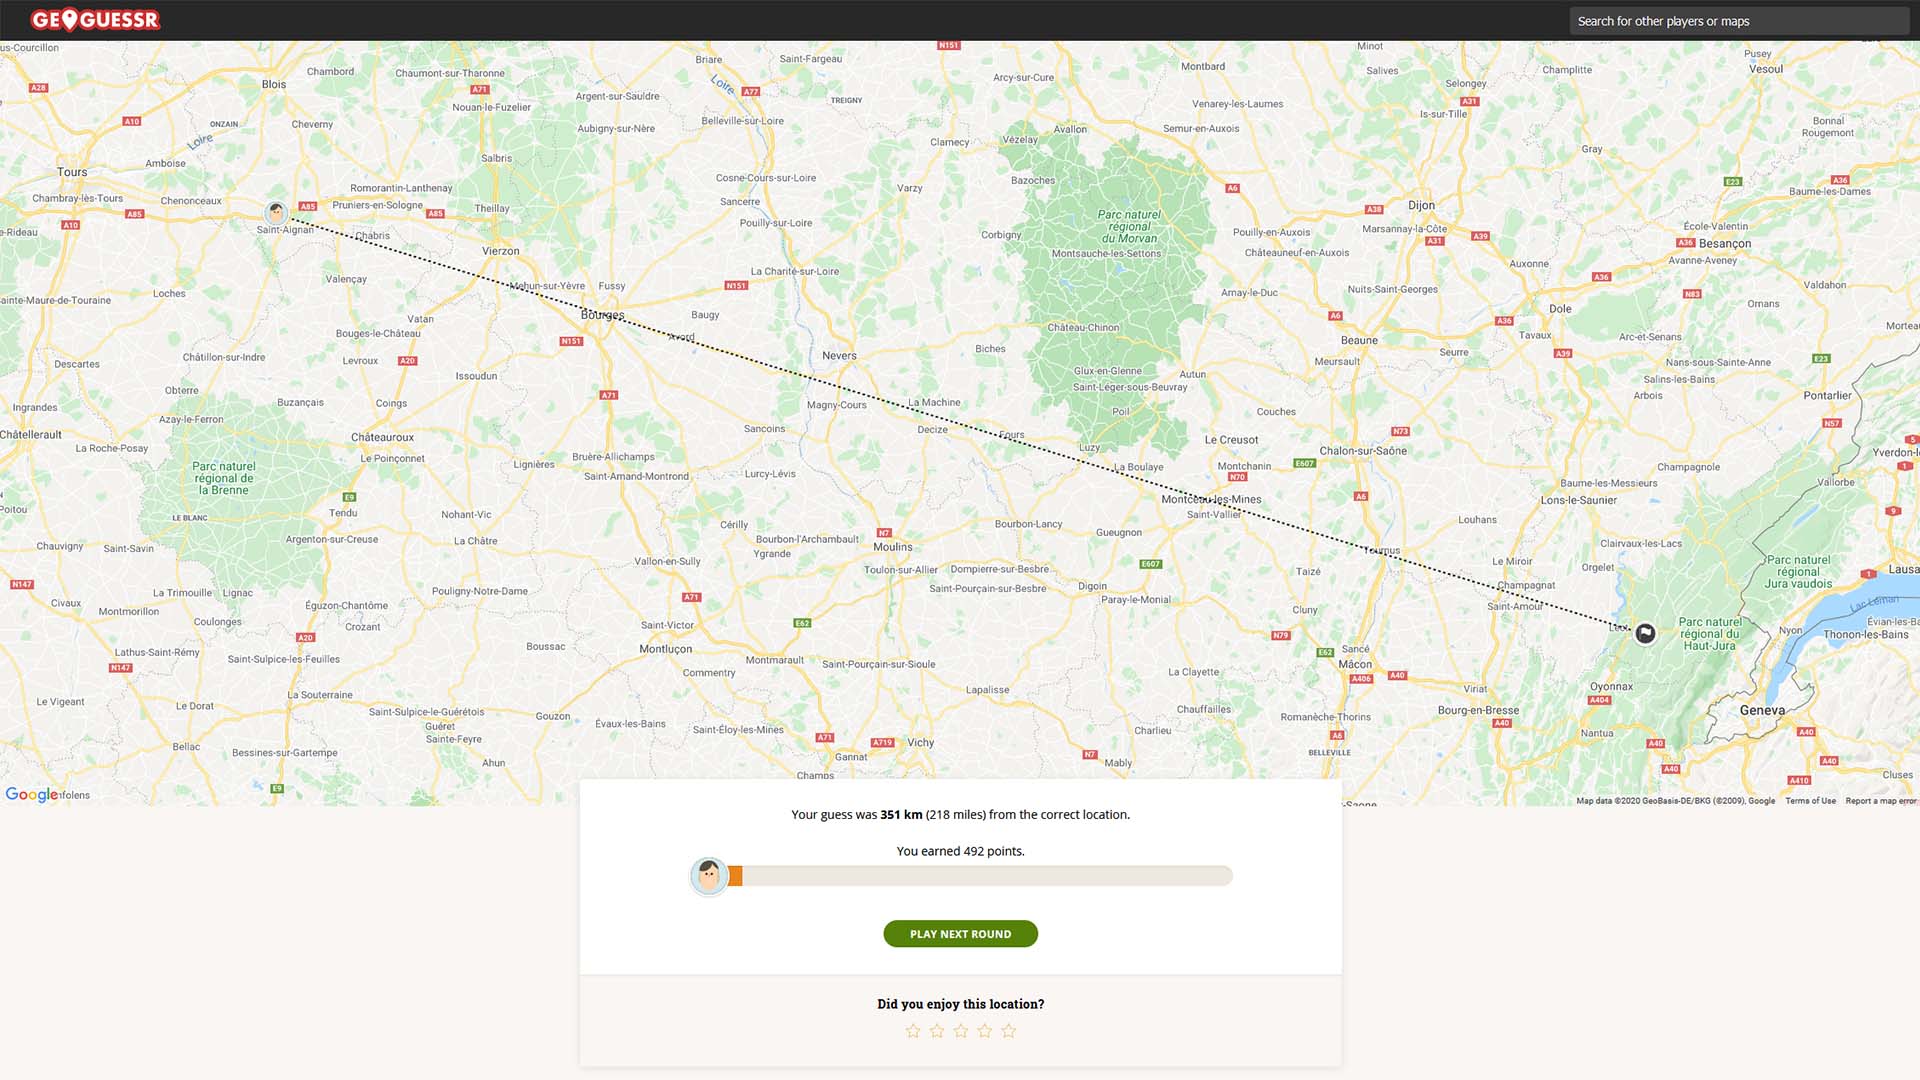
Jouer sur Street View avec Geoguessr

Vous vous souvenez des confinements ? Et des skypéros ? Pour passer le temps avec ses proches que l’on ne pouvait plus voir, quelques jeux vidéo sortaient du lot à l’époque. Parmi eux, Geoguessr. Le principe ? Tenter de deviner à quel endroit dans le monde vous vous trouvez. Et pour cela, vous devez naviguer virtuellement sur Street View. On adore.

Geoguessr
Je ne dirais pas que c’est un échec. Je dirais que ça n’a pas marché. // Source : capture d’écran

Source: Numerama

Méfiez-vous de cette arnaque : un faux site DHL peut récupérer vos identifiants bancaires

Voilà quelques années maintenant que les arnaques par e-mails et SMS se multiplient.

Une nouvelle campagne de phishing atteint aujourd’hui un nouveau niveau, avec la création d’un faux chatbot.

Un faux chatbot sur une (fausse) plateforme DHL

Sur de très nombreuses plateformes, on peut aujourd’hui faire appel à un chatbot, soit un robot qui se charge de « discuter » avec l’utilisateur, pour l’aiguiller au mieux dans ses recherches. Aussi, les chercheurs de chez Trustwave SpiderLabs ont mis en lumière une nouvelle campagne de phishing qui fait appel à un chatbot, en rapport avec une (fausse) plateforme DHL.

Le principe est simple : la victime reçoit un e-mail qui lui indique qu’un colis lui étant destiné est bloqué dans un hangar DHL et que ce dernier nécessite quelques informations pour lui être remis. En cliquant sur le lien fourni, la victime est redirigée sur un faux site DHL, sur lequel elle sera prise en charge par un chatbot. Ce dernier va rapidement prendre soin de récupérer diverses informations personnelles, et notamment les données bancaires de la victime.

L’ensemble est particulièrement travaillé, avec une page captcha, un vérification du mode de paiement ou encore un (faux) code unique envoyé à la victime pour finaliser le renseignement des données. Tout est fait pour tromper la vigilance. Comme bien souvent, le but des pirates est de récupérer les identifiants bancaires de l’utilisateur pour lui soutirer quelques précieux euros. Prudence, donc…

Source: Clubic