octobre, 2017
now browsing by month
Votre réseau fixe/mobile est mauvais ? Dénoncez votre opérateur à l’Arcep !
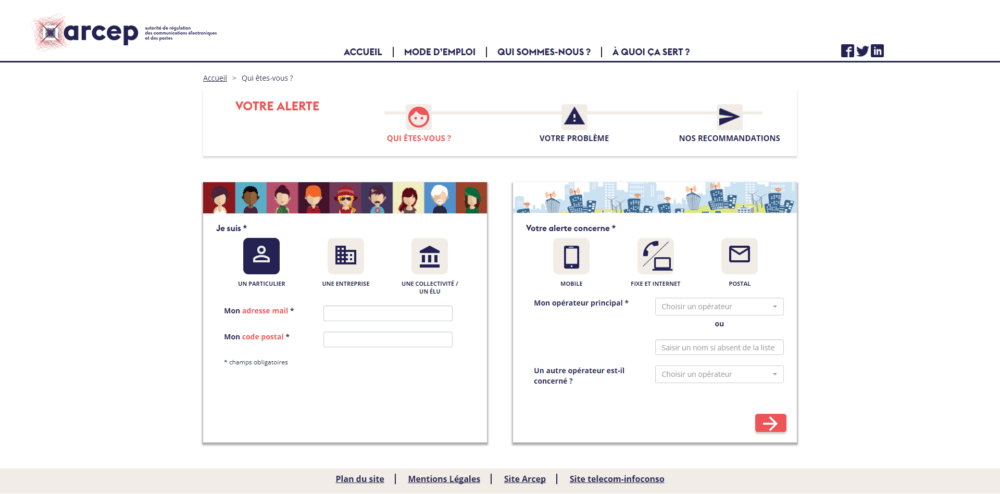
L’Arcep lance son service « J’alerte l’Arcep » afin que chacun puisse donner son avis sur son FAI ou son opérateur. Le but est bien sûr de pousser les acteurs concernés à s’améliorer.
Comme annoncé un peu plus tôt ce mois-ci, l’Arcep, l’Autorité de Régulation des Communications Électroniques et des Postes, vient de lancer « J’alerte l’Arcep », un service permettant de signaler les dysfonctionnements que l’on peut rencontrer avec une offre fixe, mobile, internet ou postale. Le but est de pousser les opérateurs et FAI à améliorer leur réseau dans les zones à problèmes.
Grâce au site jalerte.larcep.fr, il est désormais possible de signaler tout problème de surfacturation, de raccordement, de téléphone coupé, d’internet, de réseau mobile ou même de réception de courrier et de colis. Il ne s’agit cependant que d’une alerte et non d’une saisie. N’y espérez pas un suivi personnalisé de votre dossier ou un quelconque dédommagement, les litiges individuels relèvent du champ de compétence de la DGCCRF.
En quantifiant correctement les dysfonctionnements, l’Arcep compte en réalité sur nous pour cibler son action auprès des opérateurs fixes, mobiles, internet et postaux. De quoi permettre à ces derniers de s’améliorer en priorité dans les zones réellement problématiques.
Rappelons que l’Arcep cherche avant tout à protéger les utilisateurs et faire en sorte qu’ils profitent du meilleur service possible. Même quand l’autorité reproche à un opérateur de déployer son service trop rapidement.
Source : FrAndroid
Windows 10 : la dernière grosse mise à jour de sécurité sème légèrement le chaos
 Temps d’installation sans fin, écrans bleus, redémarrages intempestifs… Le patch KB4041676 ne fait pas que des heureux chez les utilisateurs de Windows 10.
Si vous êtes sous Windows 10, votre ordinateur a probablement déjà tenté d’installer la dernière mise à jour de la Creators Update (KB4041676), et peut-être même avec succès. Tous n’ont pas eu cette chance. Beaucoup de notes de forums font état de problèmes lors de l’application de ce méga-patch qui corrige plusieurs dizaines de bugs dans le système.
Ainsi, certains ordinateurs redémarrent continuellement, d’autres restent bloqués en pleine installation, d’autres encore reviennent en arrière. Certains utilisateurs ont même eu le fameux « écran bleu de la mort ».
Dans les entreprises, la pagaille semble être particulièrement forte, si l’on en juge d’après les billets postés sur les forums answer.microsoft.com. L’un des utilisateurs explique ainsi avoir reçu, après la diffusion du patch, un écran bleu sur tous les 5.500 postes qu’il administre au niveau mondial, avec le sympathique message « Inaccessible boot device ». On imagine le grand moment de solitude qu’il a dû vivre.
Dans la majorité des cas, ces problèmes en entreprise semblent arriver en raison d’une installation simultanée de ce patch avec un autre, au travers des systèmes d’administration Windows Server Update Services (WSUS) ou System Center Configuration Manager (SCCM). Dans un note technique, Microsoft explique avoir désormais corrigé le problème.
L’USB Type-C est à désactiver
Mais les particuliers sont loin d’être épargnés, comme on peut le constater sur le forum Reddit. « Ma mise à jour est restée bloquée à 45 % pendant 3 heures. Quand je redémarre, c’est pareil ». « KB4041676 a flingué une machine au boulot, puis mon laptop à la maison ». « La mise à jour a planté. Je suis allé dans Windows Update Troubleshooter et ça a planté à nouveau ». Etc.
L’une des sources de ces problèmes a été identifiée : une incompatibilité entre le patch et le driver des interfaces USB Type-C. Les utilisateurs qui « ont activé USB Type-C Connector System Software interface (UCSI) peuvent avoir un écran bleu ou un gel du système avec écran noir après initiation d’un arrêt », peut-on lire sur le site de Microsoft. Aucun correctif du patch n’est disponible pour l’instant. L’éditeur recommande donc de désactiver l’UCSI au niveau du BIOS, avec évidement la fâcheuse conséquence que ces interfaces ne fonctionneront plus. Merci Microsoft !
Un outil Microsoft pour résoudre les problèmes
Mais apparemment, cette manipulation ne résout pas tous les problèmes. Il est donc probable que d’autres incompatibilités subsistent. Dans certains cas, cela peut être dû à l’antivirus, un logiciel qui pose souvent problème dans les mises à jour. Le cas échéant, il est recommandé de désinstaller complètement l’antivirus avant de retenter l’installation du patch. Enfin, pour les cas désespérés, il faut télécharger « l’utilitaire de résolution des problèmes de Windows Update », disponible sur le site de Microsoft. Evidemment, cet outil est fourni sans aucune garantie de succès.
Espérons toutefois que tous ces problèmes seront résolus d’ici le 17 octobre, date de diffusion de la prochaine mise à niveau, Windows 10 Fall Creators Update. Sinon, ce sera vraiment le chaos.
Source : 01.net
Teemo, la start-up qui traque 10 millions de Français en continu
 L’entreprise, basée à Paris, a développé un logiciel intégré à une cinquantaine d’applications mobiles, dont celles du Figaro, de L’Equipe et de Closer.
Si vous êtes allé au restaurant hier soir, Teemo (anciennement Databerries) le sait probablement. La start-up parisienne ignore votre nom, peut savoir que deux jours plus tôt vous aviez préféré rester chez vous. Et que vous allez souvent chez un ami qui vit à Quimper. Comme le révèle une enquête de Numerama, Teemo récupère en fait la géolocalisation de dix millions de Français grâce à leurs smartphones. Elle l’actualise même toutes les trois minutes.
Le consentement flou des utilisateurs.
Pour parvenir à ses fins, elle n’a eu qu’à développer un logiciel, lui-même intégré dans un logiciel publicitaire. Les deux ont ensuite été vendus à une cinquantaine d’applications célèbres, dont celles du Figaro, de L’Équipe, Météo France, Télé Loisirs ou Closer.
L’une des premières questions qui se pose, est celle du consentement des utilisateurs. Car comme Numerama l’explique, les applications demandent bien un accord pour recueillir vos données personnelles liées à votre localisation, mais ne semblent pas vous dire clairement qu’elles les revendent à un tiers. Le média prend l’exemple du Figaro, dont les conditions générales d’utilisation ne mentionnent effectivement pas cet élément. Contacté, le quotidien n’a pas donné suite à nos sollicitations. Teemo, de son côté, se défend en expliquant que les termes de l’accord doivent être définis par les applications « de manière directe. » La start-up n’a pas, sur son site, de conditions générales d’utilisation (CGU) à proprement parler. On y trouve malgré tout quelques informations, comme le fait que les données sont conservées jusqu’à treize mois après la date de leur collecte, et anonymisées.
Cela n’en est pas moins problématique. Selon Numerama, Teemo se vanterait ainsi de pouvoir retrouver à qui appartiennent des données grâce, par exemple, à leur IDFA, c’est-à-dire une suite de numéros servant à l’identification publicitaires des iPhone. « Mieux encore: sans l’IDFA, et seulement avec l’adresse et le lieu de travail d’une personne, retrouver n’importe quel Français prendrait 5 secondes à une équipe de 20 personnes », est-il ajouté dans l’article.
Un contrôle de la CNIL, mais pas de sanction pour l’instant
Des contrôles semblent bien avoir été effectués par la Commission nationale de l’informatique et des libertés (CNIL). Ils n’ont pour l’instant pas eu de suites. Pourtant la CNIL, de même que le Conseil d’Etat, avait déjà condamné une entreprise pour des faits similaires. Il s’agissait de Pages Jaunes. La firme avait récupéré les données d’utilisateurs grâce à un partenariat avec les réseaux sociaux. Elle avait défendu son procédé en expliquant que les utilisateurs avaient bien donné leur accord aux réseaux sociaux pour partager certaines informations. Pas convaincant pour le Conseil d’Etat et la CNIL, qui avaient estimé qu’un consentement donné expressément à Pages Jaunes était nécessaire avant toute collecte d’informations personnelles.
Teemo peut également craindre l’arrivée au printemps prochain du règlement européen sur la protection des données (RGPD). Il prévoit que les collectes d’informations personnelles devront être licites, loyales et transparentes. Ce qui implique notamment d’informer correctement l’utilisateur sur ce qu’il sera fait de sa vie privée et de réaliser une collecte qui ne soit pas excessive ou disproportionnée. Pas certain que le fait de traquer 10 millions de personnes toutes les trois minutes entre dans cette dernière catégorie.
Pour rappel, il est possible de désactiver sa géolocalisation dans les paramètres de votre smartphone. Si vous ne souhaitez pas être pisté en permanence, n’hésitez pas à le faire dès lors que ce service ne vous est pas nécessaire.
Source : lexpansion.lexpress.fr