juin, 2026
now browsing by month
Fuite de données JeVeuxAider : 550 000 profils de bénévoles piratés

Le vol de données informatiques continue de faire rage en France. Après l’ANTS, McDonald’s France, ou encore la DGFiP et la plupart des opérateurs télécom, c’est au tour d’un autre service de l’État de faire les frais d’une fuite de données.
C’est quoi JeVeuxAider ?
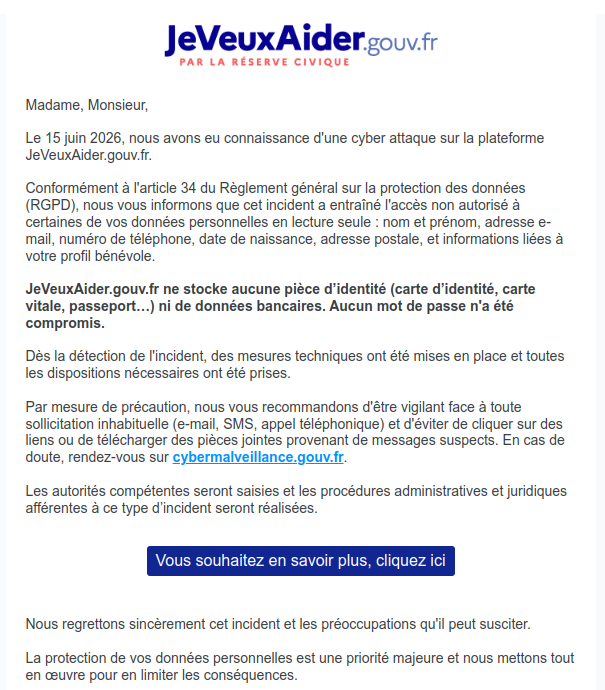
Cette fois ce sont plus de 550 000 comptes qui seraient concernés par ce piratage de la plateforme JeVeuxAider. Voici les données concernées :
- nom et prénom ;
- adresse e-mail ;
- numéro de téléphone ;
- adresse postale ;
- date de naissance ;
- informations liées au profil bénévole ;
La plateforme JeVeuxAider permet de connecter des associations ou plus généralement des organisations à but non lucratif avec des bénévoles volontaires. On y retrouve des organisations comme la SPA, Emmaüs, le Secours Catholique ou encore les Banques Alimentaires.
Le piratage semble avoir exclusivement touché les profils bénévoles et non les organisations.
À l’image du piratage qui a touché La France Insoumise en mai 2026, cette fuite pourrait permettre à des personnes malveillantes de constituer des listes associant des personnes et leurs convictions supposées. Elle pose un sérieux risque pour la vie privée des français concernés, en particulier à moins d’un an d’une élection présidentielle.
Les bons réflexes en cas de piratage
Si vous avez été victime d’un piratage ou d’une fuite de données, quelques bonnes pratiques sont à garder en tête pour mieux vous protéger. Frandroid en a fait une liste :
- Changer sans attendre les mots de passe des comptes concernés ;
- En profiter pour changer aussi les mots de passe identiques ou similaires sur d’autres services ;
- Utiliser des mots de passe uniques et solides (avec, pourquoi pas, un gestionnaire de mots de passe) ;
- Activer la double authentification (2FA) partout où c’est possible ;
- Activer les Passkeys quand c’est possible ;
- Dans les semaines à venir, se méfier des emails, SMS ou appels suspects, même s’ils semblent crédibles ;
- Ne jamais cliquer sur un lien ou télécharger une pièce jointe en cas de doute ;
- Prévenir ses contacts si le piratage peut les concerner ;
- Mettre à jour ses appareils et logiciels pour corriger d’éventuelles failles de sécurité ;
- En cas de virements frauduleux, faire un signalement sur la plateforme Perceval.
Source : Fuite de données JeVeuxAider : 550 000 profils de bénévoles piratés
Ce simulateur de vol secret de Google Earth est enfin disponible sans rien installer

En 2007, Google a glissé un simulateur de vol complet dans Google Earth sans prévenir personne. Pour le déverrouiller, il fallait connaître une combinaison secrète : Ctrl + Alt + A sous Windows, Command + Option + A sur Mac. Pas de menu, pas d’annonce. Un utilisateur est tombé dessus par hasard, l’astuce s’est propagée, et en 2008 Google a fini par l’officialiser avec son propre bouton dans le menu.
Le principe : deux avions, un F-16 et un Cirrus SR22 (un petit quadriplace à hélice), qui survolent les images satellites réelles de la planète entière. Sauf que pendant 18 ans, ce jouet est resté coincé dans la version à télécharger de Google Earth. La version navigateur, allégée, n’arrivait pas à le faire tourner. Le 12 juin 2026, Google a corrigé le tir : le simulateur est désormais disponible pour tout le monde, directement dans le navigateur, gratuitement.
Comment l’utiliser
C’est simple. Vous ouvrez Google Earth dans votre navigateur (Chrome, Safari, peu importe), vous cliquez sur « Explorer la Terre », puis sur le menu « Outils » en haut, et vous lancez le simulateur de vol. Concrètement, ça se pilote au clavier et à la souris, sans rien installer. Un détail qui compte : par défaut, Google affiche une carte abstraite sans relief. Pour profiter des vraies images satellites, Google précise qu’il faut basculer le fond de carte de « Plan » vers « Satellite ».
À noter aussi : la physique est simplifiée. Google le dit clairement, l’outil vise la balade au-dessus du globe, pas l’entraînement de pilote. Et si vous foncez trop vite ou que votre connexion rame, le terrain peut mettre un instant à se charger devant vous. Ce qui nous amène au seul truc vraiment impressionnant ici.
Pourquoi c’est plus malin qu’il n’y paraît
Un simulateur de vol, c’est la chose la plus dure qu’on puisse demander à une carte 3D. Déplacer la vue tranquillement, ça va : le logiciel a tout son temps pour charger le terrain qui arrive. Voler bas et vite, c’est l’inverse : le système doit récupérer, décompresser et afficher le monde plus vite que vous ne le traversez. Faire tourner ça dans un onglet de navigateur, c’est la preuve que la version web de Google Earth fait enfin le boulot qui nécessitait autrefois une application de bureau.
Google n’est pas le premier sur ce terrain. GeoFS, par exemple, propose depuis des années un simulateur de vol gratuit dans le navigateur, bâti sur le moteur Cesium et des images satellites mondiales. Mais avoir le constructeur de la carte qui ouvre la sienne en accès libre, ça change l’échelle. Le constructeur américain a d’ailleurs accompagné l’arrivée de profils d’altitude et de nouveaux formats d’import sur la version web, alignant peu à peu le navigateur sur les fonctions de l’édition professionnelle.
Bref, c’est gratuit, c’est sans installation, et c’est parfait pour aller crasher un F-16 sur le toit de votre maison en haute définition.
Source : Ce simulateur de vol secret de Google Earth est enfin disponible sans rien installer
Windows Defender suffit-il vraiment en 2026 ? La vérité sur les antivirus gratuits et payants
Faut-il payer pour un logiciel antivirus ou utiliser l’antivirus intégré à Windows ? Points clés à prendre en compte pour faire le bon choix
Vous venez d’acheter un nouvel ordinateur sous Windows. Ou vous avez récemment entendu parler d’une cyberattaque et vous vous demandez si votre protection est suffisante. Vous tapez dans Google : « est-ce que Windows Defender suffit ? » Et vous tombez sur deux camps radicalement opposés.
D’un côté, les articles qui vous disent que Windows Defender est parfaitement suffisant et que vous jetez votre argent par les fenêtres si vous payez pour un antivirus tiers. De l’autre, les sites de sécurité informatique souvent les mêmes qui vendent ou font la publicité de ces antivirus tiers qui vous expliquent en termes alarmistes que Defender n’est pas assez puissant.
La vérité, comme toujours, est plus nuancée. Et surtout, elle dépend entièrement de qui vous êtes et de ce que vous faites avec votre ordinateur.
Cet article va vous donner une réponse honnête, sans conflit d’intérêts, basée sur des données de tests indépendants et des critères concrets. À la fin, vous saurez exactement si vous avez besoin d’un antivirus payant ou pas.
Comprendre l’enjeu : pourquoi la sécurité informatique est plus critique que jamais
Avant de comparer les solutions, posons le contexte. Pourquoi se préoccuper de la sécurité de son ordinateur en 2026 ?
Windows : la cible numéro un des cybercriminels
Windows représente environ 72 % du marché mondial des systèmes d’exploitation pour ordinateurs de bureau. C’est de loin la plateforme la plus utilisée et donc la plus lucrative à attaquer pour les cybercriminels. La logique est simple : si vous voulez contaminer le plus d’ordinateurs possible avec le moins d’effort possible, vous vous concentrez sur Windows.
Ce n’est pas une question de qualité du système d’exploitation. C’est purement statistique. C’est la même raison pour laquelle les maladies se propagent plus vite dans les grandes villes, plus il y a de monde, plus le vecteur de propagation est efficace.
Les données que vous manipulez ont de la valeur
Vos photos de famille. Votre carnet d’adresses. Vos fichiers de travail. Vos accès bancaires enregistrés dans votre navigateur. Vos mots de passe. Vos conversations.
Chacun de ces éléments a une valeur sur le marché noir de la cybercriminalité. Les données personnelles se vendent, s’utilisent pour des arnaques ciblées, ou servent de levier pour des demandes de rançon. En 2026, la cybercriminalité génère plus de 10 000 milliards de dollars de dégâts annuels dans le monde davantage que le trafic de drogue mondial combiné.
Protéger votre ordinateur n’est plus une question de paranoïa. C’est une hygiène numérique de base.
Windows Defender / Microsoft Defender : qu’est-ce que c’est vraiment ?
Commençons par démystifier l’outil que Microsoft inclut dans chaque installation de Windows.
Un peu d’histoire pour comprendre où on en est
Windows Defender existe depuis Windows XP, mais pendant longtemps, c’était un outil limité qui ne combattait que les logiciels espions. Ce n’est qu’à partir de Windows 8 qu’il est devenu un véritable antivirus complet, et Microsoft a massivement investi dans son développement depuis.
En 2020, Microsoft a renommé une partie de l’écosystème en Microsoft Defender pour couvrir l’ensemble de la suite de sécurité qui inclut désormais bien plus qu’un simple antivirus. Le nom « Windows Defender Antivirus » reste utilisé pour désigner le composant antivirus spécifiquement.
Dans cet article, nous l’appellerons Defender par souci de simplicité.
Ce que Defender fait concrètement
Voici ce que Defender intègre nativement dans Windows 10 et 11 :
- Protection en temps réel : surveillance permanente des fichiers, des téléchargements, et des processus actifs.
- Protection basée sur le cloud : les échantillons suspects sont envoyés à Microsoft pour analyse rapide par ses serveurs.
- Pare-feu Windows : bloque les connexions réseau non autorisées.
- Contrôle des applications : bloque les programmes non reconnus ou non signés.
- Protection contre les rançongiciels : la fonctionnalité « Accès contrôlé aux dossiers » protège vos fichiers importants contre les ransomwares.
- Navigation sécurisée : intégration avec Microsoft Edge pour bloquer les sites malveillants.
- Analyse planifiée : scans automatiques périodiques en arrière-plan.
- Protection contre les exploits : mesures de durcissement contre les techniques d’exploitation de failles.
Et tout ça, gratuitement, déjà installé, sans rien faire.
Les performances de Defender : ce que disent les tests indépendants
Ne prenons pas la parole de Microsoft pour argent comptant. Regardons ce que disent les organismes de test indépendants, les seuls qui méritent vraiment d’être consultés pour ce type de comparaison.
AV-TEST et AV-Comparatives : les références mondiales
AV-TEST (Allemagne) et AV-Comparatives (Autriche) sont les deux laboratoires indépendants de référence mondiale pour tester les logiciels antivirus. Ils soumettent régulièrement des dizaines de solutions à des milliers de malwares réels, de menaces zero-day, et de tests de performance.
Ce ne sont pas des sites qui vendent de la publicité aux antivirus qu’ils testent. Ce sont des organismes certifiés et reconnus par l’industrie.
Les résultats pour Defender en 2025-2026
Les résultats sont globalement impressionnants pour un produit gratuit intégré :
| Critère | Defender (Windows 11) | Leaders du marché payants |
|---|---|---|
| Détection des malwares connus | 98 à 99,7 % | 99,5 à 100 % |
| Protection zero-day | Bonne (avec nuances) | Excellente |
| Impact sur les performances | Faible à modéré | Faible (Bitdefender, Avira) |
| Faux positifs | Légèrement supérieur à la moyenne | Variable |
| Score AV-TEST global | 18/18 (février 2026) | 18/18 pour les meilleurs |
Oui. Defender obtient un 18/18 dans les tests AV-TEST de février 2026. Le score maximum. C’est indiscutable et c’est une évolution remarquable par rapport à il y a cinq ou dix ans, où Defender était effectivement en retard sur les solutions tierces.
Mais ces chiffres appellent des nuances importantes.
Ce que les chiffres bruts ne disent pas
Le taux de détection à 98-99,7 % semble excellent. Mais 2 % d’échec, c’est combien de menaces ?
Sur les milliers de nouveaux malwares créés chaque jour, une protection à 98 % laisse passer potentiellement des dizaines de menaces nouvelles. Pour la grande majorité des utilisateurs, ce risque résiduel est gérable. Pour quelqu’un qui télécharge régulièrement des fichiers de sources peu fiables, c’est plus préoccupant.
Les menaces zero-day sont le vrai différenciateur. Les zero-days sont des malwares tellement récents qu’aucune base de données n’en a encore connaissance. C’est là que Defender montre ses limites : il s’appuie beaucoup sur la reconnaissance de signatures connues et sur la réputation des fichiers. Face à une menace absolument inédite, les solutions tierces qui utilisent de l’analyse comportementale avancée ont souvent une longueur d’avance.
Les faux positifs de Defender restent légèrement plus élevés. Cela signifie que Defender peut bloquer des programmes parfaitement légitimes en les identifiant à tort comme malveillants ce qui peut être frustrant, surtout pour les utilisateurs qui installent des logiciels moins connus.
Les avantages de Defender
Soyons fair. Voici ce que Defender fait vraiment bien.

C’est gratuit et c’est déjà installé
Pas de frais d’abonnement. Pas d’installation. Pas de décision à prendre. À partir du moment où vous utilisez Windows 10 ou 11, vous avez une protection de base fonctionnelle.

Intégration native = consommation minimale
Contrairement à un antivirus tiers qui tourne comme une application supplémentaire sur votre système, Defender est intégré dans le noyau de Windows lui-même. Il a accès aux couches les plus profondes du système d’exploitation, ce qui lui permet de fonctionner de façon plus efficiente en termes de ressources CPU et mémoire.
Un antivirus tiers, aussi léger soit-il, est une application supplémentaire qui s’exécute sur votre système. Sur un ordinateur récent et puissant, vous ne verrez pas de différence. Sur un PC plus ancien ou limité en RAM, la différence peut être perceptible.

Mises à jour via Windows Update
Les mises à jour de Defender passent par le même canal que les mises à jour de Windows? ce qui signifie qu’elles sont intégrées au processus que la plupart des utilisateurs ont déjà configuré en automatique. Pas de rappel supplémentaire, pas d’interface dédiée à gérer.

Pas de publicités, pas de tentation d’achat
Les antivirus gratuits des éditeurs tiers ont un modèle économique : vous montrer de la publicité et vous pousser à passer à la version payante. Bitdefender Free vous demandera régulièrement si vous voulez mettre à jour. Avast affiche des bannières. AVG fait de même.
Defender ne fait rien de tout ça. Il tourne silencieusement en arrière-plan sans jamais vous demander de l’argent.

Fonctionnalités souvent sous-estimées
Deux fonctionnalités de Defender méritent d’être mieux connues :
- L’Accès contrôlé aux dossiers : une protection anti-ransomware qui empêche toute application non autorisée de modifier vos dossiers sensibles (Documents, Images, Bureau…). Cette fonctionnalité est désactivée par défaut, pensez à l’activer dans les paramètres de Sécurité Windows.
- La protection contre les exploits : Defender intègre des mesures de durcissement contre les techniques d’exploitation de failles logicielles, équivalentes à certaines fonctionnalités premium d’antivirus tiers.
Les limites de Defender
Soyons tout aussi honnêtes sur ce que Defender ne fait pas.

Pas de VPN intégré
Les antivirus premium comme Norton, Bitdefender ou Kaspersky incluent un VPN, un réseau privé virtuel qui chiffre votre connexion Internet et masque votre adresse IP. Defender n’en propose pas. Si vous utilisez régulièrement des réseaux Wi-Fi publics (cafés, aéroports, hôtels), un VPN n’est pas un luxe.
Pas de gestionnaire de mots de passe
Les solutions tierces premium incluent souvent un gestionnaire de mots de passe intégré. Defender n’en propose pas, bien que Microsoft ait son propre gestionnaire de mots de passe dans Edge, qui reste séparé de l’antivirus.
Pas de protection bancaire renforcée
Bitdefender, Kaspersky et d’autres proposent un « mode coffre-fort » ou une navigation bancaire sécurisée, une interface isolée du reste du système pour les transactions financières, qui rend les keyloggers et les captures d’écran impossibles.
Pas de contrôle parental avancé
Si vous avez des enfants, les solutions tierces offrent des contrôles parentaux bien plus complets : filtrage de contenu par catégorie, limites de temps d’écran, rapports d’activité. Microsoft propose une solution séparée (Microsoft Family), mais elle n’est pas intégrée directement dans Defender.
Pas de support technique humain
Si vous avez un problème avec Defender, vous êtes seul avec la communauté Microsoft. Les antivirus tiers payants incluent généralement un support client accessible par chat, par téléphone, ou par email.
Des performances moins régulières sur les tests
Malgré son score de 18/18 en février 2026, Defender n’obtient pas systématiquement les meilleures notes à chaque cycle de tests. Certaines évaluations le placent légèrement en retrait sur la protection zero-day par rapport aux leaders comme Kaspersky ou Bitdefender.
Les antivirus tiers : gratuits et payants
Les options gratuites des éditeurs tiers
Si Defender vous semble insuffisant mais que vous ne voulez pas dépenser d’argent, plusieurs antivirus gratuits de qualité existent.
Bitdefender Antivirus Free : un des taux de faux positifs les plus faibles du marché, score 6/6 chez AV-TEST, extrêmement léger. Idéal si vous voulez « oublier » votre antivirus, il tourne en silence sans jamais vous déranger.
Avast Free Antivirus : taux de détection de 99,7 %, protection web intégrée, interface simple. Attention à la collecte de données, Avast a été épinglé pour avoir vendu les données de navigation de ses utilisateurs à des partenaires, même si ces pratiques ont été réformées depuis.
Malwarebytes Free : pas un antivirus complet (pas de protection en temps réel dans la version gratuite), mais un excellent outil de scan à la demande. Peut coexister avec Defender sans le désactiver, c’est la configuration recommandée pour une double vérification.
Les options payantes : ce que vous payez vraiment
Les antivirus payants se justifient principalement par leurs fonctionnalités supplémentaires, pas nécessairement par une protection radicalement supérieure.
| Solution | Prix annuel approximatif | Ce qui justifie le prix |
|---|---|---|
| Bitdefender Total Security | ~35-45 €/an | VPN, multi-appareils, contrôle parental, protection bancaire |
| Norton 360 | ~50-80 €/an | VPN illimité, Gestionnaire de mots de passe, 2 GB cloud backup, dark web monitoring |
| Kaspersky Premium | ~40-60 €/an | Excellente protection zero-day, VPN, Gestionnaire de mots de passe |
| ESET NOD32 | ~35-50 €/an | Légèreté exemplaire, idéal pour vieux PC, contrôle parental |
| AVIRA Prime | ~35-60 €/an | VPN illimité, multi-appareils, Gestionnaire de mots de passe, Outils d’optimisation |
| Avast Premium Security | ~35-60 €/an | Protection e-mail, sandbox, webcam shield |
À ce stade, Defender, Bitdefender Free et Avast Free offrent tous une protection comparable contre les menaces courantes. En plus d’une protection renforcée, vous payez pour les fonctionnalités périphériques : VPN, gestionnaire de mots de passe, protection bancaire, contrôle parental, et support technique.
Le tableau de décision : quel profil êtes-vous ?
Plutôt que de vous donner une réponse universelle qui n’existe pas, voici un tableau qui correspond aux différents profils d’utilisateurs.
| Profil | Recommandation | Pourquoi |
|---|---|---|
| Utilisateur basique : navigation web, emails, YouTube, réseaux sociaux | Defender suffit | Toutes les menaces courantes sont couvertes |
| Utilisateur prudent avec bonnes pratiques | Defender + Malwarebytes Free | Double vérification gratuite et légère |
| Téléchargeur fréquent (torrents, logiciels peu connus) | Antivirus tiers (Bitdefender, Kaspersky, Eset) | Meilleure détection comportementale des menaces inconnues |
| Utilisateur de Wi-Fi public régulier | Antivirus avec VPN inclus (Norton, Bitdefender, Kaspersky) | La protection réseau justifie l’abonnement |
| Famille avec enfants | Antivirus avec contrôle parental (Norton, Kaspersky) | Defender n’offre pas cette fonctionnalité nativement |
| Télétravailleur avec données sensibles | Antivirus payants | Protection bancaire, VPN, encryption |
| PC ancien / faible en RAM | Defender ou ESET NOD32 | Les plus légers sur les performances système |
| Petite entreprise / Auto-entrepreneur | Solution professionnelle (ESET, Kaspersky, Bitdefender for Business) | Gestion centralisée, support technique, conformité |
| Grande entreprise | Solution EDR dédiée (Crowdstrike, SentinelOne) | Defender ne suffit pas en environnement professionnel complexe |
Ce que Defender ne peut pas faire tout seul : les bonnes pratiques indispensables
Qu’importe l’antivirus que vous choisissez, il existe des comportements qui réduisent drastiquement votre risque d’infection et qu’aucun logiciel ne peut remplacer.

Maintenez Windows à jour
La majorité des cyberattaques exploitent des failles connues dans des logiciels qui n’ont pas été mis à jour. La mise à jour Windows que vous repoussez depuis trois semaines contient peut-être le correctif d’une faille activement exploitée en ce moment.
Utilisez des mots de passe uniques et un gestionnaire de mots de passe
Le vol de mots de passe est l’une des principales portes d’entrée des cybercriminels. Si vous utilisez le même mot de passe partout, une seule fuite de données sur n’importe quel site vous expose partout. Utilisez un gestionnaire de mots de passe, Bitwarden est gratuit et excellent.
Activez l’authentification à deux facteurs
Sur vos comptes importants (email, banque, réseaux sociaux), activez la double authentification. Même si quelqu’un récupère votre mot de passe, il ne pourra pas se connecter sans le deuxième facteur.
Méfiez-vous des pièces jointes et des liens
80 % des infections commencent par un e-mail de phishing ou un fichier téléchargé d’une source douteuse. Aucun antivirus ne peut vous protéger si vous cliquez consciemment sur un lien suspect ou ouvrez une pièce jointe d’un expéditeur inconnu.
Activez l’Accès contrôlé aux dossiers dans Defender
Cette fonctionnalité anti-ransomware est désactivée par défaut. Allez dans : Sécurité Windows → Protection contre les virus et menaces → Paramètres de protection contre les ransomwares → Accès contrôlé aux dossiers → Activer.
Utilisez-vous Windows Defender seul, un antivirus gratuit tiers, ou une solution payante ? Avez-vous déjà subi une infection malgré l’antivirus Windows Defender ou autre ? Pensez-vous que les antivirus payants valent encore leur prix en 2026, ou qu’ils surfent principalement sur la peur ?
Partagez votre expérience dans les commentaires.
Source : Windows Defender suffit-il vraiment en 2026 ? La vérité sur les antivirus gratuits et payants
Cette nouvelle arnaque Wero sur Facebook Marketplace fait des ravages
Une redoutable arnaque par SMS ciblant les utilisateurs du service de paiement Wero sévit actuellement sur la Marketplace de Facebook. Des escrocs, se faisant passer pour des acheteurs, envoient un lien frauduleux pour soi-disant finaliser une transaction. Ce lien mène en réalité à un site de phishing conçu pour dérober vos coordonnées bancaires. La vigilance est absolue : Wero ne demande jamais de cliquer sur un lien pour recevoir de l’argent.
Vous mettez un objet en vente sur la Marketplace de Facebook, et un acheteur apparemment sérieux et pressé vous contacte. Il propose de régler immédiatement la somme via Wero pour « sécuriser la vente », avant même de récupérer le bien. La proposition semble honnête. Sauf que le SMS de confirmation qui suit est une porte d’entrée directe vers un enfer numérique. Une nouvelle campagne massive s’abat sur les vendeurs, exploitant la confiance naissante dans ce service de paiement européen pour siphonner leurs comptes.
Comment fonctionne exactement cette arnaque Wero ?
Le scénario est bien rodé. Une fois que vous acceptez la proposition de paiement, l’escroc vous demande simplement votre prénom et votre numéro de téléphone. Quelques instants plus tard, vous recevez un SMS. Le message, qui imite parfaitement une notification officielle, vous informe qu’un virement est en attente et vous invite à cliquer sur un lien pour « récupérer vos fonds ». C’est là que le piège se referme. Cette technique d’arnaque SMS est redoutable car elle joue sur l’instantanéité et l’appât du gain.
Ce lien ne mène évidemment pas à votre application bancaire, mais à un site miroir, une copie quasi parfaite de l’interface de Wero. En confiance, vous êtes invité à saisir vos informations personnelles et, surtout, vos coordonnées bancaires pour finaliser la transaction. Mais il n’y a pas d’argent à recevoir. Vous venez de livrer sur un plateau d’argent vos données les plus sensibles à des acteurs malveillants, qui peuvent alors les utiliser pour vider votre compte ou les revendre sur le dark web.
Pourquoi Wero est-il devenu une cible de choix pour les fraudeurs ?
Derrière le nom de Wero se cache une ambition européenne colossale. Lancé en 2024 sous l’impulsion de l’European Payments Initiative (un consortium de seize grandes banques européennes comme BNP Paribas ou BPCE), ce service vise à créer un champion du paiement souverain, capable de rivaliser avec les géants américains Visa, Mastercard, et surtout Apple Pay ou Google Pay. Le dispositif repose sur le réseau SEPA Instant, permettant des virements en moins de dix secondes avec un simple numéro de téléphone.
Cette montée en puissance, aussi impressionnante soit-elle, a un revers de médaille : elle attire les prédateurs. Avec des partenaires comme Orange, la SNCF ou Veepee, et un déploiement imminent chez les 13 millions de clients BPCE, la notoriété de Wero explose. Les fraudeurs exploitent cette popularité naissante et le fait que le grand public ne maîtrise pas encore parfaitement ses codes de sécurité. Pour eux, c’est une véritable aubaine, un terrain de jeu fertile où la méfiance n’est pas encore un réflexe.
Quels sont les réflexes à adopter pour ne pas tomber dans le panneau ?
La parade est simple, mais elle exige une vigilance absolue. Wero martèle un message sur son site officiel, une règle d’or à graver dans le marbre : le service n’envoie JAMAIS, sous aucun prétexte, de SMS ou d’e-mail contenant un lien pour recevoir un paiement. C’est le point fondamental. Si vous recevez un tel message, la seule action à entreprendre est de le supprimer. Ce type de phishing est conçu pour vous faire paniquer ou agir dans la précipitation.
Si le mal est fait et que vous avez cliqué et renseigné vos informations, n’ayez pas honte. Chaque seconde compte. Le premier réflexe est de contacter immédiatement votre banque pour faire opposition et sécuriser vos comptes. Ensuite, il est impératif de porter plainte auprès du commissariat de police ou de la brigade de gendarmerie la plus proche. Pour tordre le cou à ces pratiques, le service de paiement en ligne insiste sur la prévention : réfléchissez, ne cliquez pas, et au moindre doute, parlez-en à votre conseiller bancaire.
Foire Aux Questions (FAQ)
Wero peut-il m’envoyer un SMS pour confirmer la réception d’argent ?
Non, absolument jamais. Tout SMS ou e-mail vous demandant de cliquer sur un lien pour accepter un virement Wero est une tentative d’escroquerie. Le virement est automatique et ne nécessite aucune action de votre part.
Que faire si j’ai déjà communiqué mes informations bancaires sur le faux site ?
Contactez votre banque sans délai pour bloquer votre carte et surveiller toute transaction suspecte. Il est également crucial de déposer une plainte pour que les autorités puissent enquêter sur ces réseaux de fraudeurs.
Source: Cette nouvelle arnaque Wero sur Facebook Marketplace fait des ravages
Se préparer à l’expiration des certificats Windows Secure Boot – Le Monde Informatique
Plusieurs certificats concernant Secure Boot de Windows arrivent bientôt à échéance. Si pour la plupart les mises à jour se feront automatiquement, certains environnements nécessiteront des efforts supplémentaires. Tour d’horizon de ce qu’il faut savoir pour assurer une transition en douceur.

La vie des utilisateurs et des administrateurs de systèmes Windows s’apprête à être bouleversée. Microsoft compte en effet apporter une modification importante du mode de démarrage sécurisé (Secure Boot) de son système d’exploitation. Le problème est plus précisément lié aux certificats de Secure Boot : émis il y a 15 ans par la firme de Redmond ils arrivent à échéance et sont donc en cours de remplacement par d’autres plus récents. Mais pour continuer à bénéficier des protections de sécurité les plus récentes pour le processus de démarrage Windows, les utilisateurs comme les administrateurs IT doivent s’assurer que leurs systèmes Windows en sont bien équipés. Voici ce qu’il faut savoir pour assurer une transition sereine.
Qu’est-ce que Secure Boot ?
Il s’agit d’une fonction de sécurité qui vérifie, au démarrage de Windows, que tous les logiciels intégrés au micrologiciel sont signés par un certificat de confiance. En cas de non-correspondance, le logiciel est bloqué. Tout ce processus se déroule immédiatement au démarrage, avant même que l’OS ou tout autre élément ne se charge. Disponible sur les PC tournant sur un BIOS UEFI, cette fonction est apparue en 2011 pour assurer que seul un code signé et de confiance puisse s’exécuter lors du démarrage et éviter toute compromission initiale. D’abord disponible en option dans Windows 8 et 10, Secure Boot a ensuite intégré en standard Windows 11.
Que se passe-t-il avec les certificats Secure Boot ?
Pour faire face aux récentes menaces, Microsoft a émis en 2023 de nouveaux certificats Secure Boot pour remplacer ceux de 2011. Leur déploiement sur les terminaux Windows a commencé en 2024 et, selon l’éditeur, la quasi-totalité des PC et serveurs commercialisés à partir de 2025 intègrent déjà les certificats de 2023. Cependant, la plupart des systèmes plus anciens (fabriqués entre 2012 et 2024) sur lesquels Secure Boot est activé utilisent encore les certificats de 2011. Or ces derniers commenceront à expirer en juin.
Trois certificats Secure Boot de Windows arrivent à expiration cette année :
– KEK CA 2011 qui autorise les modifications apportées à la base de données Secure Boot et expirera le 27 juin 2026 ;
– UEFI CA 2011 qui signe les pilotes tiers pour permettre aux composants matériels de charger leur micrologiciel lors du démarrage, et expirera le 27 juin 2026 ;
– Windows Production PCA 2011 qui signe le chargeur d’amorçage Windows lui-même, le composant logiciel essentiel qui charge Windows depuis le lecteur vers la mémoire et expirera le 19 octobre 2026.
Pour les terminaux qui n’ont pas été livrés avec les certificats 2023 préinstallés, Microsoft déploie actuellement ces certificats via Windows Update.
Qu’advient-il des terminaux ne disposant pas des certificats mis à jour une fois que les anciens ont expiré ?
Sans ces derniers certificats, le PC continuera de fonctionner et recevra toujours les mises à jour Windows habituelles, mais plus celles de sécurité relatives au processus de démarrage. Les dernières protections pour le gestionnaire de démarrage Windows ne s’installeront donc pas et les mises à jour de la base de données Secure Boot ne s’appliqueront pas. Les listes de révocation bloquant les malwares connus ne seront pas non plus actualisées. Le système sera alors pratiquement sans défense face aux menaces au niveau du démarrage. À long terme, l’absence des certificats actuels peut également entraîner des problèmes de compatibilité avec les prochains systèmes d’exploitation, micrologiciels, matériels ou logiciels dépendant de Secure Boot.
Comment les certificats Secure Boot sont-ils mis à jour ?
Pour la plupart des terminaux dont les mises à jour Windows sont gérées par Microsoft (notamment grand public mais aussi certains pour les entreprises et l’enseignement), les certificats récents seront installés automatiquement via Windows Update dans le cadre du processus d’actualisation mensuelle habituel, sans qu’aucune intervention supplémentaire ne soit nécessaire. L’éditeur déploie progressivement ces certificats depuis juin 2025 ; il est donc possible que votre système en dispose déjà.
Mais certains terminaux peuvent nécessiter une mise à jour du micrologiciel fournie par le fabricant avant que le système puisse appliquer les derniers certificats Secure Boot. En effet, ils doivent être enregistrés dans les bases de données UEFI de la carte mère, auxquelles Secure Boot fait appel lors du processus de démarrage. HP, Dell, Lenovo et d’autres grands fabricants de PC ont publié des évolutions du BIOS spécialement conçues pour garantir que leurs systèmes puissent accepter correctement ces certificats. Microsoft recommande à ses clients de consulter les pages d’assistance de leur fabricant d’équipement d’origine (OEM) pour vérifier si des mises à jour du micrologiciel sont disponibles et de les installer si nécessaire. L’éditeur tient aussi à jour une liste des pages d’assistance des OEM concernant la préparation aux mises à jour de Secure Boot.
Les systèmes managés par des entreprises peuvent suivre différents processus de mise à jour et nécessitent généralement l’intervention d’un administrateur informatique. Microsoft propose un mini-site complet intitulé « Mises à jour des certificats Secure Boot : conseils à l’intention des professionnels de l’informatique et des entreprises », qui traite notamment de la vérification de l’état de Secure Boot, de la préparation, des considérations relatives au micrologiciel, des options de déploiement (y compris automatisé), de la surveillance et de la correction, ainsi que du dépannage.
Quels PC et serveurs recevront automatiquement les certificats mis à jour ?
Seuls les équipements fonctionnant sous des versions de Windows actuellement prises en charge par Microsoft recevront les certificats Secure Boot mis à jour via Windows Update :
– Windows 11 24H2, 25H2 et 26H1 (toutes les éditions) ; les éditions Entreprise et Education de Windows 11 23H2 ; et les éditions 2024 de Windows 11 Long-Term Servicing Channel (LTSC) ;
– Windows 10 22H2 inscrits au programme Extended Security Updates (ESU) et toutes les éditions de Windows 10 Long-Term Servicing Branch (LTSB) /LTSC 2016, 2019 et 2021 jusqu’à leurs dates de fin de prise en charge LTSC ;
– Windows Server 2019, 2022 et 2025 : couverts par des instructions distinctes dans le guide Secure Boot Playbook pour Windows Server.
Comment savoir si les derniers certificats Secure Boot ont été installés ?
Les particuliers et les utilisateurs professionnels ou du secteur de l’éducation bénéficiant de mises à jour gérées par Microsoft peuvent vérifier dans Sécurité Windows > Sécurité de l’appareil > Secure Boot. Des icônes et des messages d’état indiquent si votre appareil est entièrement à jour et si des mesures doivent être prises. Pour plus de détails, consultez la page d’assistance de Microsoft intitulée « État de la mise à jour des certificats Secure Boot dans l’application Sécurité Windows. »
Que savoir d’autre concernant les mises à jour des certificats Secure Boot ?
Le Secure Boot étant intégré au firmware, certains environnements peuvent nécessiter des étapes supplémentaires. Cela peut concerner des configurations matérielles spécialisées, certains systèmes virtualisés dans lesquels le fournisseur de la plateforme gère le comportement du micrologiciel, ou encore des terminaux qui dépendent de l’assistance du fabricant. Microsoft travaille en étroite collaboration avec ses partenaires matériels et de PC pour garantir une large compatibilité et une transition en douceur. Avec le Patch Tuesday de mai 2026 et les prochaines mises à jour mensuelles, certains terminaux pourraient nécessiter un redémarrage supplémentaire pendant l’installation. Il s’agit d’un redémarrage unique, prévu et documenté, permettant d’appliquer le dernier gestionnaire de démarrage une fois les certificats enregistrés dans le micrologiciel.
Quelles ressources sont disponibles pour vous aider à déployer et à résoudre les problèmes liés aux nouveaux certificats Secure Boot ?
– aka.ms/getsecureboot : une ressource de référence que Microsoft tient à jour avec toutes les informations et recommandations concernant les mises à jour des certificats Secure Boot ;
– Terminaux Windows pour les particuliers, les entreprises et les établissements scolaires avec mises à jour gérées par Microsoft : comprend une section de dépannage pour les problèmes liés à la récupération BitLocker ou à un système qui ne démarre pas après l’installation des nouveaux certificats ;
– Guides pratiques Secure Boot pour les clients Windows et les serveurs Windows : ils accompagnent les administrateurs informatiques tout au long du processus de planification et de déploiement dans des environnements automanagés ;
– Guide de dépannage Secure Boot destiné aux administrateurs système ;
– Rapport d’état Secure Boot dans Windows Autopatch qui sert à surveiller à l’échelle du parc informatique, sans frais supplémentaires.
Source: Se préparer à l’expiration des certificats Windows Secure Boot – Le Monde Informatique