juillet, 2017
now browsing by month
Kaspersky free, un antivirus gratuit pour concurrencer Avast et Microsoft
Kaspersky est désormais disponible en version gratuite. Selon les explications d’Eugene Kaspersky, fondateur de la société, il s’agit d’un produit parfaitement complet et fonctionnel. Baptisé Kaspersky Free, le nouveau logiciel ne propose cependant que les fonctionnalités de base comme le scan antivirus, la protection des emails… Il faudra basculer en version payante pour pouvoir bénéficier des options plus « musclées ».
Par ce geste, l’enseigne informatique russe veut conquérir le marché international et voler la vedette à des concurrents de taille comme Avast ou encore Windows Defender. Le nouveau produit a d’ailleurs déjà été déployé dans plusieurs pays à travers le monde dont les États-Unis.
La nouvelle a cependant été accueillie assez froidement par le gouvernement américain qui soupçonne des intentions cachées de la part de Kaspersky Lab.
Un logiciel complet mais limité
Sur son blog, Eugène Kaspersky a expliqué que cet antivirus gratuit n’était pas destiné à concurrencer les versions payantes de la société. Ce nouveau produit ne présente en effet que les fonctionnalités « essentielles ». Il ne pourra ainsi assurer qu’une protection de base, mais qui n’en restera pas moins efficace. Pour s’en assurer, les ingénieurs ont planché dessus pendant un an et demi, réalisant des tests en Russie, en Ukraine ou encore en Chine.
Aujourd’hui, Kaspersky Free s’apprête à conquérir le monde. L’antivirus est déjà disponible aux États-Unis, mais aussi au Canada ainsi que dans plusieurs pays asiatiques. L’Europe devra, quant à elle, attendre encore en octobre avant de pouvoir en profiter à son tour.
Kaspersky Free, un cheval de Troie ?
Si Kaspersky ne cherche qu’à étendre son business, les services secrets américains ne voient pas l’initiative d’un bon œil. La CIA pense que cette version soi-disant gratuite du logiciel pourrait bien être un stratagème d’espionnage de la part du gouvernement russe.
Ce dernier pourrait en effet se servir du logiciel pour espionner les réseaux informatiques des États-Unis.
Cela fait plusieurs années que l’Oncle Sam suspecte Kaspersky Lab d’être étroitement lié au service fédéral de sécurité de la fédération de Russie. Avec de telles suspicions, les tensions entre la Maison Blanche et Kremlin ne sont pas près de s’apaiser.
Source fredzone.org
Tester la résistance de votre mot de passe
Le mot de passe est une des grandes vulnérabilités du net. Même à force de répéter qu’il faut que le mot de passe soit long, unique, avec des majuscules et minuscules avec des chiffres et des caractères spéciaux… rien n’y fait, on apprend de temps en temps que tel ou tel compte s’est fait hacké comme celui de l’AFP en 2013 qui a tout de même provoqué une dépréciation de 136 milliards de dollars de capitalisation! *** (source lemonde.fr). Il est clair, que les pauvres internautes que nous sommes n’ont pas forcément les mêmes responsabilités, mais il faut tout de même prendre quelques précautions. J’ai refait un état des lieux pour tester la force d’un mot de passe.
Une des techniques pour accéder à un compte et d’essayer toutes les formules possibles d’un mot de passe s’appelle ça la force brute, où un programme va tester toute une série de mots de passe qu’il possède dans une bibliothèque. Dans cette bibliothèque on a les mots de passe les plus connus comme les noms de chien, prénom, 123456, abcdef…, puis les variantes avec les noms date d’anniversaire, les dico…
 Déjà en bref évitons
- 123456 et toutes les variantes.
- bonjour, hello, test, google…
- abcdef, aaaaaa, a1b2c3d4,
- titi2000.
- azerty et querty .
- admin password .
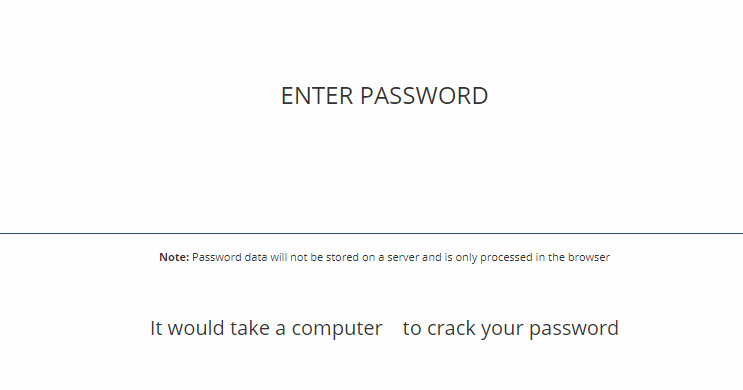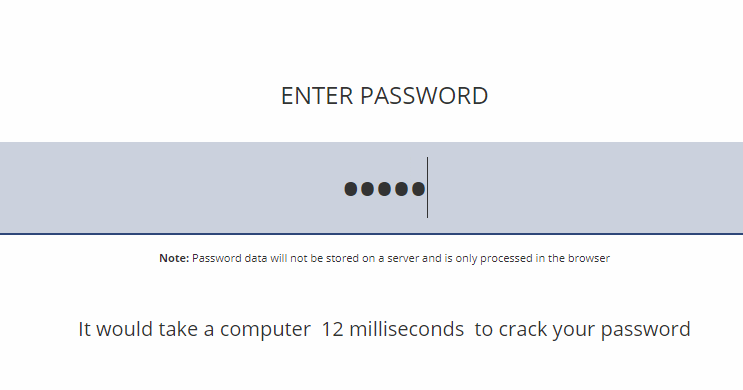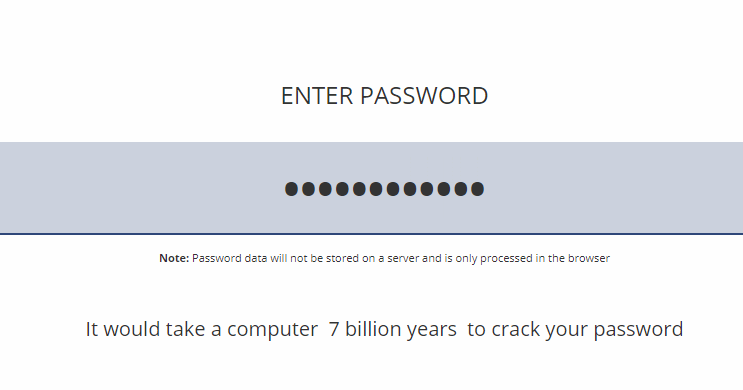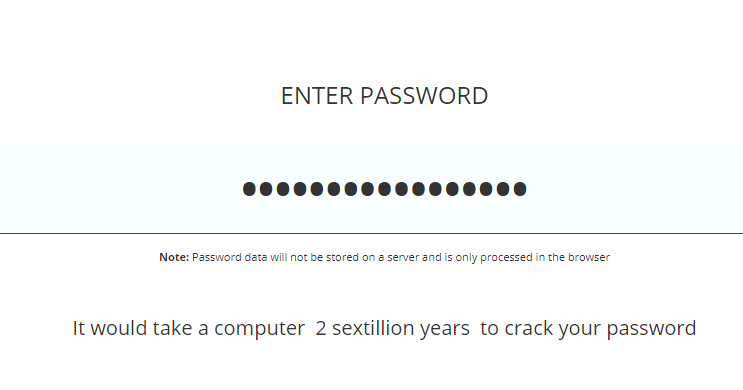
Après allons sur le site comparitech.com privacy-security-tools password-strength-test et faisons un test avec notre mot de passe (par précaution, on utilisera une variante de notre vrai mot de passe et je n’ai pas besoin de dire pourquoi.

Mot de passe à 1 caractère : temps pour craquer le mot de passe entre 1 et 9 nanoseconde
Il faut entre 1 et 9 nono secondes pour craquer le mot de passe : On s’aperçoit déjà que si on met un mode de passe comme « à » c’est déjà 9 fois plus compliqué qu’un le mot de passe « 1 »
Mot de passe à 2 caractères :temps pour craquer le mot de passe entre 10 nonosecondes et 1 microsecondes :
Le mot de passe « àù » mérite la mention spéciale avec 1 microsecondes soit 0,0000001 seconde contre le mot de passe « 11 » avec 10 nanosecondes. On a déjà une première indication que si on mets des mots de passe avec des accents, c’est déjà mieux.
Mot de passe à 3 caractères : entre 100 nanosecondes et 80 microsecondes
Mot de passe à 4 caractères : entre zéro secondes et 7 millisecondes
On apprend que si on répète une série de caractère, que le truc met moins de temps à trouver le mot de passe exemple « 1111 »
Mode de passe à 5 caractères : entre rien et 1 seconde
« àùéùè » est déjà une bonne facture pour un mot de passe, mais ce n’est pas suffisant encore, car une seconde c’est peu. Evitons bien sûr le mot de passe « 12345 »
Mode de passe à 6 caractères : entre rien et 23 minutes!
« »é »‘(-è » » est déjà un départ au bon mot de passe, car 7 minutes c’este bien, mais il faudra se souvenir d’une telle séquence ». Mais évitons des mots de passe comme « azerty ». Un bon compromis serait »Th12@i » qui nécessite 21 secondes à craquer.
On peut conclure tout de même qu’un mot de passe à 6 chiffres bien choisi permet déjà d’avoir une bonne sécurité surtout pour des sites qui se bloque pendant 5 minutes si on mets 3 mots de passe consécutifs faux ou qui nous propose un captcha .
Mode de passe à 7 caractères : 2 jours!
Bien choisi ça monte jusqu’à 2 jours. L’histoire ne dit pas combien de mot de passe un système de craquage de mot de passe essaye par secondes. mais si c’est 1000 mots de passe par seconde c’est déjà astronomique. Cela dit 1000 mots de passe par seconde sur un serveur, ça commence à être peinible pour le serveur.
Mode de passe à 8 caractères : 5 minutes à 5 ans!
7 mois pour un mot de passe du style » Th_-ù1p » est un must, mais qui va taper un mot de passe pareil ! Un mot de passe plus facile à retenir comme « 3run0ùé » ça met 17 heures, mais un mot de passe comme titi2000 c’est 5 minutes et « Titi2000 » c’est 6 heures. I
Mode de passe à 9 caractères : dix mil ans!
« Th-ù1p »à@ » 10 000 ans bingo, mais « Titi20000 » c’est 2 semaines
Mode de passe à 10 caractères : 180 mil ans!
« Th-ù1p »à@t » 180 000 ans, mais toto200000 c’est 4 jours! » et pire 0123456789 c’est 1 secondes
Mode de passe à 11 caractères : c’est bon jusqu’à 35 millions d’années
« DanielRoget » c’est 24 ans, « Dan1elR0g&t » c’est 2 miilions d’année et « Th-ù1p »à@t& » c’est 35 millions d’années
Mode de passe de 12 caractères entre 1000 ans et 7 milliards d’années
ThierryRoget c’est 1000 ans et « Th-ù1p »à@t&* » c’est 7 milliard d’années
Autre site qui fait la même chose howsecureismypassword.net

Avec cette démonstration, vous pouvez peut-être envisager de penser à un mot de passe plus correct. Reprenons mon mot de passe thierry1905 et créons plusieurs variantes.
- thierry1960 : instantané car 1960 est une année de naissance, on commence par les années quand on veut hacker un compte par la force brute.
- Thierry1960 : je mets une majucucule ! déjà dans ce cas je passe à une durée de 6 heures. Juste parce que j’ai changé une minuscule par une majuscule.
- ThierrY1960 : la durée est aussi de 6 heures, mais quelque part on peut sentir que ce mot de passe est un peu plus fort que le numéro 2
- ThierrY1905 : il est peu probable que l’internaute soit né en 1905, alors la probabilité passe à 3 mois pour craquer le mot de passe, mais trois mois ne sont pas suffisants et une petite modification pourrait apporter plus de sécurité.
- Thierry1905@ : j’ajoute un caractère spécial @ et là c’est parfait, je passe la probabilité à 8 ans. (l’autre service donne 26 millions d’années)
- Th!erry1905@ : je change le « i » en « ! ». Un technique qui nous évite d’oublier le mot de passe car « ! » ressemble à « i ». Dans ce cas, je passe à 10 ans!
- Th!erry1960@ ! : notons que si on mettait 1960 au lieu de 1905, il faudrait 1 semaine pour craquer le mot de passe! On comprend mieux que 1960 est à exclure totalement.
- Th!erry1905@! : ajoutons un autre point d’exclamation à la fin du mot de passe et là ça donne 336 ans. Cela dépasse, notre espérance de vie, c’est donc un mot de passe tout à fait sécurisé.
- un mot de passe unique par service, ajouter les deux premiers mot de l’url à la fin du mot de passe. Exemple pour votre compte gmail, votre mot de passe pourrait être Th!erry1905@!gm : on passe à 27 mille ans et un mot de passe unique par service.
La tendance est aujourd’hui d’opérer une double authentification comme avec un compte gmail. A chaque login sur un nouveau pc ou après une période de 1 mois, vous être obligé de mettre un deuxième mot de passe qui est envoyé par sms. Je conseille tout de même d’envisager ce genre d’opération.
Sachez que malgré toutes ses précautions, tout n’est pas gagné, car le hacker peut très bien voler toutes la base de mot de passe d’un service, cela est arrivé à linkedin et twitter, il faudra donc changer régulièrement vos mots de passe. De plus si le hacker a installé un logiciel keylogger sur votre pc, vous êtes encore plus mal, car dans ce cas, il peut enregistrer en clair tout ce que vous tapez sur votre clavier!
Source : roget.biz