juillet, 2024

now browsing by month


Pannes de fibre optique : encore une journĂ©e noire en France ce lundi, ce qu’il faut savoir

Des abonnĂ©s issus de plusieurs dĂ©partements font Ă©tat d’une panne d’Internet ce lundi, la faute Ă  un nouveau sabotage du rĂ©seau de fibre optique du pays. Certains opĂ©rateurs, comme Free ou SFR, sont plus touchĂ©s que d’autres.

C’est encore la panique, ce lundi 29 juillet 2024 en France, oĂą le rĂ©seau de fibre optique a une nouvelle fois Ă©tĂ© victime de sabotages, au pluriel. Au moins six dĂ©partements du pays, majoritairement du Sud, seraient touchĂ©s par des pannes qui privent encore de nombreux abonnĂ©s de connexion internet fixe. Free est l’opĂ©rateur qui a le plus communiquĂ© sur cet incident.

La série noire pour les opérateurs, victimes de nouveaux sabotages sur le réseau fibre optique

Ă€ peine quelques jours après l’attaque massive dont a Ă©tĂ© victime la SNCF, et l‘incendie important qui a touchĂ© des installations desservant des clients de Free, les rĂ©seaux de fibre optique de plusieurs opĂ©rateurs ont aujourd’hui encore Ă©tĂ© sabotĂ©s.

Un peu partout en France, des utilisateurs signalent ne plus avoir accès Ă  leur connexion internet fixe. Free, dĂ©cidĂ©ment malchanceux en la matière ces derniers temps, est le premier Ă  avoir vraiment communiquĂ© sur l’incident.

L’opĂ©rateur de Xavier Niel indique que ses services sont perturbĂ©s dans six dĂ©partement : les Bouches-du-RhĂ´ne, le Gard, le Vaucluse, l’HĂ©rault, la Meuse et la Marne.

SFR et Free les plus touchés, Orange serait épargné, Bouygues Telecom enquête

Free n’est pas le seul opĂ©rateur touchĂ© par ces nouveaux actes malveillants. Si Orange confirme Ă  Clubic « ne pas ĂŞtre impactĂ© par ces actes de vandalisme Ă  ce stade Â», Bouygues Telecom nous dit ĂŞtre « en cours d’investigation Â». SFR, de son cĂ´tĂ©, serait aussi touchĂ©.

Des signalements remontent, pour certains, des mĂŞmes zones que celles indiquĂ©es par Free. Il semblerait donc, qu’une nouvelle fois, les actions soient coordonnĂ©es et potentiellement issus d’individus complices. NĂ©anmoins, il est pour le moment impossible d’avancer avec certitude quelconque hypothèse.

Source: Pannes de fibre optique : encore une journĂ©e noire en France ce lundi, ce qu’il faut savoir

Propriétaires de routeurs D-Link et de NAS, attention, le malware Goldoon cible vos données, voici comment vous protéger

Depuis le 9 avril 2024,
les routeurs D-Link DIR-645, vulnĂ©rables, sont la cible de nouvelles attaques du botnet Goldoon. Ce malware exploite la faille critique CVE-2015-2051, vieille de dix ans qui permet l’exĂ©cution de commandes arbitraires.

Qui se souvient de Mirai, le malware qui avait frappĂ© près de 100 000 NAS de la marque D-Link, sait combien les hackers dĂ©nichent la moindre faille dans les systèmes de vos machines.

Cette fois, ce sont les routeurs de la marque taĂŻwanaise qui sont dans le collimateur de Goldoon, ce malware qui va exploiter une vieille faille critique pour transformer vos routeurs D-Link en botnet. Malin, mais terrible.

Les NAS ne sont pas non plus Ă©pargnĂ©s par Goldoon, qui prĂ©fère tout de mĂŞme s’en prendre Ă  plus faible que lui, les routeurs DIR-645, dont les informations d’identification sont plutĂ´t faibles ou bien profite de l’obsolescence de leur firmware.

CVE- 2015-2051, la faille exploitĂ©e et « Dropper Â», le script dĂ©ployĂ© par Goldoon pour lancer son attaque

Selon Fortinet, le botnet Goldoon exploite la faille CVE-2015-2051 pour propager un script « dropper Â» Ă  partir d’un serveur malveillant. Ce script est soigneusement conçu pour s’auto-supprimer et peut fonctionner sur diverses architectures système Linux. Une fois injectĂ© dans un appareil, ce « dropper Â» tĂ©lĂ©charge et lance un fichier, ouvrant ainsi la porte Ă  une sĂ©rie d’activitĂ©s malveillantes. Son rĂ´le principal est de rĂ©cupĂ©rer le fichier du botnet en utilisant une clĂ© XOR pour dĂ©chiffrer des chaĂ®nes spĂ©cifiques et construire l’URI complet pour la charge utile. Une fois tĂ©lĂ©chargĂ©e, la charge utile finale est extraite Ă  l’aide d’un en-tĂŞte codĂ© en dur, tandis que des mĂ©canismes de nettoyage sont engagĂ©s pour masquer les traces dans le système compromis.

« Bien que CVE-2015-2051 ne soit pas une nouvelle vulnĂ©rabilitĂ© et prĂ©sente une faible complexitĂ© d’attaque, elle a un impact critique sur la sĂ©curitĂ© qui peut conduire Ă  l’exĂ©cution de code Ă  distance. Une fois que les attaquants ont rĂ©ussi Ă  exploiter cette vulnĂ©rabilitĂ©, ils peuvent intĂ©grer les appareils compromis dans leur botnet pour lancer d’autres attaques Â», prĂ©viennent les chercheurs du laboratoire Fortinet qui a dĂ©couvert la relance de Goldoon.

Une fois infiltrĂ©, le malware Goldoon peut lancer diverses attaques DDoS, notamment l’inondation TCP, l’inondation ICMP, ainsi que des attaques plus ciblĂ©es comme Minecraft DDoS. Ces attaques peuvent avoir un impact significatif, perturbant Ă  la fois des cibles individuelles et des rĂ©seaux plus Ă©tendus.

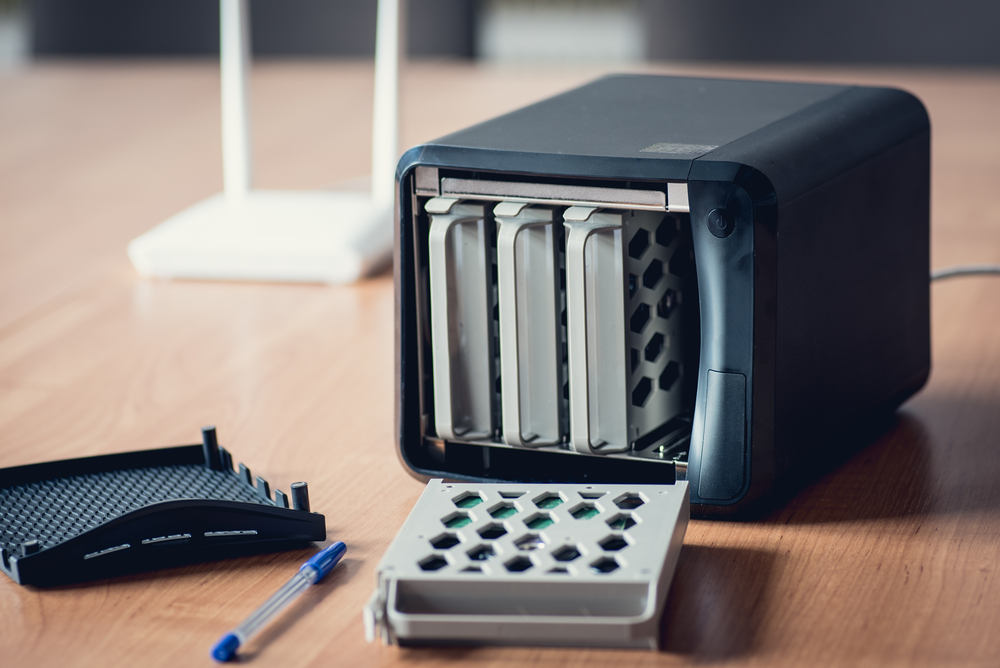
Goldoon cible aussi les NAS - © slawomir.gawryluk / Shutterstock
Goldoon cible aussi les NAS – © slawomir.gawryluk / Shutterstock

Comment protéger vos routeurs D-Link et vos données personnelles des attaques de Goldoon

D’après le rapport de Fortinet, Goldoon utilise des attaques par force brute pour pĂ©nĂ©trer les dispositifs D-Link.

Une fois infiltrĂ©, Goldoon transforme l’appareil infectĂ© en un bot, l’incorporant dans un rĂ©seau de machines compromises sous le contrĂ´le de l’opĂ©rateur du botnet. Ce rĂ©seau peut ensuite ĂŞtre utilisĂ© pour diverses activitĂ©s malveillantes, notamment le dĂ©marrage d’attaques par dĂ©ni de service distribuĂ© (DDoS), le vol de donnĂ©es et la
propagation de logiciels malveillants sur le rĂ©seau, risquant d’infecter d’autres dispositifs.

Bien entendu, le rapport de Fortinet insiste sur l’importance cruciale de maintenir Ă  jour les correctifs et le micrologiciel sur les appareils D-Link. Les micrologiciels obsolètes comportent souvent des failles que les cybercriminels peuvent exploiter. Pour renforcer la sĂ©curitĂ© de leurs routeurs ainsi que des donnĂ©es qui y transitent, activez les mises Ă  jour automatiques du micrologiciel : la plupart des appareils peuvent automatiquement tĂ©lĂ©charger et installer les dernières mises Ă  jour de sĂ©curitĂ©.

N’hĂ©sitez pas non plus Ă  modifier les informations d’identification par dĂ©faut : remplacez-les par une combinaison robuste et unique de nom d’utilisateur et de mot de passe.

Enfin, comme Clubic vous le recommande souvent, mettez en place des pratiques de sĂ©curitĂ© rĂ©seau solides : activez les pare-feu, utilisez des mots de passe complexes, et soyez vigilant lors de l’ouverture de liens ou de pièces jointes provenant de sources inconnues.


Source: Propriétaires de routeurs D-Link et de NAS, attention, le malware Goldoon cible vos données, voici comment vous protéger

Vers une fin des heures creuses la nuit en France ? Enedis pourrait bouleverser ce système avantageux pour les consommateurs

GĂ©nĂ©ralement en pleine nuit, les heures creuses pourraient bientĂ´t ĂŞtre dĂ©placĂ©es en journĂ©e afin de s’adapter Ă  la production d’Ă©lectricitĂ© d’origine solaire. Ce qui risque de poser un vrai problème aux propriĂ©taires de voitures Ă©lectriques qui se rechargent le soir.

Si la voiture Ă©lectrique possède de nombreux atouts et a beaucoup d’arguments en sa faveur, certains dĂ©tracteurs lui trouvent encore des inconvĂ©nients. Parmi eux, le prix de la recharge.

De nouvelles règles

Pourtant, et alors que le prix de l’électricitĂ© ne cesse de grimper, charger une auto zĂ©ro-Ă©mission (Ă  l’échappement) reste toujours plus intĂ©ressant que de faire le plein de carburant d’une voiture thermique. Globalement, cette motorisation est bien plus Ă©conomique Ă  l’usage, puisqu’elle coĂ»te aussi moins cher Ă  entretenir et Ă  assurer. De plus, de nombreux propriĂ©taires profitent d’un système bien pratique pour remplir leur batterie, qui n’est autre que le système d’heures creuses et d’heures pleines.

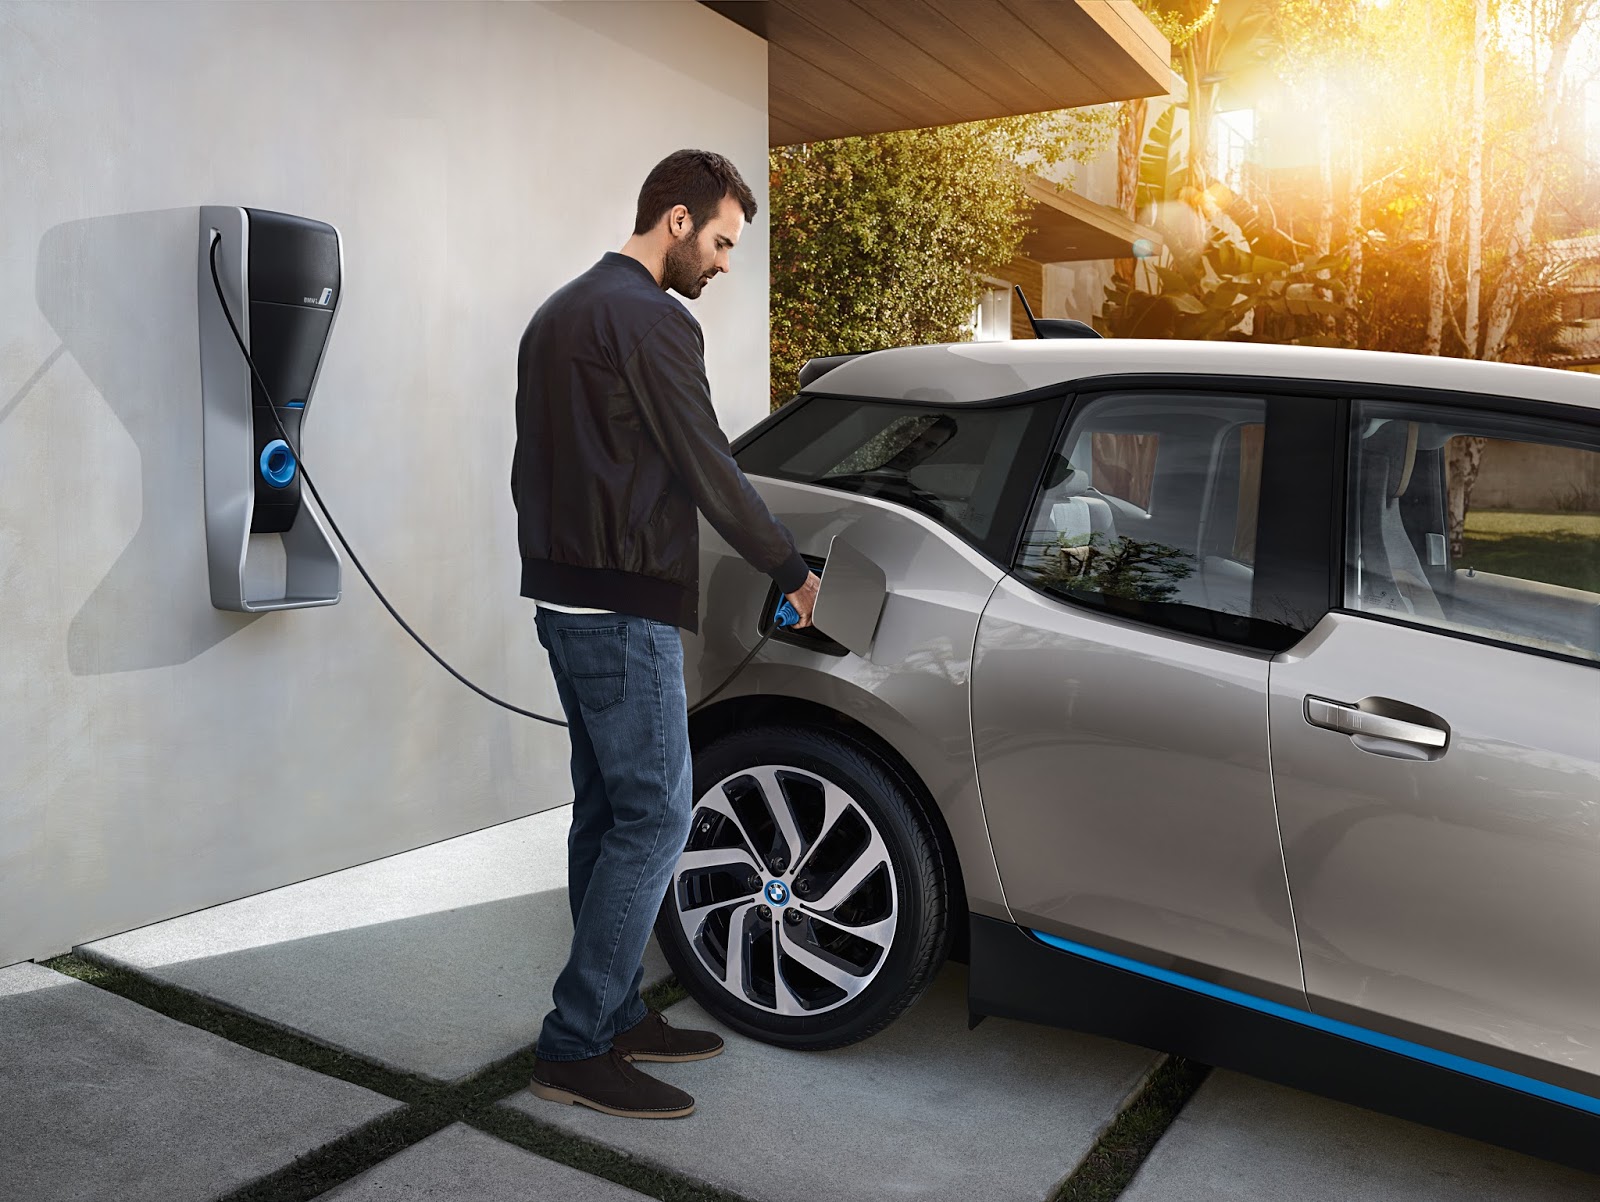
Ce dernier, qui fonctionne dĂ©sormais sur certaines bornes de charge publiques comme les Superchargeurs Tesla est surtout utilisĂ© pour la charge Ă  domicile. Logique, quand on sait que plus de 80 % des recharge de voitures Ă©lectriques se font Ă  la maison. Et le principe est plutĂ´t simple : en clair, le prix de l’électricitĂ© est moins cher lorsque la demande est plus faible, c’est-Ă -dire gĂ©nĂ©ralement pendant la nuit. Ainsi, les fournisseurs d’énergie incitent les clients Ă  utiliser leurs appareils Ă  ce moment-lĂ .

Le but ? Mieux rĂ©partir la demande, et donc Ă©viter de trop tirer sur un rĂ©seau dĂ©jĂ  en tension. Et cela arrange tout particulièrement les propriĂ©taires de voitures Ă©lectriques. En effet, ces derniers se rechargent majoritairement chez eux la nuit, lorsqu’ils rentrent après leur journĂ©e de travail. Mais malheureusement pour eux, cela pourrait bientĂ´t changer. Et pour cause, le site Automobile Propre nous informe que la Commission de rĂ©gulation de l’énergie (CRE) veut modifier les horaires des heures creuses. Et elle aurait mĂŞme dĂ©jĂ  fait une demande Ă  Enedis en ce sens.

Mais concrètement, qu’est-ce que cela va changer pour les automobilistes ? Et bien pas mal de choses, en fait. Car dĂ©sormais, la commission aimerait que les heures creuses passent plutĂ´t en pleine journĂ©e et n’aient plus lieu le soir. Pour quelle raison très exactement ? Et bien tout simplement afin de s’adapter Ă  la production d’énergie solaire, qui est en fait plus importante de jour grâce Ă  l’ensoleillement. Alors qu’à la base, les heures creuses avaient Ă©tĂ© pensĂ©s pour privilĂ©gier l’énergie nuclĂ©aire rĂ©siduelle en pleine nuit.

Un prix plus Ă©levĂ© ?

C’est pour cela que les heures creuses pourraient ĂŞtre dĂ©calĂ©es, tandis que la fabrication d’électricitĂ© solaire est Ă©videmment inexistante en pleine nuit. La demande y est Ă©galement plus basse sur ces horaires. Sur le principe, l’idĂ©e n’est pas mauvaise. Mais elle risque de porter prĂ©judice aux propriĂ©taires de voitures Ă©lectriques, qui ne peuvent gĂ©nĂ©ralement pas se recharger durant la journĂ©e.

Pour la simple et bonne raison qu’ils sont la plupart du temps sur leur lieu de travail, avec leur voiture. Certes, il sera possible de programmer sa machine Ă  laver ou son lave-vaisselle, mais pas de charger son vĂ©hicule. Or, ces derniers sont particulièrement Ă©nergivores, notamment s’ils sont Ă©quipĂ©s d’une grosse batterie. Il faut savoir qu’en moyenne, les heures creuses coĂ»tent 25 % moins cher que les heures pleines, ce qui reste tout de mĂŞme une diffĂ©rence assez notable sur le papier.

Mais dans la rĂ©alitĂ©, vous verrez que cela reste encore tolĂ©rable, pour un pack de taille moyenne. Chez EDF il faut compter 0,27 euro du kWh en heures pleines, contre 0.2068 euro en heures creuses. Ainsi, pour recharger une Tesla Model Y Propulsion dotĂ©e d’une batterie de 60 kWh, il vous en coĂ»tera respectivement 16,2 et 12,4 euros. Ce qui est donc plus Ă©levĂ©, mais qui reste tout de mĂŞme nettement moins cher qu’un plein de carburant classique ou qu’une charge sur un Superchargeur, mĂŞme si le prix de l’abonnement a Ă©tĂ© rĂ©duit sur ces derniers.

La solution pourrait provenir du V2L, comme sur la Renault 5 E-Tech Ă©lectrique qui sera dotĂ©e de cette fonctionnalitĂ© qui ressemble Ă  des heures creuses « dynamiques Â».

Source: Vers une fin des heures creuses la nuit en France ? Enedis pourrait bouleverser ce système avantageux pour les consommateurs

Windows 11 : les PowerToys propulsent le copier-coller dans une autre dimension

Microsoft inaugure, dans la dernière mise à jour de ses PowerToys, un tout nouveau module offrant des options avancées au presse-papiers de Windows.

Les PowerToys de Microsoft viennent d’être mis Ă  jour en version 0.81. Bien que cette mise Ă  jour se concentre particulièrement sur l’amĂ©lioration de la stabilitĂ© des diffĂ©rents utilitaires, Microsoft introduit dans ses PowerToys un tout nouveau module qui va donner un sacrĂ© coup de fouet au presse-papiers de Windows : Advanced Paste, autrement dit, une fonction de collage avancĂ©.

Les PowerToys vont révolutionner le copier-coller grâce à l’IA

Avec Advanced Paste, Microsoft propulse littéralement le presse-papier de Windows dans une autre dimension. Et pour cause, le module vous permet tout simplement de convertir le contenu du presse-papiers dans le format de votre choix.

« Advanced Paste est un outil alimentĂ© par l’IA pour mettre le contenu de votre presse-papiers dans n’importe quel format dont vous avez besoin, axĂ© sur les flux de travail des dĂ©veloppeurs. Notez que cela remplacera le texte formatĂ© dans votre presse-papiers par le format sĂ©lectionnĂ©. Â», indique Microsoft dans le descriptif de l’utilitaire.

Avec Advanced Paste, Microsoft cible tous les utilisateurs. Les développeurs y trouveront par exemple leur compte puisque l’utilitaire sera en mesure de convertir, par exemple, du code, dans un autre langage de programmation.

Mais ce n’est pas tout. Advanced Paste pourra aussi être exploité pour résumer le texte contenu dans le presse-papiers ou encore le traduire dans une autre langue. Vous pourrez même utiliser le module pour demander à l’IA de le réécrire avec une tonalité différente, ou de le styliser pour qu’il colle avec le style d’écriture d’un auteur particulier.

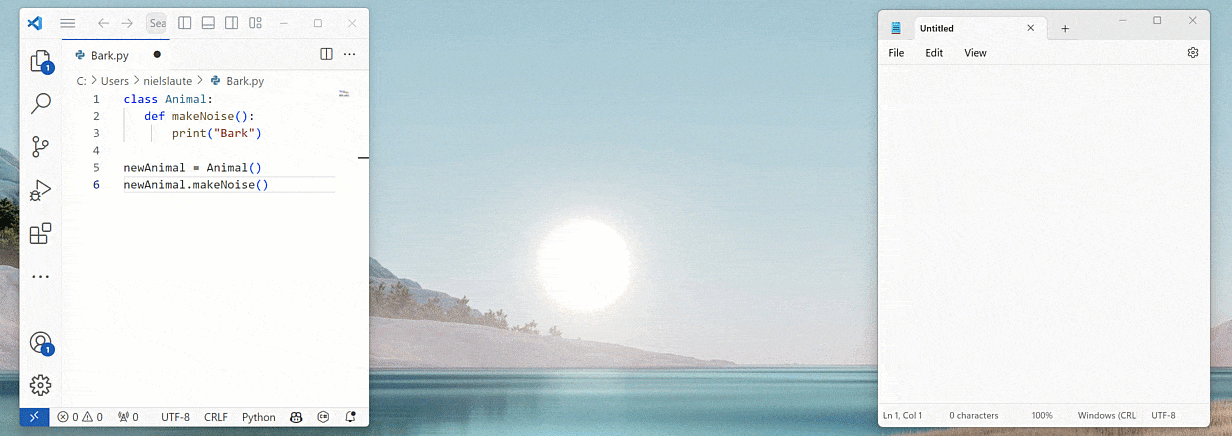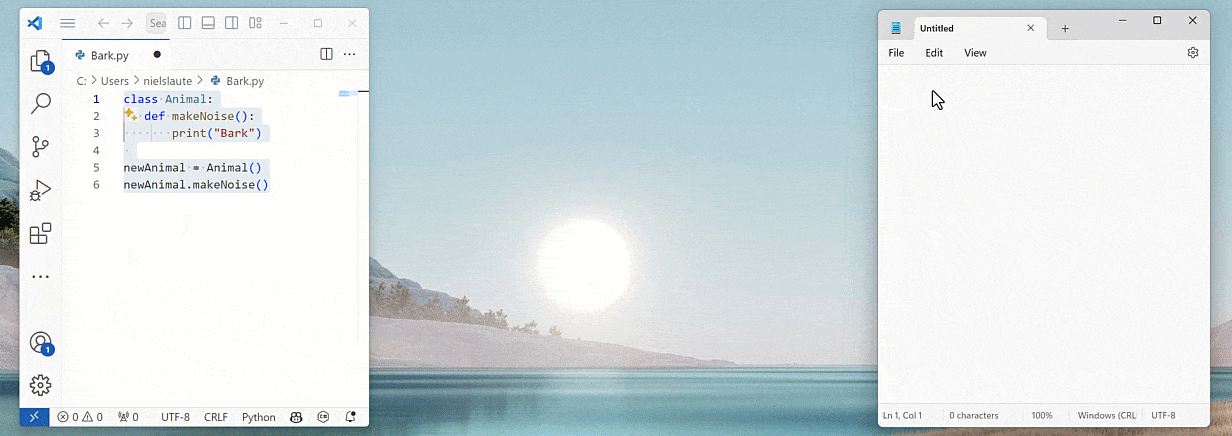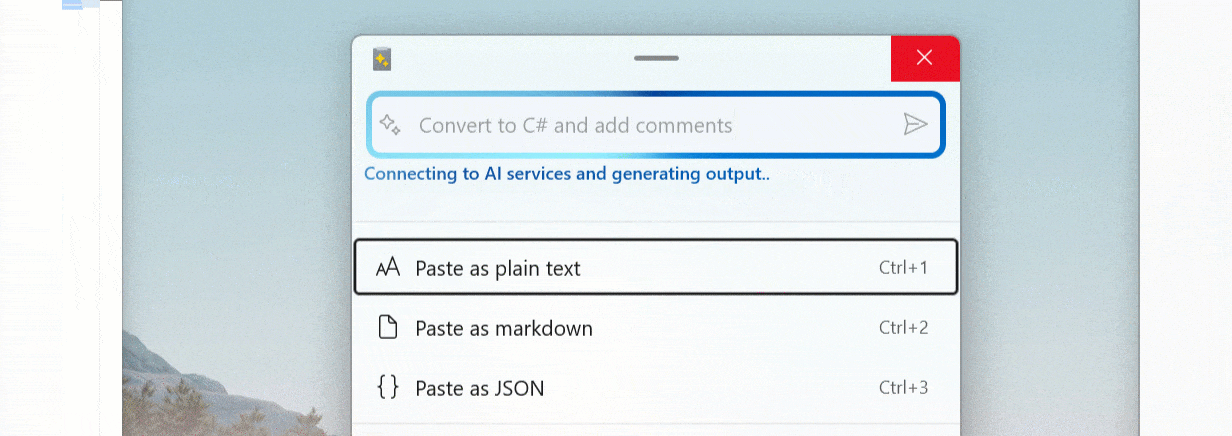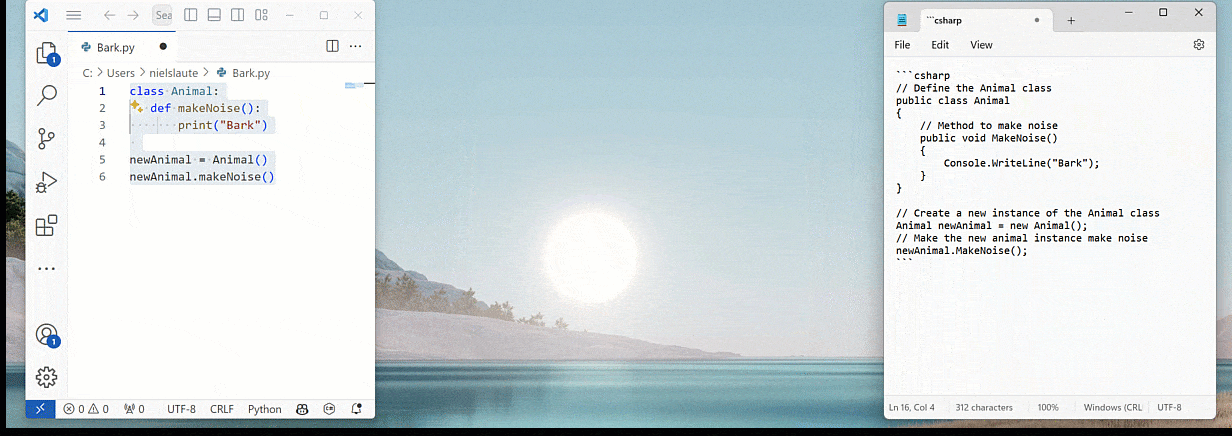
Après avoir sĂ©lectionnĂ© le texte Ă  l’aide du curseur de la souris, vous devez, pour l’activer, ouvrir la fenĂŞtre permettant de sĂ©lectionner le format dans lequel vous souhaitez coller votre contenu. Pour cela, vous devez utiliser le raccourci clavier Windows + Maj + V.
Advancedpaste
© Microsoft

Il suffit ensuite d’indiquer, dans le champ prévu à cet effet, le prompt permettant de convertir votre texte dans un nouveau format, ou de sélectionner un des formats prédéfinis suggérés.

Un module gratuit limité qui peut être débridé en payant

Si ce nouveau module a tout pour faire rêver, il reste néanmoins très limité dans sa version basique. Vous pourrez l’utiliser gratuitement pour coller le contenu de votre presse-papier en le formatant en Markdown ou en JSON. En revanche, pour accéder au collage avec l’IA, c’est-à-dire pour personnaliser le format de collage du contenu de votre presse-papier, vous n’aurez pas d’autre choix que de mettre la main à la poche.

Il vous faudra en effet disposer d’un abonnement payant à OpenAI, l’utilitaire allant interroger directement ChatGPT pour fonctionner. Vous devrez en effet renseigner votre clé API OpenAI dans les paramètres avancés de l’utilitaire, et donc utiliser vos crédits associés, pour en profiter pleinement.

Source: Windows 11 : les PowerToys propulsent le copier-coller dans une autre dimension