juin, 2020
now browsing by month
Fake News : NON, le gouvernement français n’installe pas StopCovid secrètement sur votre smartphone
C’est une rumeur qui tourne à la fake news virale sur la toile depuis quelques jours : Non, le gouvernement français ne va pas installer son application StopCovid en douce sur votre smartphone avec le soutien des opérateurs…
L’application StopCovid n’a pas fini de soulever les inquiétudes auprès d’un public très souvent mal informé et en proie à la désinformation et aux fakes news.
Depuis quelques semaines, les discussions autour de l’application qui permettra de tracer les utilisateurs pour les alerter d’une éventuelle mise en contact avec une personne porteuse du Covid 19 soulève bien des débats sur la toile.

À peine présentée, l’application était déjà décriée comme un outil permettant au gouvernement de pister les utilisateurs, de leur faire respecter les restrictions des déplacements limités à 100 km, de les géolocaliser en temps réel, en bref de les espionner en permanence à des fins diverses et variées…
Depuis quelques jours, le discours s’est modifié et l’on voit apparaitre sur les réseaux sociaux et sites conspirationnistes des notices visant à « désinstaller l’application StopCovid installée sans votre consentement et à distance par le gouvernement »… Une idée saugrenue qui trouve pourtant nombre d’adeptes…
Dans une notice, on nous explique ainsi comment éliminer l’option de traçage de son smartphone en allant dans les réglages et en allant désactiver des fonctionnalités diverses.
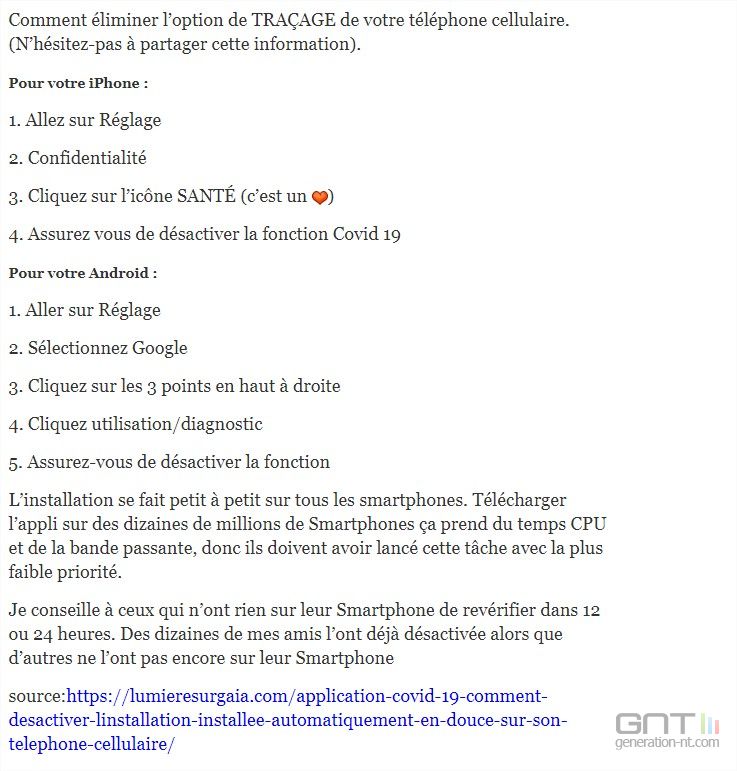
Tant sur les terminaux Apple que sur les smartphones équipés d’Android, ces notices ne font que bloquer la solution de traçage proposée par Google et Apple, une option qui justement n’a pas été retenue par le gouvernement Français qui a choisi de développer sa propre application.
On touche ici donc déjà à un premier paradoxe flagrant… D’autre part, aucune loi ou décret ne permet au gouvernement de faire installer son application à distance. L’utilisation de StopCovid est et restera facultative et il faudra télécharger et installer soi-même l’application, puis lui donner les autorisations nécessaires comme n’importe quelle application diffusée sur le Play Store ou l’App Store.
Source : Fake News : NON, le gouvernement français n’installe pas StopCovid secrètement sur votre smartphone
StopCovid : un programme de bug bounty pour rendre l’app plus sûre
L’équipe projet chargée du développement de l’application StopCovid, menée par Inria, va faire appel aux hackers éthiques, pour renforcer la sécurité de sa solution. Sous les conseils de l’ANSSI, un programme de bug bounty va en effet être lancé dès demain.
Pour développer son application visant à lutter contre la propagation du coronavirus, StopCovid, le gouvernement a monté une équipe projet. Celle-ci est pilotée par l’Institut national de recherche en sciences et technologies du numérique (Inria) et est notamment composée de Capgemini, Dassault Systèmes, l’Inserm, ou encore Orange.
Recommandation de l’ANSSI
Par ailleurs, puisque la solution consiste à recueillir et analyser des données personnelles, la question de sa sécurité apparaît évidemment prépondérante. C’est pourquoi l’équipe projet comprend également des membres de l’Agence nationale de la sécurité des systèmes d’information (ANSSI).
Pour protéger les futurs utilisateurs de StopCovid, l’organisation a proposé de recourir à un programme de bug bounty, une recommandation suivie par Inria. Cela signifie donc que l’application passera entre les mains expertes de « chasseurs de bugs », c’est-à-dire des hackers éthiques chargés de repérer des failles dans le code informatique, en l’échange d’une compensation. L’objectif : « pouvoir mettre à la disposition des citoyens une application s’appuyant sur les plus hauts standards en termes de sécurité et le dernier cri des algorithmes de cryptographie », dixit Bruno Sportisse, P.-D.G. d’Inria.
La chasse aux bugs ouvre dès demain
Répartis dans toute l’Europe, les hackers se mettront à l’œuvre dès ce mercredi 27 mai. Pour réunir une telle communauté, l’équipe projet s’est rapprochée de l’entreprise française YesWeHack, plateforme spécialisée dans le bug bounty.
Dès qu’un membre aura dévoilé une vulnérabilité, les développeurs de l’application se chargeront alors de la corriger. En parallèle de ce programme, d’autres actions continueront d’être menées par l’ANSSI, afin d’améliorer la sécurité de la solution.
En revanche, l’agence et Inria n’ont apporté aucune précision quant à la rétribution associée à la découverte d’une faille.
Source : Communiqué de presse