février, 2016
now browsing by month
Comment les virus informatiques sont distribués
Voici les méthodes les plus courantes utilisées pour infecter les ordinateurs.
Certains méthodes vous sont certainement bien connues, d’autres probablement moins
NOTE : oui le terme virus informatiques n’est pas vraiment approprié pour parler des infections en général, malwares aurait été mieux, mais il n’est pas vraiment connu de tout le monde.
Les Emails Malicieux (virus par email)
Une méthode bien connue par les internautes depuis les grands vers informatiques de 2004 (Blaster, MyDoom etc).
Le gros avantage de cette méthode de distribution est qu’elle ne coûte pas cher à mettre en place.
On peut aussi louer des botnet comme Cutwail.
Les Trojan Banker du type Zbot/Zeus ont aussi utilisés ce vecteur pendant plusieurs années notamment entre 2008 et 2012.
Les pièces jointes étaient au format zip contenant l’exe, souvent avec une double extension pour tromper l’internaute.
Par exemple, .jpg.exe, Windows masquant l’extension, l’internaute ne voit que .jpg croyant affaire à une image.
Puis dernièrement un grand retour pour pousser des Crypto-Ransomware ou d’autres Trojan Banker comme Cridex avec l’utilisation de JavaScript ou VBScript ou encore de Word malicieux contenant des macros.
On retiendra :
- La campagne du Crypto-Ransomware TeslaCrypt de Décembre 2015
- La campagne du Crypto-Ransomware Locky de Février 2016
Les campagnes sont en langue française :
Les Web Exploit
Moins connus du grand public mais pourtant très utilisé, les Web Exploit consistent à infecter un ordinateur à la simple visite d’un site WEB.
Le site en question peut être piraté ou contenir une publicité malicieuse (malvertising), qui va charger automatiquement un Web ExploitKit, c’est à dire un site WEB/FrameWork conçu et dédié pour infecter les internautes.
Exemple avec Angler Exploit Kit (EK) : un kit au top ! et BlackHole Exploit Webkit ou Sakaru Exploit WebKit
Le Web ExploitKit cherche à tirer parti des logiciels non à jour sur l’ordinateur, souvent les plugins du navigateur WEB (Java, Flash, SilverLight etc) contenant des vulnérabilités qui permettent l’exécution de codes.
En réalité donc quand vous surfer, le Web ExploitKit peut charger de manière transparente des applets Flash, Java ou SilverLight qui vont télécharger et exécuter le malware sur l’ordinateur.
D’où l’importance de tenir à jour tous ses programmes, règles de sécurité élémentaires qui est souvent méconnues des internaute.
Une vidéo qui montre un malware chargé par un Web Exploit :
ou encore :
Les faux sites de cracks et keygen
Méthodes très anciennes et répandues qui consistent à créer de faux sites de cracks et keygen.
Dernièrement les PUPs et Adwares, à travers la plateforme de distribution AMonetize utilise cette méthode de distribution d’infection.
Faux messages de mises à jour Flash/Java

De faux messages de mises à jour Flash et Java ou autres prétextes (lecteur vidéo/codec à mettre à jour) peuvent aussi s’ouvrir durant le surf, plus particulièrement sur les sites de streaming ou téléchargement illégaux.


VIDÉO SUR YOUTUBE / DAILYMOTION ET RÉSEAUX SOCIAUX
LE LIEN MÈNE BIEN ENTENDU AU MALWARE ET SERT DE PRÉTEXTE.
EXEMPLE CI-DESSOUS AVEC UN POKCERSTARS HACK ET LE LIEN EST DONNÉ EN DESCRIPTION DE LA VIDÉO.


Les mêmes méthodes sont utilisées sur les réseaux sociaux qui mènent à des sites vidéo ou pour voir la vidéo vous devez télécharger une extension ou autres.
C’est ainsi notamment que les Virus Facebook se propagent.
SEO empoisonnement : redirections recherches Google
Cette méthode consiste à empoisonner les moteurs de recherche en créant une multitude de site WEB qui apparaitront dans les résultats de Google.
Le but est donc d’être le mieux positionné et obtenir le plus de clic possible pour mener au contenu malicieux.
Une autre variante consiste aussi à pirater des sites WEB en créant des pages.
Souvent ces pages redirigent vers des sites de promotion de viagra mais peuvent mener à des Web Exploit aussi.
Voici un exemple de résultat Google avec des pages de SEO poisonning.
D’où l’importance de bien lire avant de cliquer sur le résultat d’un lien.


Les infections disques amovibles (Autoruns)
Les infections par disques amovibles se propagent par disques amovibles ( clefs USB, disques externes, cartes flash etc.. )
Tous les disques amovibles infectés qui vont être utilisés sur un ordinateur vont infecter ce dernier.
A l’insertion d’un nouveau média amovible, le virus autorun va se copier dessus pour infecter les nouveaux ordinateurs.
L’infection se propage ainsi de PC en PC à travers l’utilisation des clefs USB, disque dur externes etc.
Conclusion
Il existe bien sûr des variantes à toutes ces méthodes.
Le but final est d’obtenir du traffic pour rediriger vers du contenu malicieux. On peut aussi avoir des attaques plus ciblées, par email par exemple, en piratant le compte et en envoyant des emails au contact en se faisant passer pour un ami.
Toutes ces attaques reposent souvent sur la même technique dit social engineering où on se fait passer pour une entité connue et de confiance.
Pour palier à certaines de ces attaques virales, des règles sont à suivre, par exemple, contre les Web Exploit, il faut maintenir ses programmes à jour et sécuriser son navigateur.
Reste que dans la majorité des cas, la vigilance suffit. La connaissance des utilisateurs aident aussi, un utilisateur averti en vaut deux, d’où l’importance de se tenir un minimum à jour sur les campagnes en cours.
Merci à Malekal pour cet article
Un hameçonnage, sans faute, cible les abonnés Free Mobile
Chaque semaine, les Freenautes reçoivent des mails frauduleux leur demandant de mettre à jour leurs informations personnelles et d’indiquer leur numéro de carte bancaire. Ces messages sont tellement remplis de fautes d’orthographe que l’hameçonnage est vite repéré.
Mais une nouvelle attaque de type phishing, plutôt bien réalisée et sans fautes, cible actuellement les abonnés. Seule l’URL et l’adresse mail permettent de constater que c’est un faux. Pour autant, la tactique ne change pas. Le cyber-escroc essaye toujours de dérober les informations confidentielles des abonnés, et en particulier le numéro de carte bancaire en les incitant à visiter une page web contrefaite aux couleurs de Free.
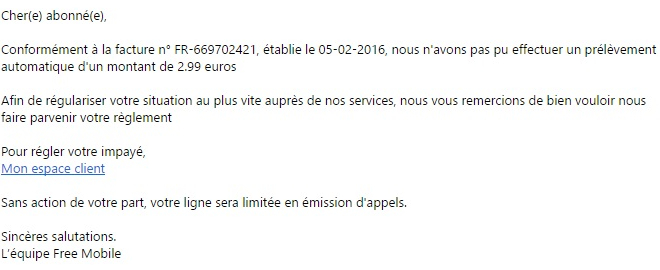
Comme toujours, nous vous recommandons de ne pas cliquer sur le lien et de ne pas répondre à ce pourriel. Si vous avez déjà mordu à l’hameçon, veuillez immédiatement modifier votre mot de passe Free Mobile, et contacter votre établissement bancaire (afin de faire opposition sur votre carte bleue).
Pour votre sécurité et pour éviter tous soucis, ne cliquez pas directement sur les liens présents dans les mails. Il est préférable de vous rendre directement sur le site de Free en tapant les adresses suivantes :https://subscribe.free.fr/login/ pour votre espace Freebox ou https://mobile.free.fr/moncompte/ pour votre espace Mobile.
Vous pouvez aussi signaler le site de phishing sur http://phishing-initiative.com/.
Merci à Bugiste
Source UniversFreeBox