Blog
Affichage des posts par catégorie
France Travail : nouvelle cyberattaque, les données de plus de 62 000 agents dérobées

Les cyberattaques contre les institutions françaises ne cessent de se multiplier. Après la DGFiP ces dernières semaines, l’Agence nationale pour la formation des adultes ou encore le ministère de l’Education nationale, c’est encore au tour de France Travail d’être victime d’une fuite de données. Encore, parce que l’établissement public chargé de l’emploi est régulièrement victime de hackers depuis quelques mois. En 2024, les données personnelles de plus de 43 millions de personnes avaient été subtilisées. En juillet 2025, les mots de passe et les coordonnées bancaires des 340 000 demandeurs d’emploi étaient en danger.
Puis, il y a un an, 30 000 autres données avaient été dérobées. C’est une nouvelle fois le cas, selon les informations du site spécialisé FrenchBreaches. Le site référence sur les fuites de données fait état d’une nouvelle cyberattaque visant l’organisme, et plus précisément le vol des données de 62 848 d’agents et de professionnels. L’intrusion détectée à la fin du mois de septembre aurait eu lieu «via le compte Microsoft d’un employé», précise FrenchBreaches. Si l’accès non autorisé a été détecté, des milliers de données auraient tout de même été exfiltrées.
Plus de 100 000 numéros de téléphone mis en ligne
Plus de 62 000 agents sont concernés, et le fichier mis en ligne sur le darknet contiendrait plus de 100 000 numéros de téléphone, peut-on apprendre. Capture écran à l’appui, le site spécialisé dans la révélation de fuites de données indique que 25 entités territoriales et organisationnelles seraient concernées. On peut citer l’Ile-de-France, la Bretagne, l’Occitanie, la Nouvelle-Aquitaine ou encore l’Auvergne-Rhône-Alpes.
Les données auraient été diffusées sur un forum cybercriminel par un hacker dénommé «0xRune». A noter que, pour l’heure, France Travail, ne s’est pas exprimé sur la fuite de données. Quelles données ont été dérobées ? Principalement, les noms et prénoms, les adresses email professionnelles, les fonctions ou encore les numéros de téléphone fixe et portable des agents ou des membres de structures partenaires, telles que Cap emploi.
Attention au risque de phishing
En revanche, il semblerait qu’aucune donnée bancaire ou mot de passe n’aient été volés. «La structure homogène du fichier ressemble à un export d’annuaire professionnel ou d’un outil interne de gestion des collaborateurs», précise FrenchBreaches. A noter que sur les 1 000 fiches dévoilées, une grande majorité (744) serait arrachée à une structure identifiée par le code «APE». Il y a des profils de conseillers, de responsables, de personnels administratifs ou de professionnels du réseau. Des identifiants internes apparaissent également dans la base de données. Une nouvelle fuite de données qui inquiète, car elle pourrait déboucher sur de nouvelles tentatives de phishing dans les jours à venir.
Source : France Travail : nouvelle cyberattaque, les données de plus de 62 000 agents dérobées – Capital.fr
Quand une mise à jour Samsung transforme des frigos connectés en boîtes inertes
Un incident révélateur des failles du tout-connecté
Plusieurs propriétaires coréens de réfrigérateurs Samsung ont vu leur appareil cesser de fonctionner du jour au lendemain. En cause : une mise à jour du service SmartThings, censée améliorer l’expérience connectée de ces appareils, mais qui a plutôt provoqué leur arrêt complet.
Selon le média sud-coréen ZDNET Korea, l’incident s’est déclaré le 22 septembre 2026. Sur le forum communautaire de Samsung en Corée, de nombreux utilisateurs ont signalé que leurs frigos ne répondaient plus, entraînant la perte de denrées entières. D’autres fonctions annexes, comme l’ouverture automatique de la porte ou l’éclairage intérieur, ont également cessé de fonctionner.

Une mise à jour de test diffusée par erreur
Le plus troublant dans cette affaire tient à l’origine du problème. Samsung a confirmé sur son forum officiel qu’une erreur était survenue pendant la phase de test d’une mise à jour logicielle destinée à ses réfrigérateurs. Autrement dit, un firmware encore en développement se serait retrouvé installé sur des appareils grand public, sans validation préalable.
Un porte-parole de la marque a indiqué que des symptômes anormaux avaient été observés au niveau de l’alimentation et de l’écran de certains appareils, précisant que des mesures d’urgence étaient prises en priorité via les centres de service Samsung. ZDNET Korea évoque une erreur système ayant permis la diffusion involontaire de cette version test auprès des utilisateurs.
Des conséquences très concrètes pour les foyers touchés
Au-delà du dysfonctionnement technique, l’impact sur le quotidien des familles concernées est bien réel. Un réfrigérateur hors service pendant plusieurs heures, voire plusieurs jours, signifie généralement des aliments perdus et des frais imprévus.
Samsung a demandé aux clients touchés de contacter son service après-vente. Des témoignages font état de techniciens remplaçant directement la carte mère des appareils défectueux pour résoudre le problème. Plusieurs utilisateurs réclament désormais une compensation financière pour la nourriture gâchée.
Un calendrier particulièrement malvenu
- L’incident survient juste avant les fêtes de Chuseok, période de grands repas familiaux en Corée du Sud
- De nombreux foyers avaient rempli leur réfrigérateur en prévision des célébrations
- Le remplacement de pièces matérielles allonge les délais de réparation en pleine période de forte demande
La connectivité, une promesse à double tranchant
Cet épisode illustre une tension récurrente autour des appareils électroménagers connectés : les fonctionnalités intelligentes séduisent, mais elles ajoutent aussi une dépendance logicielle à un objet dont la mission première reste purement mécanique, conserver le froid. Une simple erreur de déploiement peut ainsi transformer un frigo dernier cri en meuble inerte, là où un modèle non connecté n’aurait jamais été exposé à ce type de panne. Pour les fabricants, l’enjeu est désormais de sécuriser leurs procédures de test avant toute diffusion à grande échelle.
Source Android MT
Windows 11 : à quoi sert le raccourci Ctrl + Alt + Maj + Win + L ?

Windows compte plus d’une centaine de raccourcis clavier, dont certains sont devenus de véritables réflexes au fil des années. Difficile, par exemple, de ne pas connaître le fameux Ctrl + Z pour revenir en arrière, ou les incontournables Ctrl + C et Ctrl + V pour faire un copier-coller. Mais parmi cette multitude de combinaisons, certaines sont nettement plus… obscures.
C’est notamment le cas d’un raccourci repéré par Windows Latest dans Windows 11. Pour l’utiliser, il faut appuyer simultanément sur Ctrl + Alt + Maj + Win + L. Une fois cette combinaison activée, Windows ouvre ni plus ni moins que LinkedIn dans le navigateur de l’utilisateur.
Une gymnastique insensée
Au-delà du caractère aberrant de la gymnastique nécessaire pour ouvrir LinkedIn, il semblerait que Microsoft comptabilise également le nombre de personnes utilisant ce raccourci clavier. Lorsqu’il est activé, Windows déclenche l’ouverture du navigateur internet avec une commande contenant le paramètre « ?trk=Officekey. »
Ce paramètre disparaît toutefois une fois la page chargée, précise Windows Latest. Si la firme de Redmond ne donne aucune explication sur la présence d’un tel raccourci dans Windows 11, les recherches menées par le média suggèrent qu’il pourrait s’agir d’un héritage de l’ancienne touche Office présente sur certains claviers Windows 10. Celle-ci permettait notamment d’ouvrir rapidement Word, PowerPoint, Excel, Outlook ou encore Teams en combinant la touche Office avec la première lettre du service concerné.
Depuis, la touche Office a progressivement laissé sa place à la touche Copilot. Et ce qui pouvait autrefois se résumer à une simple pression sur une touche dédiée s’est transformé en une combinaison grotesque : Ctrl + Alt + Maj + Win + L.
Reste à savoir si ce raccourci pourrait être simplifié avec le récent aveu d’échec concernant l’utilisation de la touche Copilot sur les claviers Windows 11.
Source : Windows 11 : à quoi sert le raccourci Ctrl + Alt + Maj + Win + L ?
Bloctel piraté juste avant de fermer : 3 millions d’inscrits sont maintenant exposés
Le service public Bloctel, qui a cessé son activité le 11 août 2026 dernier, a confirmé le piratage d’une base de données contenant 3 millions de numéros de téléphone inscrits sur la liste d’opposition au démarchage. Les données ont été mises en ligne gratuitement sur un forum cybercriminel.
Bloctel devait tirer sa révérence discrètement, après plus d’une décennie passée à tenter de protéger les Français du démarchage téléphonique non désiré. Le service ferme finalement sur un incident de sécurité majeur, confirmé par l’État lui-même quelques jours seulement avant son extinction officielle. Ironie du sort : ce sont précisément les numéros de téléphone des personnes ayant demandé à ne plus être sollicitées qui se retrouvent aujourd’hui exposés, prêts à alimenter les campagnes de démarchage et d’arnaque qu’elles cherchaient justement à fuir.
Un compte professionnel compromis, sans double authentification
Selon les informations recueillies par le site French Breaches, référence sur les fuites de données en France, l’incident aurait pour origine la compromission d’un compte utilisateur donnant accès au service de consultation Bloctel réservé aux entreprises. Ce service permet normalement aux professionnels de confronter leurs fichiers de prospection à la liste d’opposition, afin d’éviter de démarcher les personnes inscrites. Le compte concerné n’aurait pas été protégé par une double authentification, un oubli qui aurait permis à l’attaquant d’effectuer des recherches et de récupérer les numéros affichés en clair dans les résultats.
L’’État a confirmé l’incident le 11 août, précisant qu’un compte professionnel avait été usurpé pour accéder et télécharger des fichiers contenant des numéros de téléphone. L’affaire a été signalée à la CNIL, l’autorité française chargée de la protection des données personnelles. Deux cybercriminels revendiquent l’attaque sous les pseudonymes « Cybernox » et « don’t call me », et ont mis à disposition la base complète en téléchargement gratuit, plutôt que de se limiter à un simple échantillon comme c’est parfois l’usage dans ce type de revendication.
Des risques concrets pour 3 millions de personnes
Les données exposées se limiteraient à des numéros de téléphone accompagnés d’identifiants techniques associés, sans autre catégorie de donnée personnelle identifiée à ce stade. Ce périmètre limité n’empêche toutefois pas des conséquences bien réelles pour les personnes concernées : campagnes de démarchage non sollicité, tentatives de smishing par SMS frauduleux, phishing ciblé, ou encore recoupement avec d’autres fuites de données déjà en circulation pour enrichir des bases de prospection illicites.
Plusieurs éléments restent à confirmer, notamment l’authenticité intégrale de la base diffusée, le nombre exact de numéros uniques qu’elle contient, ou encore la période durant laquelle les données ont été collectées. La proximité entre cette compromission et la fermeture programmée de Bloctel ne permet pas, en l’état, d’établir un lien de cause à effet entre les deux événements.
Reste une question qui dépasse le seul cas Bloctel : combien d’autres services publics français reposent encore sur des accès professionnels dépourvus du moindre verrou de sécurité élémentaire ?
Source : Bloctel piraté juste avant de fermer : 3 millions d’inscrits sont maintenant exposés
Piratage de l’Éducation nationale : une fuite de données expose 1,22 million d’élèves — Frandroid

On en sait plus sur le piratage massif des services du ministère de l’Éducation nationale cet été. L’accès frauduleux remonte à fin juillet, via un compte professionnel usurpé. Les pirates ont visé le système dédié à la formation des personnels. C’est la troisième attaque du genre contre le ministère depuis le début de l’année.
Quelles données ont fuité ? Selon les revendications de ZeroBytes, le même groupe pirate que dans l’affaire DGFiP, la base de données est plutôt généreuse.
- 43 Go de fichiers
- 4,35 millions d’identifiants de personnels
- 1,22 million d’élèves distincts
- 602 000 comptes académiques
On y trouve des informations d’identité, des coordonnées postales, des numéros de téléphone et, pour une partie des personnes concernées, des numéros de sécurité sociale. S’ajoutent des éléments professionnels, comme le statut et les fonctions. Les enseignants figurent parmi les principales cibles.
L’académie de Créteil serait particulièrement touchées, mais la base de données comprendrait aussi des informations issues des bases SCONET, MGI/PELV2, I-Prof et d’annuaires LDAP.
Après les impôts, l’Éducation nationale
Cette fuite refait surface seulement quelques jours après la découverte d’une cyberattaque sur la Direction générale des finances publiques. La DGFiP reconnait le vol des données de 678 000 contribuables, un dossier assez sérieux pour que Sébastien Lecornu réunisse une cellule de crise.
Là encore, l’administration fiscale a confirmé l’intrusion après l’usurpation des identifiants d’un agent : numéro fiscal, revenu de référence, quotient familial et taux de prélèvement à la source sont sortis.
Ce n’est pas la première fois de l’année pour l’Éducation nationale non plus. En mars, le portail RH Compas avait déjà exposé 243 000 agents. En avril, l’attaque de la plateforme EduConnect touchait 3,5 millions d’élèves, quasi tous mineurs. S’y ajoutent les 774 000 étudiants du CROUS, piratés la même année.
Les bons réflexes en cas de piratage
Si vous avez été victime d’un piratage ou d’une fuite de données, quelques bonnes pratiques sont à garder en tête pour mieux vous protéger. Frandroid en a fait une liste :
- Changer sans attendre les mots de passe des comptes concernés ;
- En profiter pour changer aussi les mots de passe identiques ou similaires sur d’autres services ;
- Utiliser des mots de passe uniques et solides (avec, pourquoi pas, un gestionnaire de mots de passe) ;
- Activer la double authentification (2FA) partout où c’est possible ;
- Activer les Passkeys quand c’est possible ;
- Dans les semaines à venir, se méfier des emails, SMS ou appels suspects, même s’ils semblent crédibles ;
- Ne jamais cliquer sur un lien ou télécharger une pièce jointe en cas de doute ;
- Prévenir ses contacts si le piratage peut les concerner ;
- Mettre à jour ses appareils et logiciels pour corriger d’éventuelles failles de sécurité ;
- En cas de virements frauduleux, faire un signalement sur la plateforme Perceval.
Source : Piratage de l’Éducation nationale : une fuite de données expose 1,22 million d’élèves
Rakuten France ferme sa place de marché d’ici à 2026
Le couperet est tombé le 16 juillet 2026, par l’intermédiaire de l’AFP : Rakuten fermera sa place de marché en France d’ici à la fin de l’année 2026. Environ 180 salariés sont concernés par cet arrêt, qui n’a rien d’une surprise.
Depuis plusieurs mois, l’hypothèse d’une fermeture faute de repreneur circulait déjà, comme le rapportaient nos confrères de Frandroid.
Rakuten ferme son site en France
Il faut se souvenir de ce qu’était ce site. Avant de devenir Rakuten, il s’appelait PriceMinister, une plateforme française de vente entre particuliers et professionnels lancée en 2001. Le géant japonais l’avait rachetée en 2010 pour environ 200 millions d’euros, puis rebaptisée Rakuten en 2018. À son apogée, PriceMinister rivalisait avec Amazon et la Fnac, et se présentait comme l’un des poids lourds du e-commerce de l’électronique en France.
Seize ans plus tard, le marché l’a laissé sur le bas-côté, faute de repreneur : « Malgré les efforts déployés par le groupe pour mener à bien une cession de l’activité, les discussions approfondies menées avec les repreneurs potentiels n’ont pas permis d’aboutir à une solution viable », a annoncé la filiale française de l’entreprise japonaise.
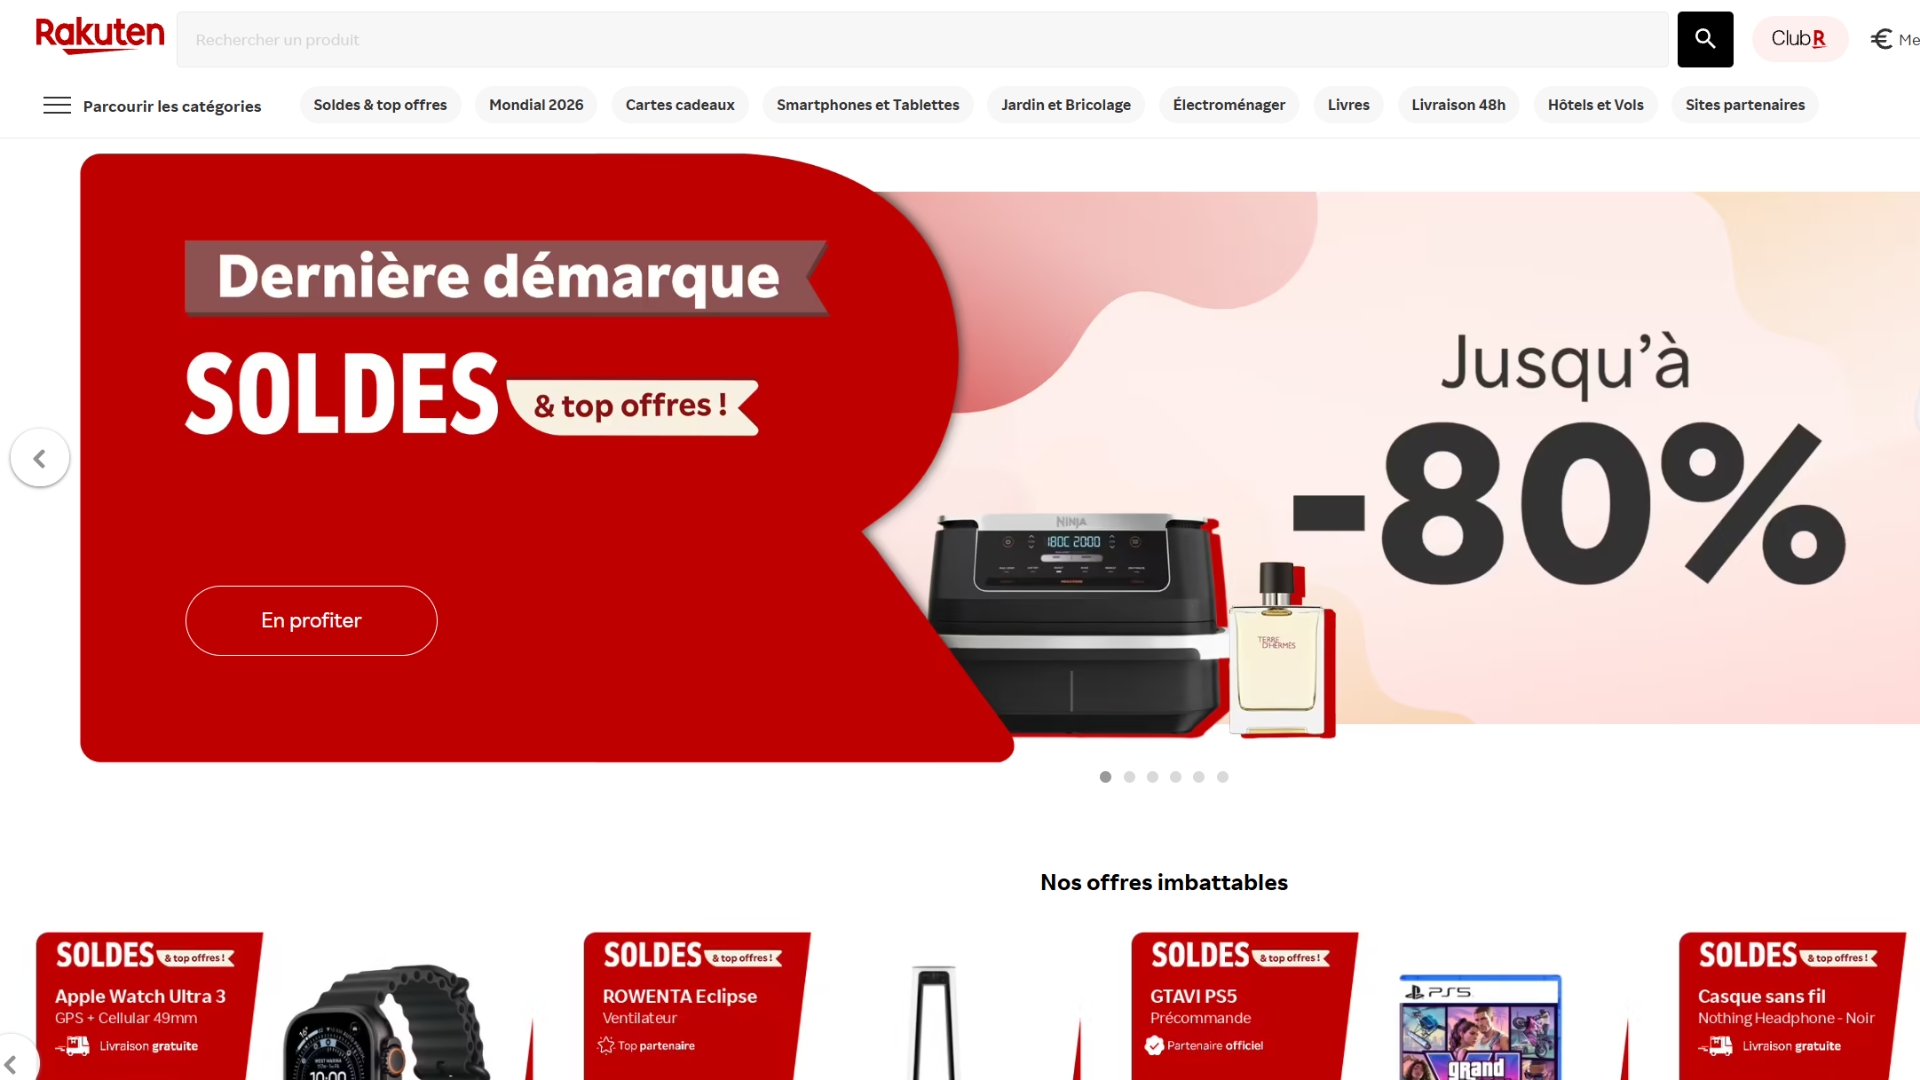
Ce qui ferme, c’est la marketplace grand public : le site où l’on achète un téléphone reconditionné ou un jeu vidéo d’occasion. Rakuten, l’empire japonais fondé par Hiroshi Mikitani, reste un mastodonte présent dans la banque, les télécoms et le numérique. Le groupe conserve d’ailleurs des activités en France, notamment via les liseuses Kobo, rachetées en 2011.
À terme, les acheteurs retrouveront facilement des alternatives, mais il reste des questions immédiates sur les commandes, les garanties, le SAV et les Rakuten Points. Et pour les vendeurs professionnels dépendants de la plateforme, l’impact est évidemment beaucoup plus lourd. Rakuten occupait une place importante lors des grands événements promotionnels, notamment pendant les soldes, où la plateforme proposait généralement des réductions particulièrement agressives.
Rakuten a subi de plein fouet la concurrence d’Amazon ou Joybuy
Il faut dire que la concurrence est féroce. Amazon, notamment, a imposé des standards que peu d’acteurs ont réussi à suivre : livraison rapide, catalogue immense, prix agressifs et logistique intégrée. Face à une telle machine, une marketplace qui se contente de mettre en relation vendeurs et acheteurs peine à se démarquer.
Une concurrence qui ne cesse d’ailleurs de s’intensifier, avec l’arrivée récente de nouveaux acteurs comme Joybuy, la plateforme d’e-commerce de JD.com. Rakuten a bien tenté de tirer son épingle du jeu avec son système de cashback, le « Club R », mais cela n’a jamais suffi à enrayer son déclin qui avait d’ailleurs commencé dans d’autres pays. La France faisait même figure de dernier bastion européen : le groupe avait déjà fermé ses marketplaces au Royaume-Uni et en Autriche en 2016, puis en Allemagne en 2020. L’Espagne avait également été abandonnée en 2016, avant une tentative de retour de courte durée en 2025.
Même le marché de l’occasion, sur lequel la plateforme avait pourtant une carte à jouer, a progressivement été grignoté par des spécialistes comme Vinted, Back Market ou Leboncoin.
+ rapide,
+ pratique,
+ exclusif
Source : Rakuten France ferme sa place de marché d’ici à 2026
Signer un document sur Android devient enfin un jeu d’enfant
Signer un document numérique sur son smartphone a longtemps été une opération fastidieuse, nécessitant souvent le téléchargement d’applications tierces ou des manipulations peu pratiques. Pour mettre fin à cette situation, la firme de Mountain View a décidé d’intégrer une solution directement au cœur de son système d’exploitation mobile. Une nouvelle application, simplement baptisée « Signatures », est actuellement en cours de déploiement discret sur les appareils compatibles.
Comment cette nouvelle application fonctionne-t-elle ?
L’application « Signatures » n’est pas un logiciel classique que l’on télécharge depuis le Play Store. Il s’agit en réalité d’un composant système, distribué silencieusement par le biais des mises à jour système Google Play. Cette méthode de déploiement, indépendante des constructeurs, permet à Google d’équiper un large parc d’appareils, à condition qu’ils fonctionnent au minimum sous Android 12.
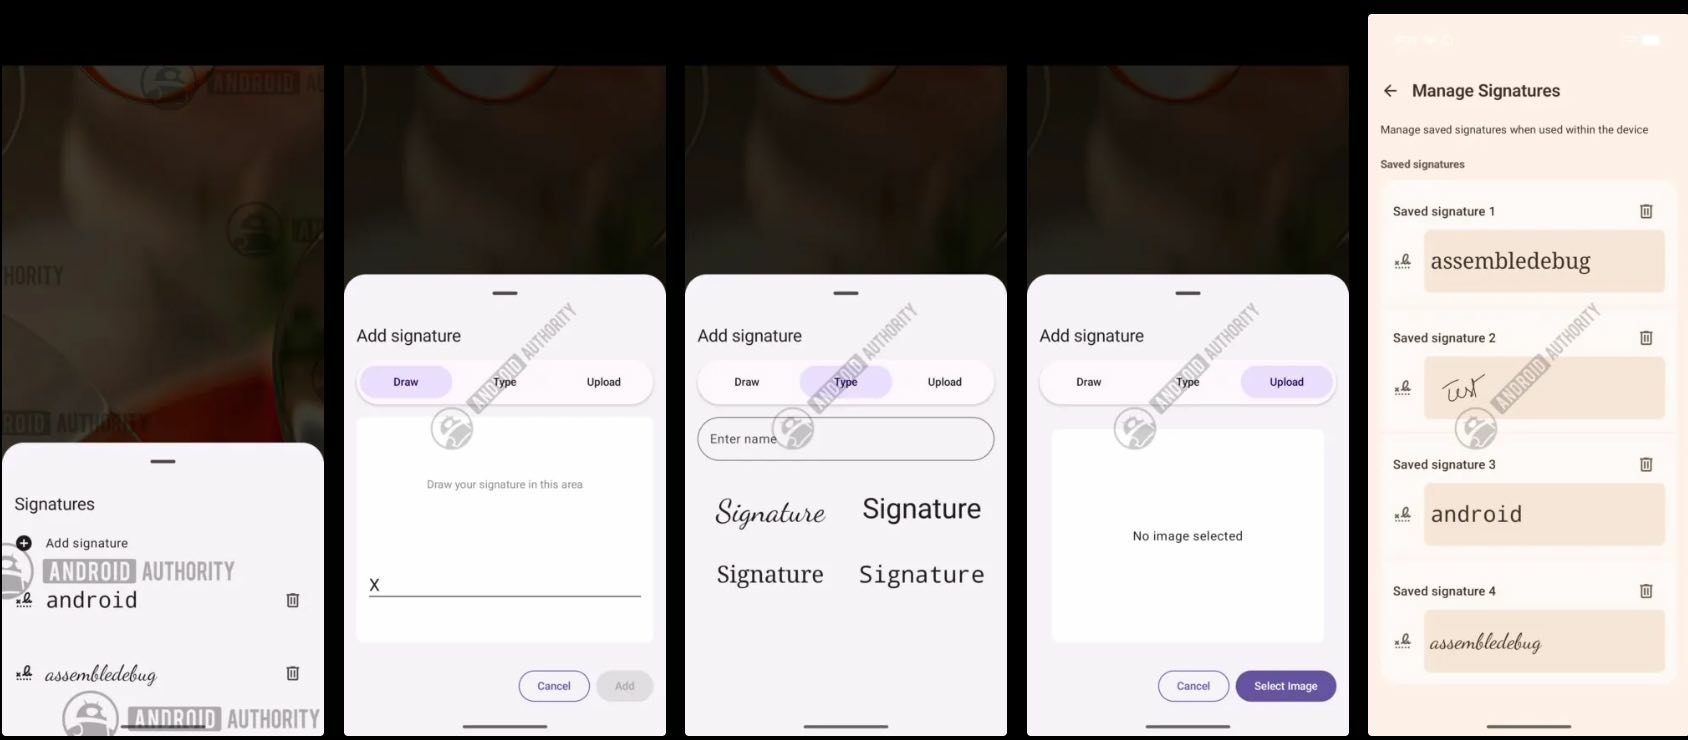
Crédits : Android Authority
Des modèles Pixel, Samsung et OnePlus ont déjà été aperçus avec cette nouvelle fonctionnalité. L’outil est conçu comme un véritable coffre-fort numérique permettant de centraliser et de gérer différentes versions de votre signature. Les applications compatibles pourront alors simplement puiser dans ce coffre pour vous proposer la signature adéquate, un peu à la manière du sélecteur de photos que l’on connaît déjà sur le système d’exploitation.
Quelles sont les options de création de signature disponibles ?
Pour s’adapter à tous les usages, l’application propose trois méthodes distinctes pour enregistrer une signature. La plus intuitive consiste à la dessiner directement sur l’écran tactile du smartphone, avec le doigt ou un stylet. Cette méthode reproduit fidèlement le geste manuscrit, offrant une solution rapide pour le système Android.
Une deuxième option permet de taper ses initiales (paraphe) ou son nom complet au clavier. L’application propose ensuite plusieurs polices de caractères pour donner un style manuscrit au texte saisi. Enfin, il est également possible d’importer une image, par exemple une photo d’une signature déjà apposée sur un document papier, pour la numériser et la stocker.
Quand cette fonctionnalité sera-t-elle pleinement opérationnelle ?
Bien que l’application soit déjà en cours de déploiement via la mise à jour système Google Play de juin, elle n’est pas encore totalement fonctionnelle. Pour l’instant, l’interface est accessible, mais l’intégration avec des documents PDF ou des services tiers comme DocuSign n’est pas encore active. L’application n’existe pas non plus de manière indépendante et doit être lancée manuellement via les paramètres système.
La firme de Mountain View n’a pas encore communiqué officiellement sur le calendrier ni sur les directives techniques pour les développeurs. Il faudra donc patienter un peu avant que cet outil soit pleinement intégré dans l’écosystème. Il est important de noter que cette solution gère des représentations graphiques et non des signatures électroniques certifiées à valeur juridique renforcée. Son but premier est la simplification et la commodité au quotidien.
Source : Signer un document sur Android devient enfin un jeu d’enfant
Comment faire un majuscule accentuée É, È, Ù, À, Ç sur Windows 11
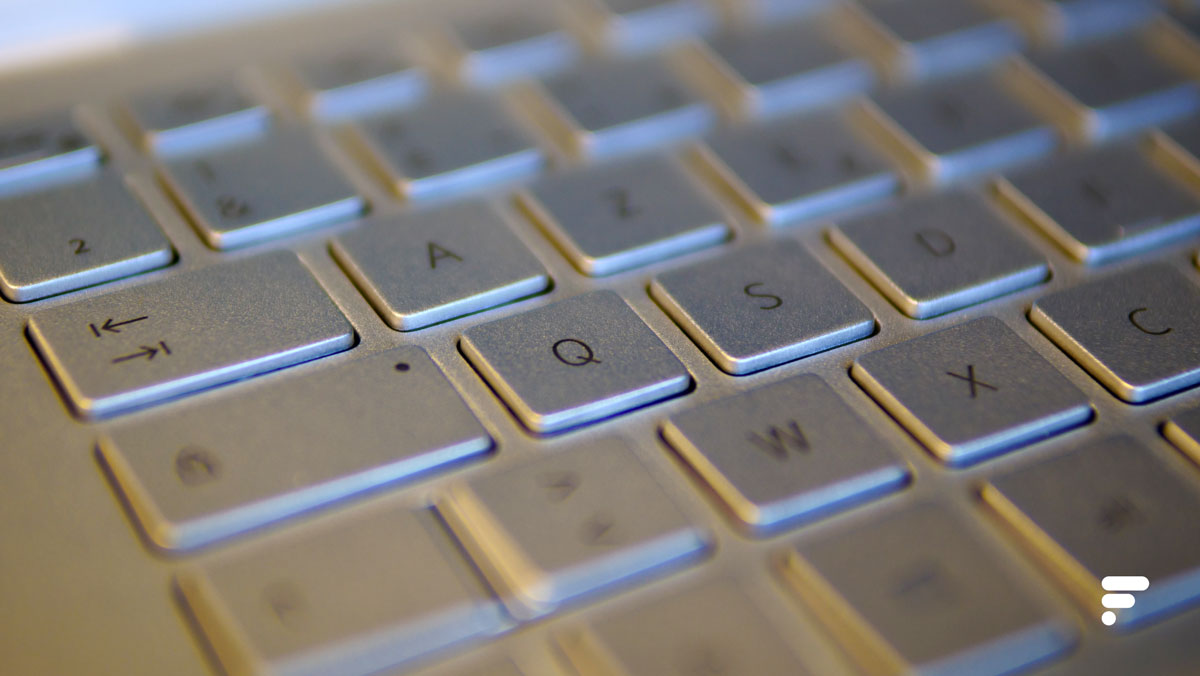
À la rédaction de Frandroid, il y a quelques outils indispensables que l’on installe sur tous les ordinateurs. Il y a le correcteur orthographique Antidote, notre logiciel d’analyse Calman pour tester les écrans des smartphones, mais aussi quelque chose de bien plus simple : un petit outil pour mieux écrire en français avec un clavier AZERTY sous Windows.
Sur les PC sous Windows, la disposition des touches associée aux claviers AZERTY ne permet pas de taper certains caractères facilement : un Ù en majuscule, un È en majuscule, un « À », un « œ », ou encore les guillemets français que je viens d’utiliser. Il faut en général recourir aux codes ASCII avec des raccourcis assez complexes à mémoriser. Heureusement, une solution permet de se passer de ces raccourcis et d’avoir une disposition des touches réellement pensée pour notre langue.
Comment mettre un accent à une majuscule avec un raccourci clavier (É, È, Ù, À, Ç)
Si vous souhaitez simplement, et très occasionnellement, écrire une lettre majuscule ou un caractère spécial, il est possible d’utiliser des raccourcis clavier directement sous Windows sans aucune installation nécessaire.
Les majuscules accentuées en codes ASCII
La méthode sans installation, c’est d’utiliser le code ASCII. Pour faire simple, l’ASCII désigne le codage des caractères imprimables. À chaque caractère on donne un identifiant et cet identifiant est appelé par les logiciels pour écrire le caractère correspondant. Avec la touche Alt gauche enfoncée, il est possible d’inscrire manuellement ces caractères si on connait leur identifiant.
Voici la liste des principaux caractères en majuscule et le raccourci utilisant le code ASCII.
- À : Alt + 0192
- É : Alt + 0201
- È : Alt + 0200
- Ç : Alt + 0199
- Ù : Alt + 0217
Télécharger et installer le clavier français avec majuscules accentuées
On doit cet outil à Georges Plannelles qui le propose sur son site Skitiks en téléchargement. Il est gratuit, facile à installer et compatible avec toutes les versions de Windows depuis Windows XP jusqu’à Windows 11. Voici comment l’installer.
- Télécharger le clavier gratuit
- Dans le dossier de téléchargement, faire un clic droit sur le fichier « clavier_majuscules_accentuees.zip » puis choisir « extraire tout… »
- Dans le nouveau dossier, « clavier_majuscules_accentuees » créé, double cliquez sur « setup.exe » pour lancer l’installation
- Ignorer l’alerte Windows SmartScreen, le logiciel n’est pas assez connu pour passer le filtre correctement


Une fois le nouveau clavier installé, il va falloir configurer Windows 11 pour l’utiliser. Pour cela il y a plusieurs solutions. La première est tout simplement d’utiliser le raccourci « ALT + MAJ » pour basculer d’un clavier à l’autre. Alternativement, vous pouvez sélectionner le bon clavier en cliquant sur « FRA FR » dans la barre des tâches.
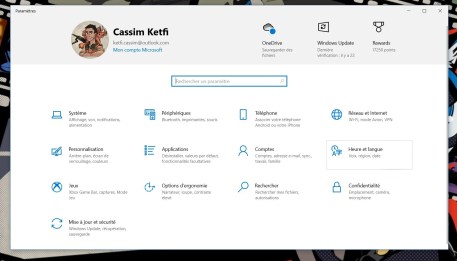
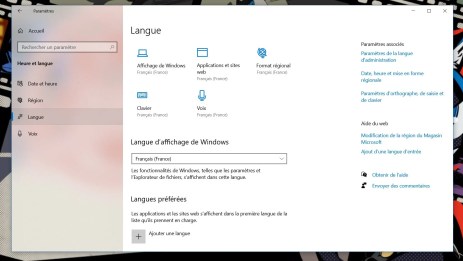
Dernière solution, se rendre dans les paramètres de Windows 10, à la rubrique « Heure et langue », puis dans l’onglet « langue » et choisir l’option « clavier » pour sélectionner notre nouveau clavier « Français (Majuscules accentuées) ».


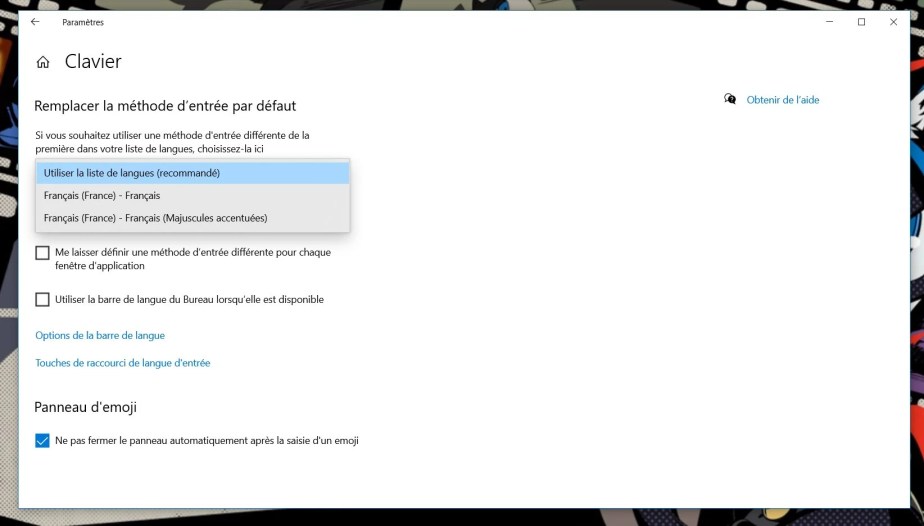
Avec le nouveau clavier correctement configuré, il ne reste plus qu’à en apprendre les nouvelles fonctions.
Utiliser le clavier
Ce nouveau clavier est assez simple à prendre en main. Il suffit de retenir que la touche AltGr permet de choisir les touches alternatives propres au clavier. Pour le reste, le clavier suit les mêmes principes que le clavier AZERTY classique de Windows 10.
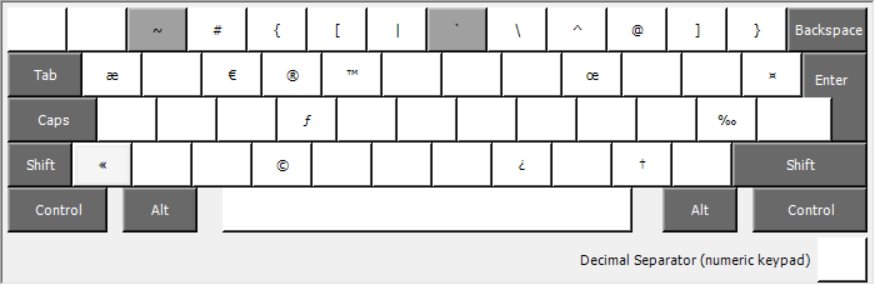
En y ajoutant la touche MAJ, on obtient encore de nouveaux caractères possibles.
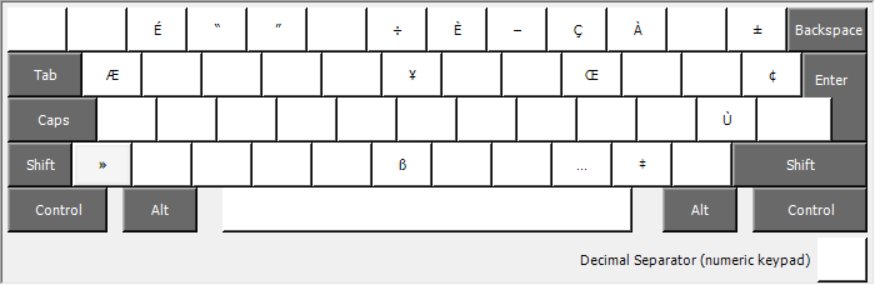
Comment taper des majuscules accentuées É, È, Ù et À ?
Ainsi, pour taper la majuscule accentuée É, il suffit de faire : AltGr (pour prendre la touche alternative) + Maj (pour une majuscule) + « é ». Habituellement, cette combinaison devrait produire « 2 » qui partage la même touche que « 2 », mais comme on a appuyé sur la touche AltGr, c’est bien notre majuscule accentuée qui apparaît.
Même principe pour les autres majuscules.
- È : AltGr + Maj + è
- Ù : AltGr + Maj + ù
- À : AltGr + Maj + à
Comment taper des guillemets français ?
Les guillemets français « » sont très utilisés en français à la place des guillemets anglais ( ˝ ) souvent utilisés sur les supports numériques.
Avec le clavier, il suffit de faire la combinaison de touche suivante pour ouvrir les guillemets : AltGr + <. Pour les refermer, il faut appuyer sur AltGr + Maj + <.
Comment taper les caractères spéciaux comme œ, æ ou © ?
Ce clavier permet aussi de taper des caractères spéciaux couramment utilisés en français comme le graphème œ. Là encore, il suffit de taper Alt et la touche la plus susceptible d’être approprié. Voici quelques exemples.
- œ : Alt + o (Œ : Alt + Maj + o)
- æ : Alt + a (Æ : Alt + Maj + a)
- © : Alt + c
- ƒ : Alt + f
- ™ : Alt + t
C’est pour nous un petit outil très pratique et indispensable à installer sur Windows 11. Très simple à utiliser, il fait surtout gagner beaucoup de temps au quotidien.
Source : Comment faire un majuscule accentuée É, È, Ù, À, Ç sur Windows 11
Voiture électrique et canicule : voici nos astuces pour préserver votre batterie et votre autonomie

La canicule s’installe en France et, soyons honnêtes, vos voitures électriques et le mercure qui dépasse 40 degrés ne font pas bon ménage. Car en cas de fortes chaleurs, la longévité de votre batterie peut se voir légèrement modifiée, même s’il existe des technologies pour limiter la casse.
C’est que la chimie interne des packs et cellules peut être poussée dans ses retranchements si l’exposition est prolongée. Sachez en effet qu’au-delà des pertes de performances et d’autonomie, la capacité de recharge peut aussi se dégrader. Pour éviter le coup de chaud, voici le guide de survie de votre voiture électrique sous canicule.
Évitez de vous brancher en plein soleil
D’abord, premier conseil : évitez au maximum de recharger votre voiture électrique sous un soleil de plomb car vous exposez la batterie à un mini stress thermique en quelque sorte, provoquant une surchauffe inutile et le ralentissement du processus.

Par exemple, si vous faites le plein d’électricité sous une chaleur extrême, l’ordinateur de bord du véhicule et la borne ultra-rapide vont communiquer instantanément et activer une sécurité électronique, comme brider la puissance de charge, parfois jusqu’à la moitié de sa capacité habituelle. Par pure protection. Le temps d’attente peut alors jusqu’à doubler pour récupérer 80 % d’autonomie, transformant votre pause sur l’autoroute en un long moment.
Mais au-delà de ce point, ce geste peut accélérer en parallèle la dégradation. Le cumul de la chaleur ambiante et de celle générée par le flux électrique haute tension est, à long terme, irréversible sur la capacité maximale de votre batterie.
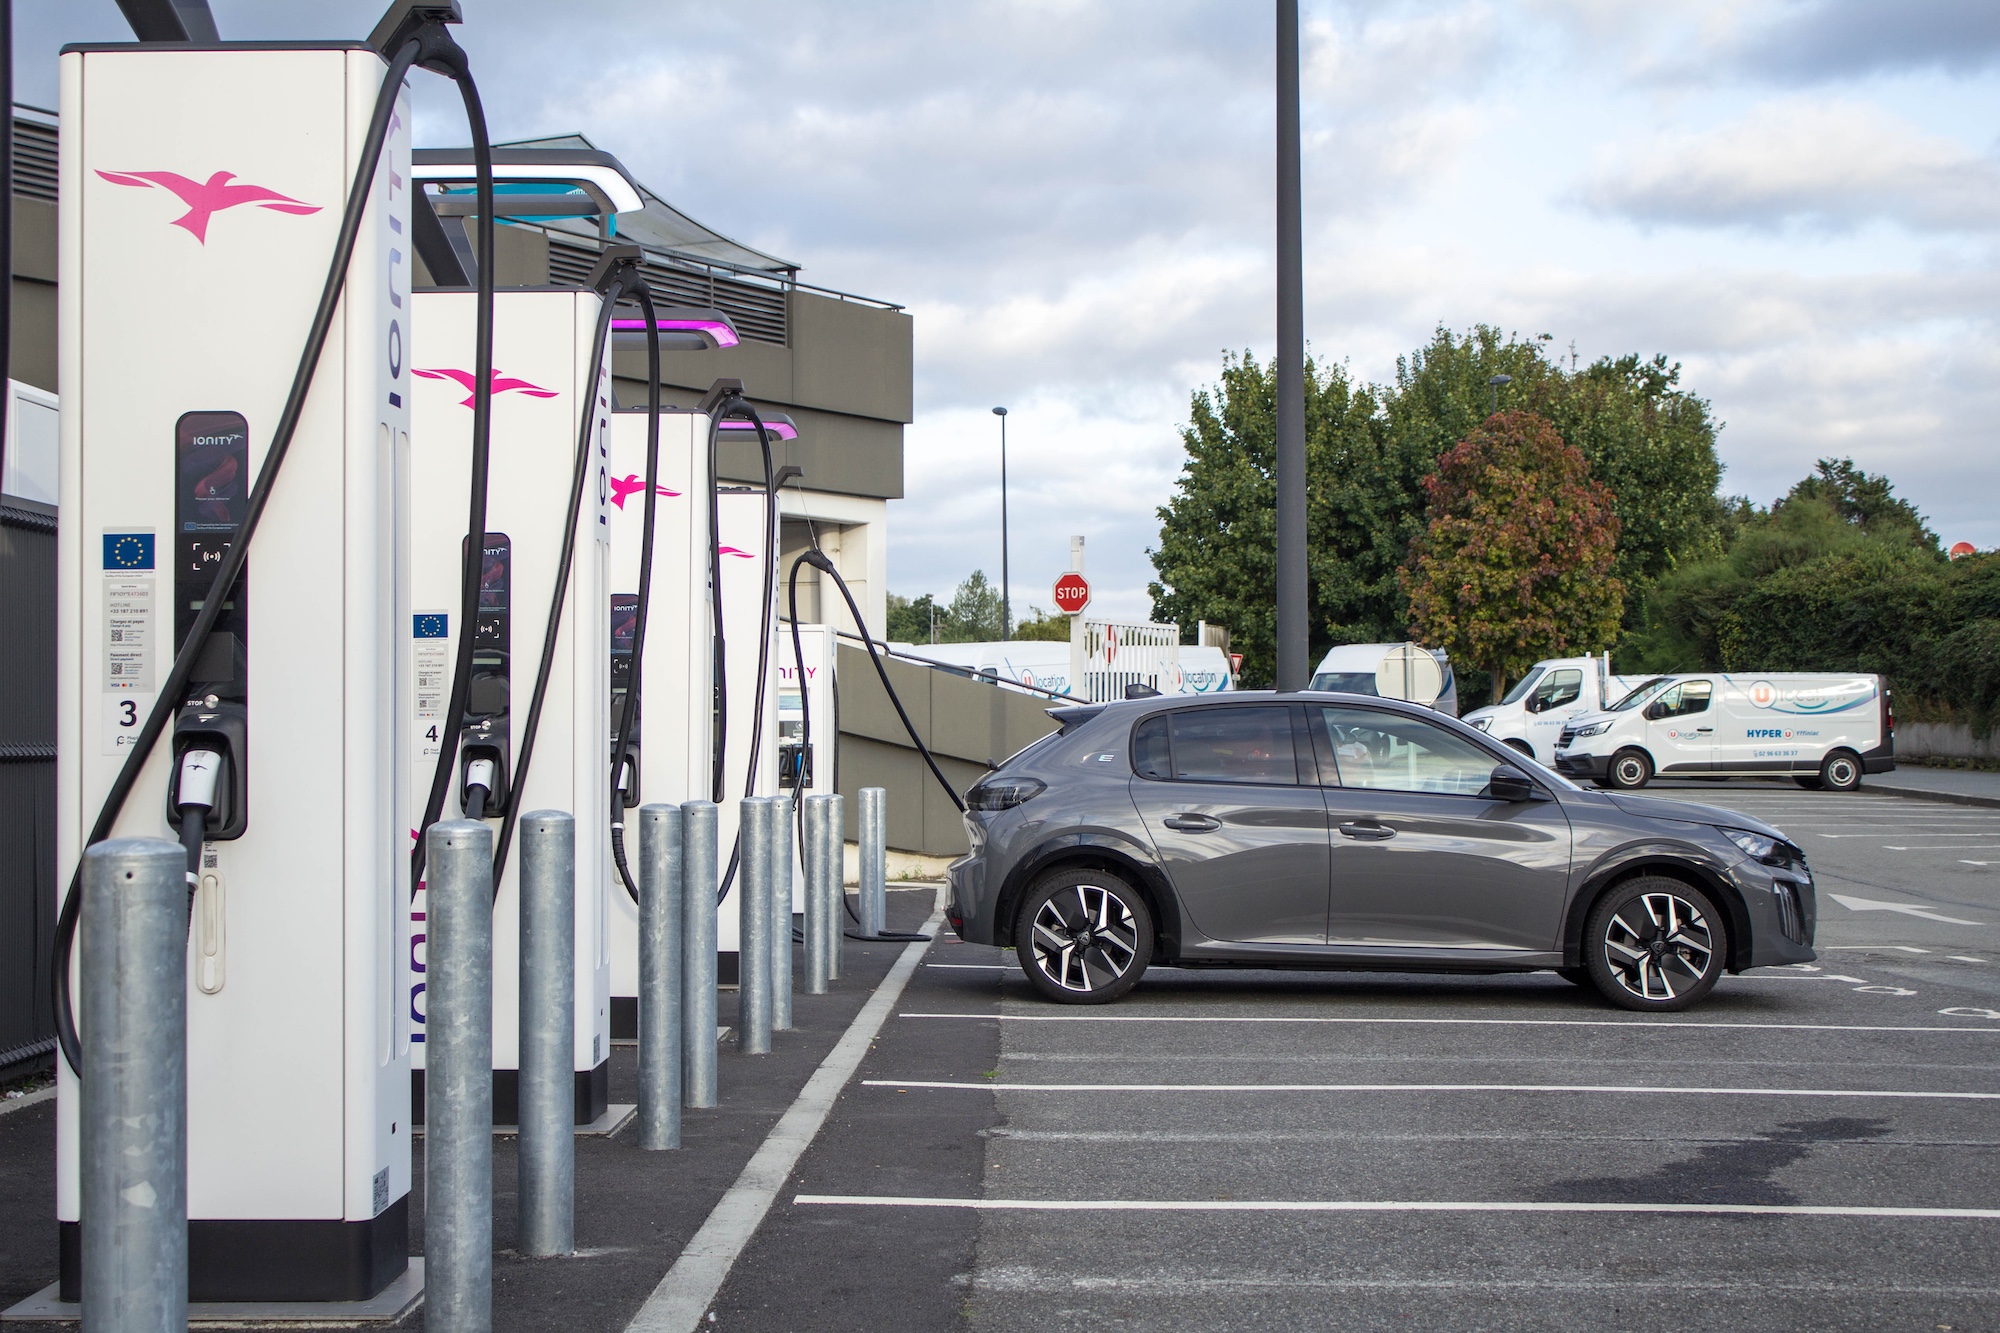
Pour maintenir les cellules à une température acceptable pendant l’effort de charge, le système de refroidissement liquide du véhicule est contraint de tourner à plein régime. Cette climatisation interne siphonne une telle quantité d’énergie qu’une partie des kilowattheures tout juste injectés est immédiatement consommée, amputant votre autonomie avant même de reprendre la route.
Rassurez-vous, la plupart des systèmes de refroidissement ou de gestion thermique des packs batteries sont très bien faits et parviennent à maintenir la température optimale pour pouvoir recharger sa voiture en plein cagnard. Donc c’est possible et pas du tout dangereux, d’autant plus que les bornes de recharge qui fonctionnent en extérieur résistent à des conditions climatiques ultra exigeantes.

Mais pour mettre toutes les chances de votre côté, privilégiez plutôt les sessions de recharge tôt le matin, tard en soirée, ou durant la nuit, lorsque la dalle de béton des stations n’accumule plus la chaleur. Ou bien, visez carrément les bornes de recharge abritées sous un toit ou implantées dans des parkings souterrains.
Opération ombre !
Donc votre premier geste pour protéger votre batterie est de fuir le soleil. Même pour stationner. Garer votre véhicule dans un garage, un parking couvert ou, a minima, sous un arbre, est le b.a.-ba.
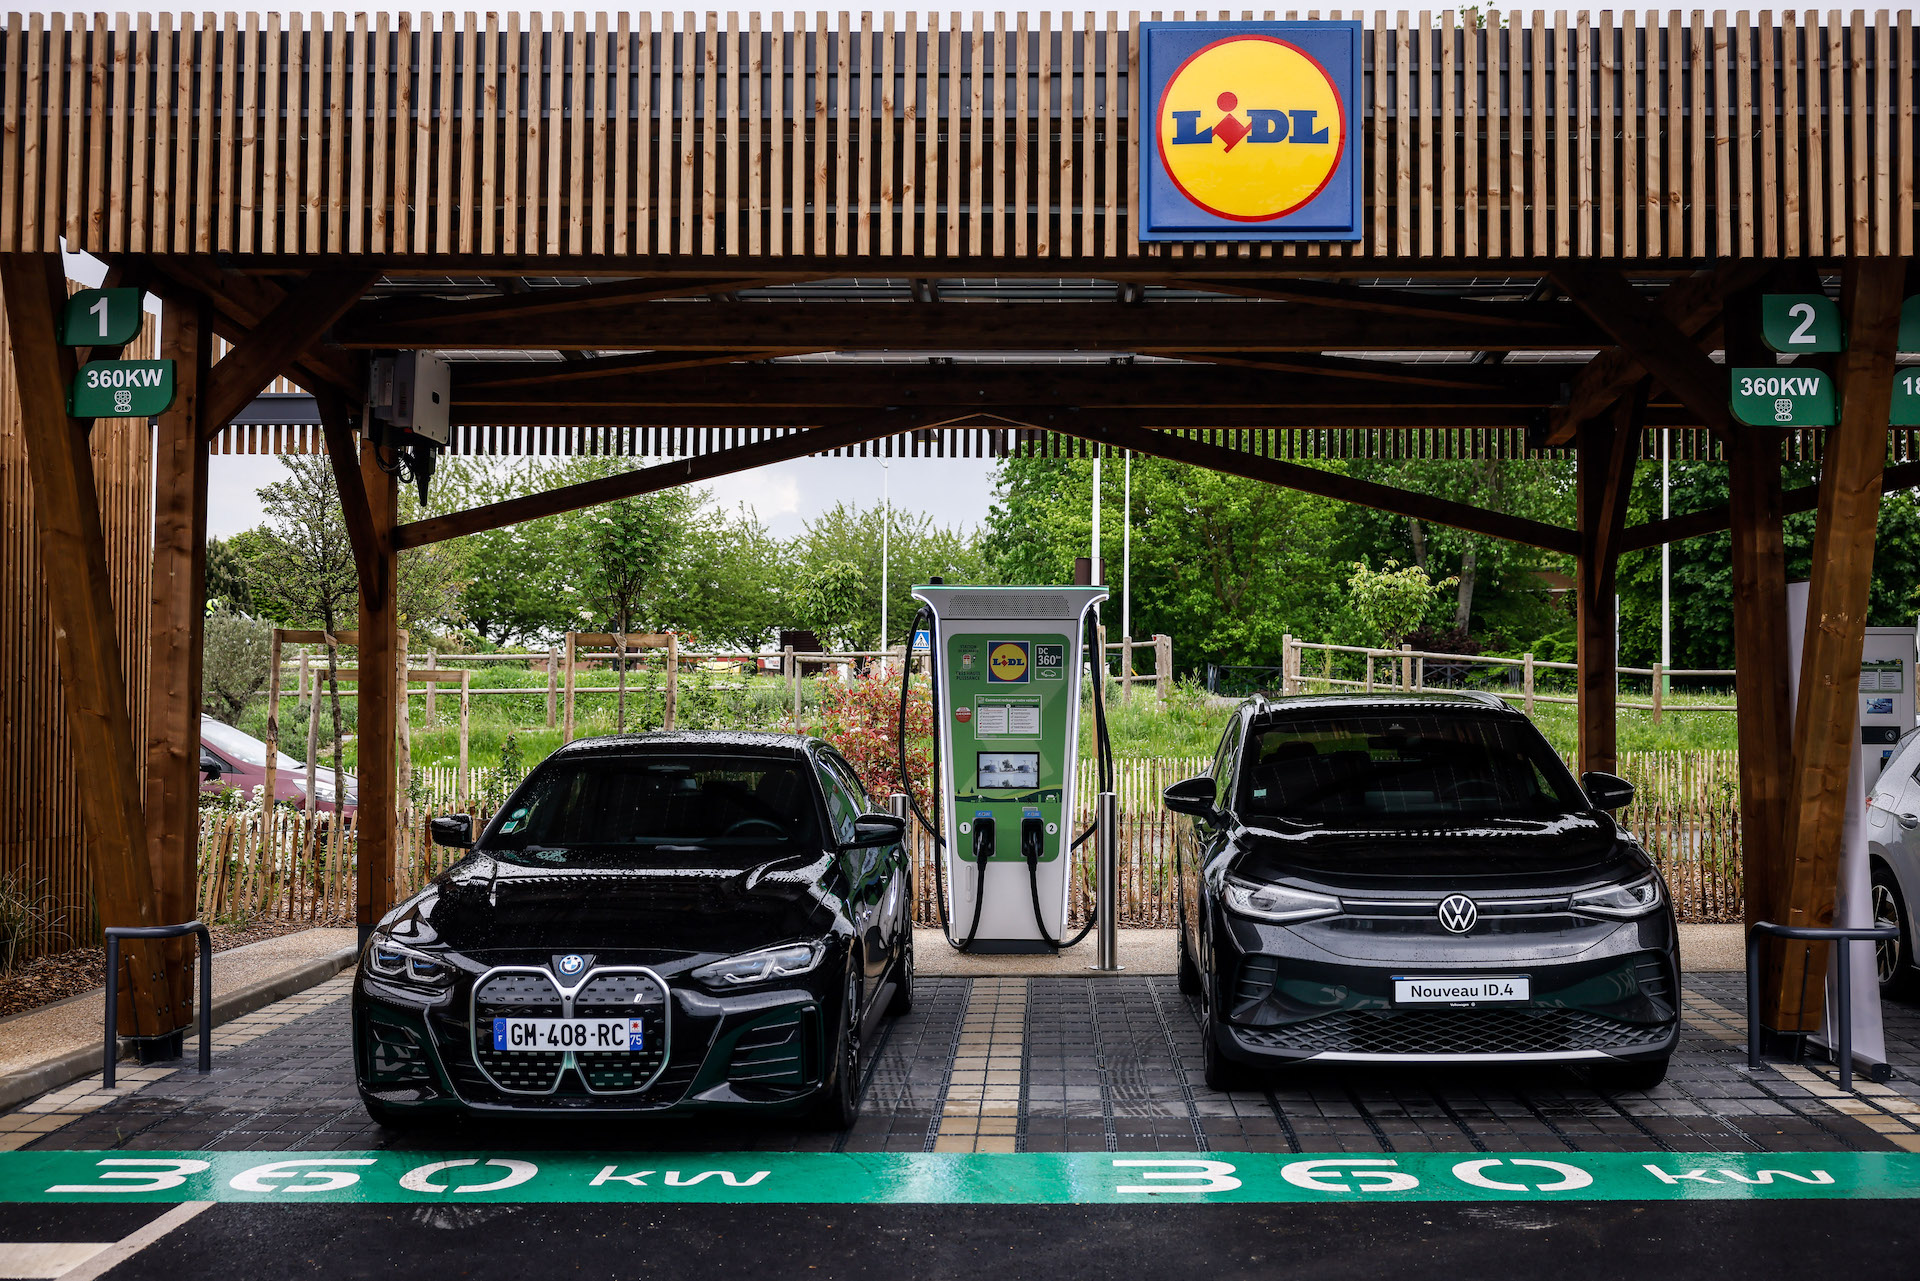
À l’abri des rayons directs, la batterie redescend bien plus vite à une température de fonctionnement raisonnable après utilisation. Cela permettra également de diminuer le besoin de refroidir l’habitacle lorsque vous reprendrez la route.
L’astuce imparable ? Sortez vos pare-soleil et films réflecteurs : ils permettent de gratter jusqu’à 15 °C de moins dans l’habitacle.
Domptez le pré-conditionnement de la batterie
Ne sous-estimez pas la technologie de votre voiture électrique. Le pré-conditionnement permet de refroidir intelligemment la batterie avant de prendre la route ou de brancher le câble. Le but de cette action est de lui faire atteindre sa fenêtre de température idéale pour un rendement optimal.
Activez cette fonction via l’écran central ou votre application mobile, idéalement pendant que la voiture est encore branchée pour ne pas amputer votre autonomie.
Surveillez la pression de vos pneus
Avec le poids conséquent de leurs batteries, les véhicules électriques malmènent structurellement leurs pneus. Et bien sûr, le bitume brûlant est l’ennemi numéro un puisque la chaleur fait grimper la pression, altère la tenue de route et multiplie les risques de crevaison.
Alors n’hésitez pas à contrôler rigoureusement et régulièrement la pression (à froid) pour rouler en toute sécurité.
La climatisation avec modération
C’est votre allié le plus précieux en été, sachez qu’il est indispensable que votre système de climatisation soit parfaitement entretenu pour vous éviter de surconsommer. La base. Et oui, si vous allumez la clim, cela sollicite alors davantage la batterie et réduit légèrement votre rayon d’action, à moins de 10 km pour 100 km d’autonomie.
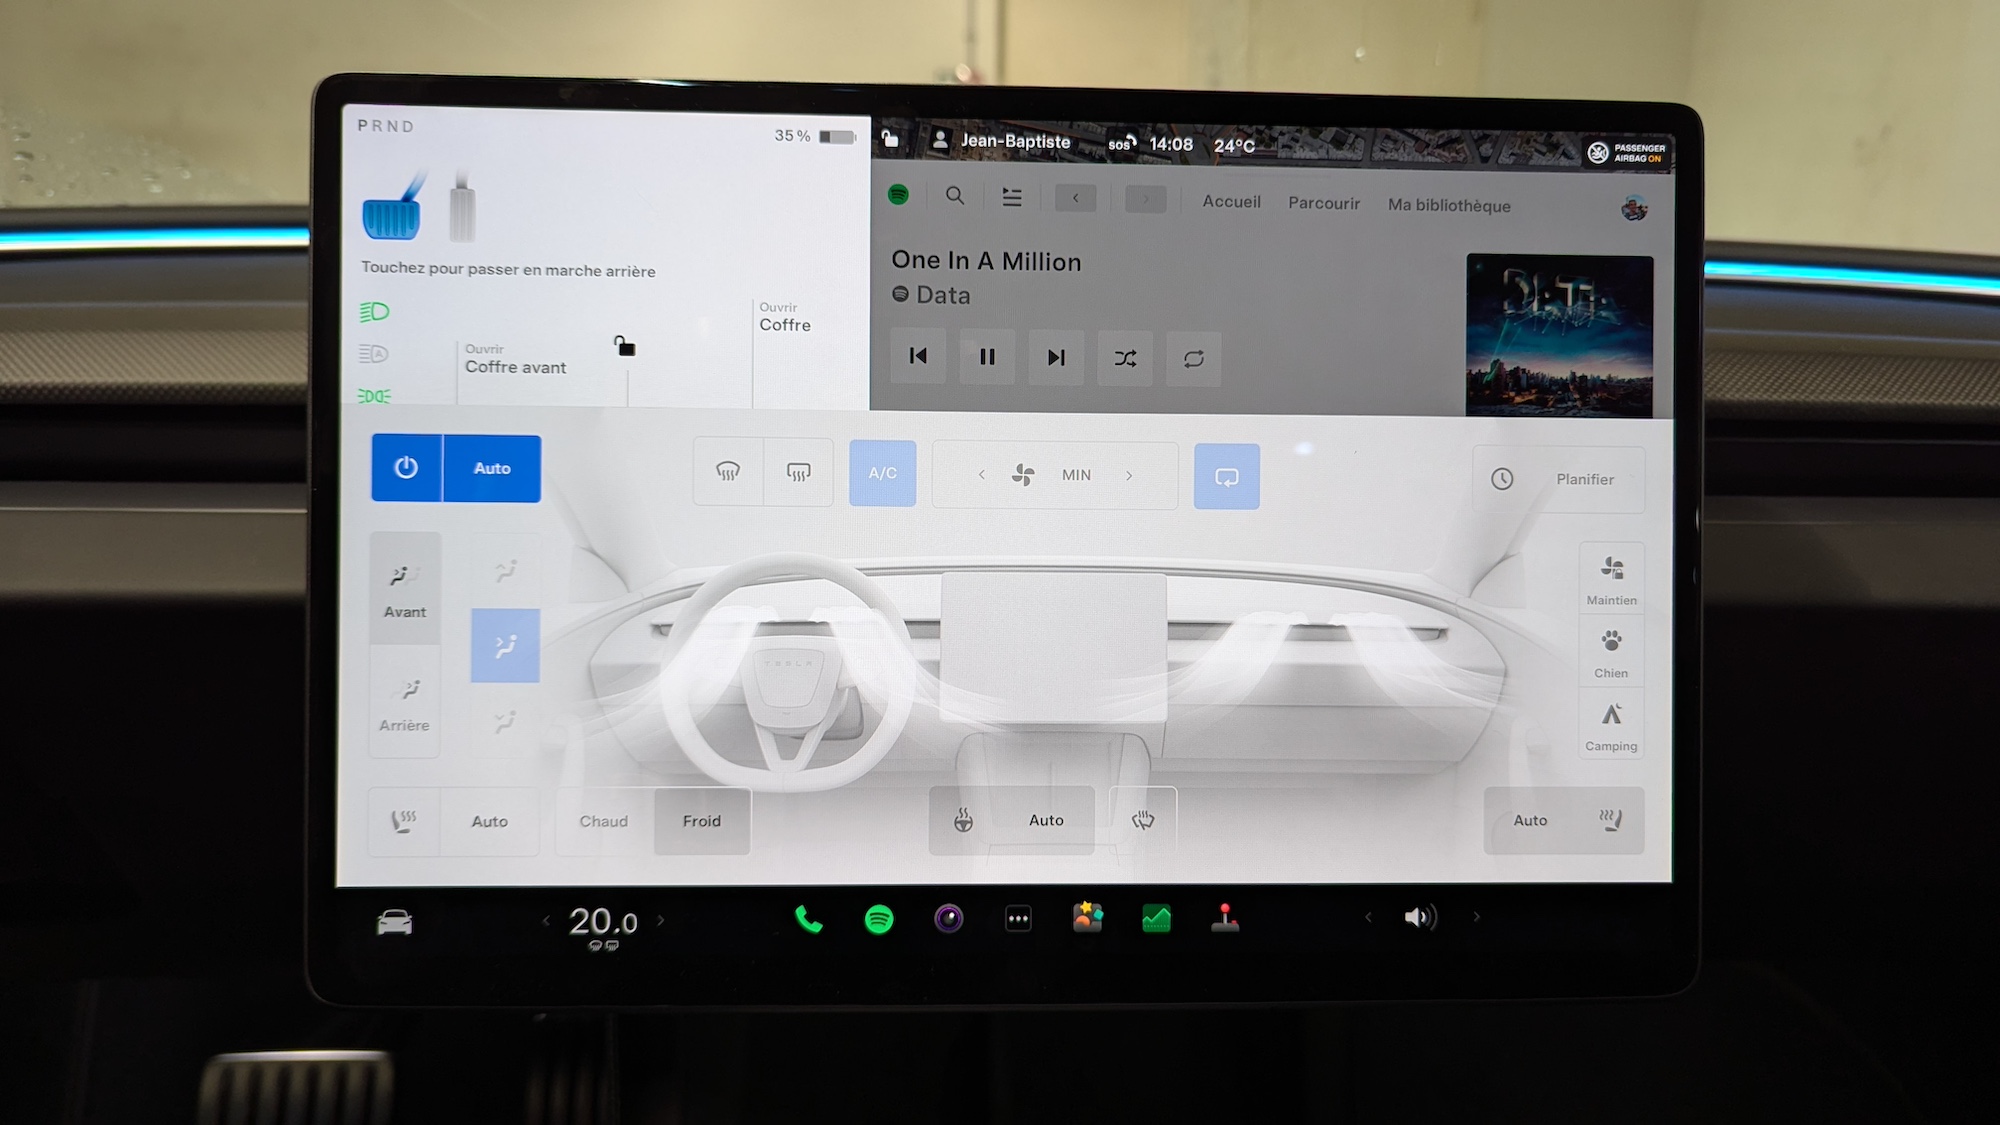
C’est peu, certes, et l’impact est bien inférieur à celui du chauffage en hiver, mais autant opter pour l’économie, non ? Alors votre alternative sur les trajets courts et à vitesse réduite sera d’ouvrir grand les fenêtres et laissez respirer la mécanique et vos finances !
Pensez à l’éco-conduite
Lors de périodes de canicule, votre conduite sera votre meilleure alliée. Alors oubliez tout ce qui provoque les pics d’intensité et font grimper la température interne des cellules de la batterie. Évitez donc les accélérations brutales et abusez du mode « éco », particulièrement sur autoroute, afin d’optimiser la gestion des flux d’énergie.

Rassurez-vous, vous pouvez rouler dans votre voiture électrique car non, les fortes chaleurs ne condamnent pas son usage. Les relevés d’usure des voitures électriques en circulation sont d’ailleurs unanimes : les batteries vieillissent très bien, peu importe les conditions d’utilisation.
En appliquant scrupuleusement ces quelques préceptes, vous protégerez donc au mieux votre véhicule à batterie contre la canicule et profiterez de vos trajets estivaux en toute sérénité.
Source : Voiture électrique et canicule : voici nos astuces pour préserver votre batterie et votre autonomie
Fuite de données JeVeuxAider : 550 000 profils de bénévoles piratés

Le vol de données informatiques continue de faire rage en France. Après l’ANTS, McDonald’s France, ou encore la DGFiP et la plupart des opérateurs télécom, c’est au tour d’un autre service de l’État de faire les frais d’une fuite de données.
C’est quoi JeVeuxAider ?
Cette fois ce sont plus de 550 000 comptes qui seraient concernés par ce piratage de la plateforme JeVeuxAider. Voici les données concernées :
- nom et prénom ;
- adresse e-mail ;
- numéro de téléphone ;
- adresse postale ;
- date de naissance ;
- informations liées au profil bénévole ;
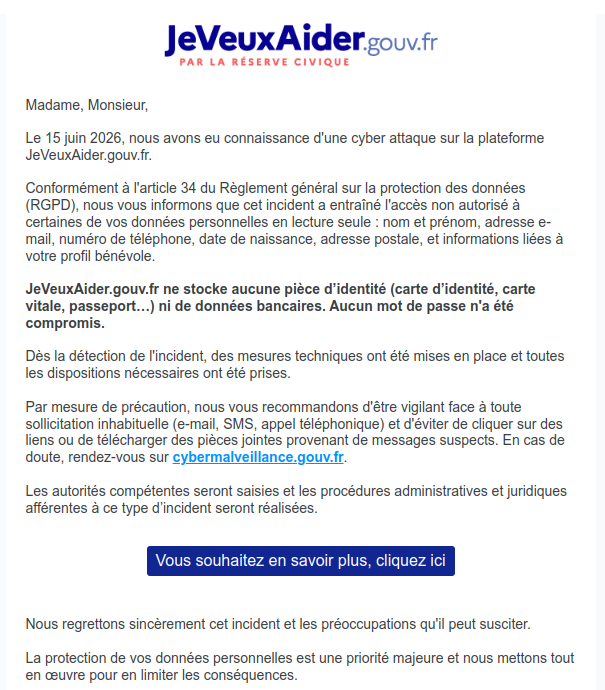
La plateforme JeVeuxAider permet de connecter des associations ou plus généralement des organisations à but non lucratif avec des bénévoles volontaires. On y retrouve des organisations comme la SPA, Emmaüs, le Secours Catholique ou encore les Banques Alimentaires.
Le piratage semble avoir exclusivement touché les profils bénévoles et non les organisations.
À l’image du piratage qui a touché La France Insoumise en mai 2026, cette fuite pourrait permettre à des personnes malveillantes de constituer des listes associant des personnes et leurs convictions supposées. Elle pose un sérieux risque pour la vie privée des français concernés, en particulier à moins d’un an d’une élection présidentielle.
Les bons réflexes en cas de piratage
Si vous avez été victime d’un piratage ou d’une fuite de données, quelques bonnes pratiques sont à garder en tête pour mieux vous protéger. Frandroid en a fait une liste :
- Changer sans attendre les mots de passe des comptes concernés ;
- En profiter pour changer aussi les mots de passe identiques ou similaires sur d’autres services ;
- Utiliser des mots de passe uniques et solides (avec, pourquoi pas, un gestionnaire de mots de passe) ;
- Activer la double authentification (2FA) partout où c’est possible ;
- Activer les Passkeys quand c’est possible ;
- Dans les semaines à venir, se méfier des emails, SMS ou appels suspects, même s’ils semblent crédibles ;
- Ne jamais cliquer sur un lien ou télécharger une pièce jointe en cas de doute ;
- Prévenir ses contacts si le piratage peut les concerner ;
- Mettre à jour ses appareils et logiciels pour corriger d’éventuelles failles de sécurité ;
- En cas de virements frauduleux, faire un signalement sur la plateforme Perceval.
Source : Fuite de données JeVeuxAider : 550 000 profils de bénévoles piratés