novembre, 2015
now browsing by month
Alerte au virus « on est tous Paris » sous forme de chaîne SMS : gare au canular
Un SMS invite les internautes à se méfier d’un prétendu courrier électronique véhiculant un virus informatique. Cette chaîne en forme de spam est la résurgence d’un canular déjà remarqué suite aux attentats du début d’année.
La rumeur ne se propage jamais aussi bien qu’en période de crise, comme l’ont bien montré les réseaux sociaux suite aux attentats perpétrés à Paris le 13 novembre dernier. Lundi, elle s’est notamment manifestée par le biais d’un SMS visant à alerter sur la prétendue propagation d’un virus par email.
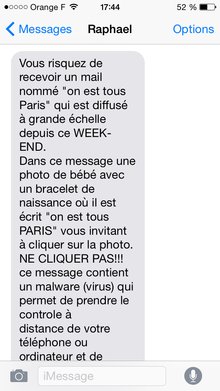
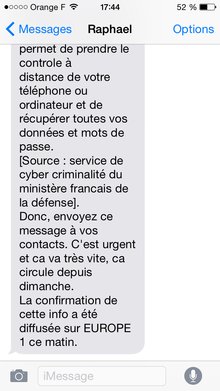
« Vous risquez de recevoir un mail nommé « on est tous Paris », qui est diffusé à grande échelle depuis ce WEEK-END », attaque le message. « Dans ce message une photo de bébé avec un bracelet de naissance où il est écrit « on est tous PARIS » vous invitant à cliquer sur la photo. NE CLIQUER PAS!!! ce message contient un malware (virus) qui permet de prendre le controle à distance de votre ordinateur et de récupérer toutes vos données et mots de passe ».
L’assertion est renforcée par la mention d’une source : le « service de cyber criminalité du ministère francais de la défense » et, caution ultime, la diffusion d’une confirmation « sur EUROPE 1 ce matin ». Dernier détail, et non des moindres : le texte appelle expressément le destinataire à se faire le relais du message vers tous ses contacts.
Que penser d’une telle alerte ? Dans la forme, deux éléments doivent immédiatement attirer l’attention : en premier lieu, les fautes d’orthographe et la typographie approximative. Vient ensuite cette injonction à diffuser l’information, caractéristique des chaînes qui inondaient un temps les boîtes mail.
Quelques failles se montrent aussi sur le fond : le ministère (français) de la Défense ne dispose pas à proprement parler d’un « service de cybercriminalité » et les virus informatiques ne se propagent pas nécessairement au simple clic sur une photo.
Le canular est d’autant plus évident que le message en question n’est qu’une déclinaison d’une précédente campagne de désinformation survenue après l’attaque de Charlie Hebdo, en janvier dernier. À l’époque, le bébé portait un bracelet « On est tous Charlie ».
Attention toutefois : comme le signale très justement le site spécialisé dans ces canulars Hoaxbuster, le fait que cette campagne de SMS relève de l’intox ne signifie pas qu’il n’y a pas des tentatives de piratage utilisant un mode opératoire similaire ou proche à celui qui est évoqué ici.
Qu’il s’agisse d’un email ou d’un SMS, mieux vaut toujours considérer d’un oeil circonspect les messages au ton alarmiste, et mener des recherches ou solliciter ses proches avant de s’en faire le relais…
Source : Alerte au virus « on est tous Paris » sous forme de chaîne SMS : gare au canular
Microsoft a tenté d’installer Windows 10… sans rien dire
Vous étiez vous Windows 7 ou 8.1 et vous avez découvert Windows 10 dans votre PC ? Souriez, Microsoft a tenté d’installer son nouvel OS sans la moindre permission. Il parait que c’est la faute à un bug !
Selon le journal Forbes, de nombreux utilisateurs ont été invités à redémarrer leurs systèmes après avoir téléchargé ce qui semblait être des mises à jour de sécurité de bases. Après le redémarrage, il a été constaté que l’installation de Windows 10 était en cours, sans la moindre autorisation. Certains internautes ont découvert que Windows 10 avait essayé de s’installer lui-même, encore et encore. Microsoft vient de confirmer cette mise à jour. Le géant américain indique qu’il s’agissait d’une erreur, d’un bug. Le fichier log de votre ordinateur vous indiquera si vous avez été la cible de ce « bug ». Les codes erreurs sont « 0 × 80240020 » ou « 080240020 ». (TechWorm)
Source : ZATAZ Magazine » Microsoft a tenté d’installer Windows 10, sans rien dire
Windows 10 : la mise à jour de novembre disponible (Threshold 2)
C’était attendu, c’est désormais en ligne sur les serveurs de mise à jour de Microsoft. L’éditeur déploie sa première mise à jour majeure à destination de Windows 10 connue sous le nom de code Threshold 2.
Avec quelques jours de retard sur le calendrier initialement estimé, Microsoft met en ligne Windows 10 dans sa version 10586 également appelée version 1511. Cette nouvelle build de l’OS de Redmond est disponible dès à présent par le biais de Windows Update pour tous les utilisateurs du système qui passeront ainsi de la version 10240 (version 1507) à cette mouture 10586.
Dès son lancement, c’était durant l’été, Windows 10 a été présenté comme le premier système d’exploitation as a service. Cette première mise à jour qui reprend l’ensemble des mises à jour cumulatives précédentes vient confirmer la volonté de l’éditeur de régulièrement faire évoluer son OS. Car au contraire des mises à jour cumulative il y a un certain nombre de nouveautés à signaler avec la mise à jour de Novembre.
Du neuf esthétiquement
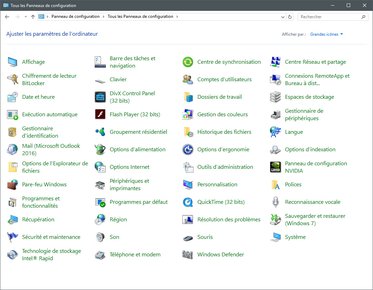
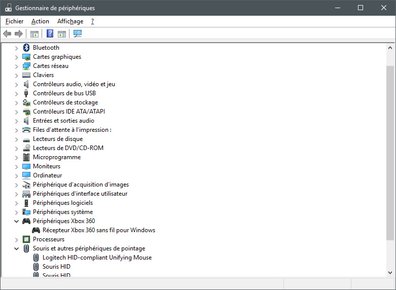
Cette nouvelle build est l’occasion pour Microsoft de peaufiner la copie rendue dans le courant de l’été. Ainsi esthétiquement, on note l’arrivée de nouvelles icônes dans le panneau de configuration classique ou le gestionnaire de périphériques alors que la barre des titres des fenêtres peut maintenant reprendre la couleur du menu démarrer (cette fonction est désactivée par défaut). On peut également désactiver l’affichage du logo Windows sur l’écran de connexion tandis que Microsoft a modifié les menus contextuels pour les rendre plus cohérents enfin presque puisque tous ne partagent pas le même look ainsi le clic droit sur le bouton Windows et le clic droit sur la barre des tâches affiche un menu gris quand le menu affiché par le bureau via un clic droit utilise toujours un fond blanc.
Des bugs corrigés et des nouveautés matérielles
Cette version de Windows 10 est la première à prendre en charge la technologie Speed Shift d’Intel introduite avec les processeurs Core de sixième génération à architecture Skylake. Elle corrige également le bug affectant les cartes sons utilisant le DTS et il est à nouveau possible d’installer ses apps sur un support externe comme un lecteur de cartes micro-SD (utile pour les tablettes).
Le gestionnaire mémoire de Windows 10 évolue avec un système de compression pour réduire la mémoire utilisé par un process alors que la virtualisation progresse : il est possible d’exécuter des instances Hyper-V dans Hyper-V, une sorte d’Inception.
De l’activation
Avec cette version de Windows 10, Microsoft est censé avoir assouplit le fonctionnement de l’activation en permettant d’utiliser sa clé de produit original Windows 7/8/8.1 pour l’installation sans passer par l’installation d’un ancien Windows puis d’une mise à jour.
Un menu démarrer amélioré
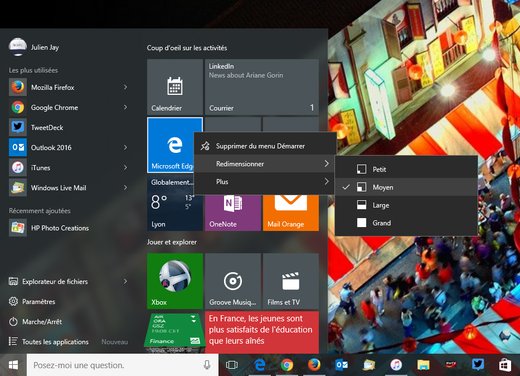
Le menu démarrer peut désormais accueillir un plus grand nombre d’éléments, jusqu’à 2048, alors qu’il est possible d’afficher un maximum de quatre colonnes. Et le menu contextuel qui s’affiche sur les tuiles a également été revu avec des améliorations esthétiques.
Du neuf pour le navigateur Web : Edge
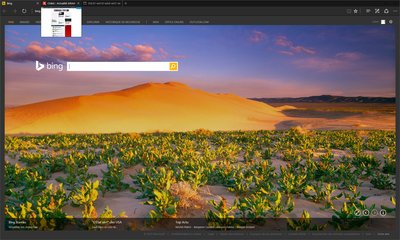
Vous attendiez le support des extensions dans Edge ? Microsoft offre un aperçu du contenu de chaque onglet ouvert. La synchronisation des favoris et listes de lecture est au programme et il est possible de caster du contenu Web média vers un périphérique DLNA compatible (le Miracast est géré).
Cortana plus intelligente
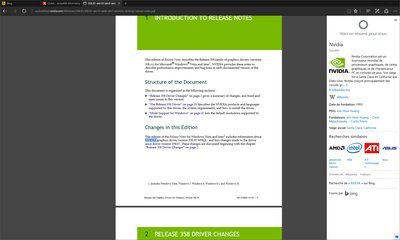
L’assistante numérique de Windows 10, Cortana, se fait plus intelligente et peut être utilisée avec ou sans compte Microsoft. Elle est désormais un peu plus intégrée à Edge puisque l’on peut dorénavant lui demander des informations sur un mot souligné dans un document PDF.
Des apps mises à jour
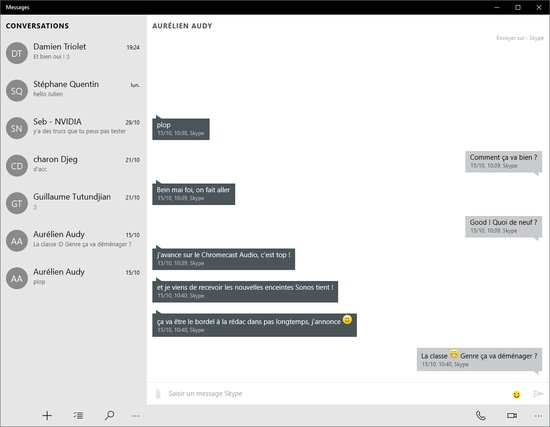
Enfin la mise à jour de novembre de Windows 10 ajoute de nouvelles apps dont la nouvelle expérience de messagerie unifiée Skype réunissant messagerie, téléphonie et Skype Video au coeur de l’app Messages.
Une installation un peu longue
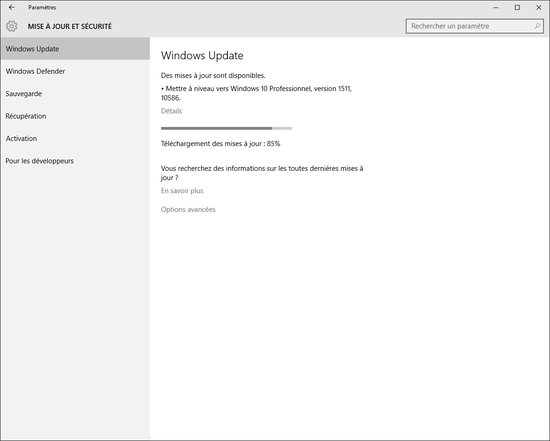
Rendez-vous dans les paramètres de Windows 10, rubrique Mise à jour pour initier la mise à jour. A noter que sur notre machine de test la mise à jour prend tout de même son temps à s’installer. Et se permet même d’installer des apps du Windows Store non sollicitées comme Asus Welcome : une app Asus qui nous explique les bienfaits de la mise à jour Windows 10.
Windows Update en plein travail
Source : Windows 10 : la mise à jour de novembre disponible (Threshold 2)
Spam sur Facebook : le retour de l’arnaque du bon d’achat Carrefour
Une annonce est diffusée massivement ces derniers jours sur Facebook, promettant, en échange d’une inscription, un bon d’achat de 500 euros dans les magasins Carrefour. Méfiance, il s’agit d’une arnaque, déjà repérée à plusieurs reprises sur le réseau social.
Comme souvent, c’est trop beau pour être vrai : sur Facebook, un lien circule, promettant un « bon-cadeau pour Carrefour » d’une valeur de 500 euros. Pour l’obtenir, rien de plus simple a priori : il suffit de cliquer sur le lien partagé par les membres du réseau social. Seulement, une fois le lien visité, l’internaute donne son accord pour partager l’information sur son mur Facebook, ouvrant ainsi la porte à une arrivée massive de spams sur ce dernier, permettant à l’escroquerie et autres arnaques du même type de se propager.
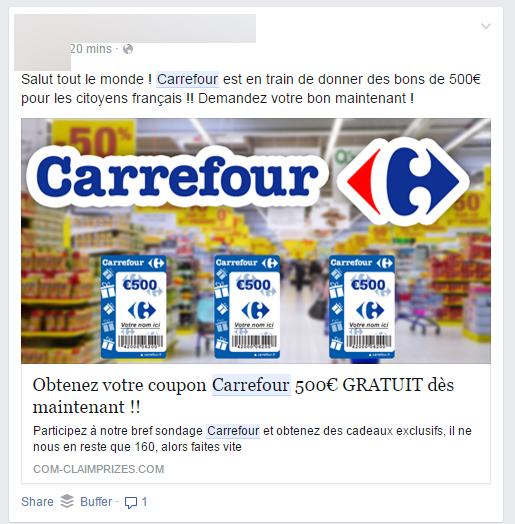
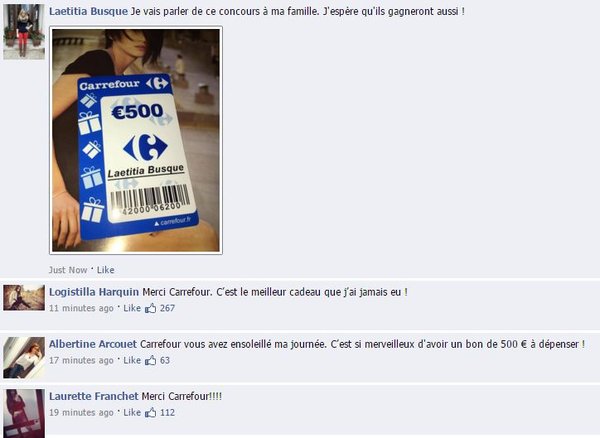
Le lien renvoie actuellement sur l’adresse com-claimprizes.com/carrefour/ qui demande à l’internaute de répondre à un sondage dans l’optique de réclamer son bon d’achat. Après avoir répondu à trois questions totalement bateau, le site génère une page de validation, qui demande alors à l’internaute piégé de partager la publication sur Facebook pour récupérer son gain. De faux commentaires d’utilisateurs apparaissent en bas de page, dans le but de crédibiliser l’ensemble. Mais il ne faut pas tomber dans le panneau : il s’agit d’une escroquerie, qui est loin d’être nouvelle sur le réseau social.
De multiples déclinaisons depuis plusieurs années
La perspective de gagner un bon d’achat Carrefour via Facebook n’est pas une nouveauté. Pour preuve, nous en parlions déjà en janvier 2014. A l’époque, c’est un bon d’achat de 200 euros qui était promis aux internautes.
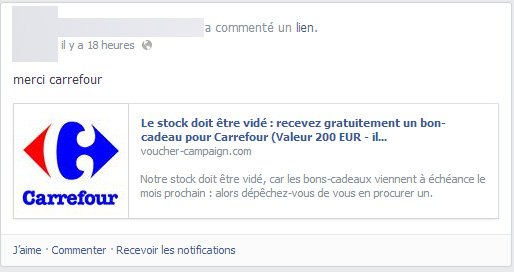
Orchestrée via un site nommé voucher-campaign.com, le lien renvoyait vers un autre domaine, carrefour5.eu, qui n’avait rien d’officiel et n’avait aucun rapport avec les supermarchés du même nom. Sur sa propre page Facebook, l’entreprise avait d’ailleurs mis les internautes en garde contre cette arnaque le 27 janvier 2014.
L’arnaque n’est donc pas nouvelle, et évolue au fil des mois et des années pour se rendre de plus en plus crédible. Néanmoins, ne tombez pas dans le panneau : vous ne recevrez aucun bon d’achat en répondant à un simple questionnaire. Par contre, en vous laissant piéger, vous donnez aux créateurs de ces arnaques un accès à vos informations Facebook, tout en contribuant à propager l’escroquerie sur les réseaux sociaux.
Source : Clubic
Attention, retour de l’escroquerie à l’image du chef Philippe Etchbest
Attention aux messages vous indiquant la mort du grand chef cuisinier Philippe Etchbest. L’arnaque, lancée en avril 2015, revient sur le devant de la scène.
Philippe Etchebest, vous le connaissez peut-être, un grand chef cuisinier connu aussi pour être la vedette de plusieurs émissions de télévision : Objectif Top Chef, ou encore Top Chef etCauchemar en cuisine, sur M6. Des malveillants surfent sur sa présence médiatique et son niveau de sympathie élevé auprès des téléspectateurs pour attirer les internautes dans leur filet.
Les pirates ont une technique simple, mais malheureusement efficace. Ils annoncent la mort des vedettes du petit écran. Comme ils avaient pu le faire pour Jean Dujardin ou encore Vincent Lagafe, ils diffusent sur Facebook de fausses captures écrans de journaux télévisés annonçant « VIIDEO CHOC – Terrible accident de voiture du grand chef Philippe Etchbest« . Pour passer entre les filets, le nom de famille du chef étoilé a été amputé d’un e. Les pirates le savent, les utilisateurs de Facebook vérifient peu ou pas les informations qu’ils peuvent lire, et repartage sans réfléchir.
Dans le cas de l’arnaque Facebook relatant la mort du chef cuisinier, les internautes qui cliquent sur le lien de cette pseudo vidéo arrivent sur une page qui usurpe le graphisme de Facebook. Les curieux peu regardant penseront être restés sur le portail communautaire. Si les voyeurs cliquent sur la vidéo, il est indiqué que pour regarder les images, il faut les partager sur Facebook. Si l’internaute clique, il entraîne avec lui toute une procédure malveillante qu’il aura bien du mal à contrer.
Le but des pirates, récupérer les informations des « cliqueurs » et, plus tard, revenir via des diffusions publicitaires pour des contrefaçons, du viagra ou autres produits du genre. Attention, les sites des pirates proposent aussi de télécharger de fausses mises à jour pour le lecteur vidéo VLC, Flash, Java. De fausses mises à jour pour regarder la fausse vidéo ! Ne surtout pas cliquer et ne surtout pas installer ces « choses », sinon, votre numérique risque de finir en véritable « Cauchemar en cuisine 2.0« .
Nid à malveillances
J’ai pu découvrir que sur le même serveur (hébergé chez Beyond Hosting) proposant la fausse page Facebook, d’autres espaces malveillants étaient cachés, comme media cup daters. Ce site propose l’une des fameuses MàJ piégées. Legitfitness.xyz et ses pilules pour faire travailler son cerveau. Et un véritable petit nid d’escrocs vous promettant des téléphones portables à 1 euros ou encore de maigrir avec des potions miracles qui seront, au mieux, un laxatif !
Via Zataz