Archives
now browsing by author
« Toutes mes données sont parties » : un piratage d’ampleur touche les disques WD My Book Live
Plusieurs utilisateurs de WD My Book Live ont vu l’intégralité de leurs données stockées sur les disques NAS être supprimées à distance dans ce qui semble être un piratage de grande ampleur. Western Digital incite tout le monde à déconnecter d’Internet leur appareil.

Un disque WD My Book Live.
Les utilisateurs de disques WD My Book Live sont appelés à couper la connexion Internet de leurs appareils au plus vite. Dans le cas contraire, ils risquent de voir l’intégralité de leurs données stockées dans ces NAS supprimées purement et simplement à cause d’une faille de sécurité.
L’entreprise Western Digital qui commercialise ces disques NAS My Book Live a en effet envoyé un mail à ses clients en assurant qu’une enquête était en cours pour comprendre l’origine du souci et pour le corriger. Toutefois, de nombreux utilisateurs expliquent, paniqués, que la totalité de leurs photos, vidéos et documents en tous genres stockés sur ces appareils ont disparu.
SUR LA PISTE D’UN PIRATAGE MASSIF
L’une des personnes touchées par cet incident majeur pense avoir trouvé le script coupable de cette suppression massive de données à distance. Tout porte à croire qu’il s’agit d’un piratage massif. C’est d’ailleurs la piste privilégiée par Western Digital.
Western Digital a déterminé que certains appareils My Book Live sont compromis par un logiciel malveillant. Dans certains cas, cette faille a conduit à une réinitialisation d’usine qui semble effacer toutes les données de l’appareil. L’appareil My Book Live a reçu sa dernière mise à jour du firmware en 2015. Nous comprenons que les données de nos clients sont très importantes. Pour le moment, nous vous recommandons de déconnecter votre My Book Live d’Internet afin de protéger vos données sur l’appareil.
LE DÉSARROI DES UTILISATEURS
Hélas, pour les victimes, la nouvelle est évidemment très difficile à encaisser. « Toutes mes données sont parties », écrit un client. « Je suis complètement fichu sans ces données… des années de données », se lamente un autre. « Il est très effrayant et dévastateur que quelqu’un puisse faire une restauration d’usine sur mon disque sans aucune permission accordée par l’utilisateur », se confie un troisième.
Malheureusement, l’espoir n’est pas trop permis : on voit difficilement comme la pléthore de données disparues pourrait être restaurée.
Source : Frandroid
Amélioration ou pas ?
Parfois je comprends mieux pourquoi l’informatique reste un mystère pour beaucoup de monde…

Ben si la désactivation de l’amélioration peut améliorer les choses… 🤣
Erreur 0x80242016 en voulant mettre a jour Windows
Plusieurs mois que ma version de Windows est bloquée en 1909, et impossible de mettre à jour sur une version supérieur 21H1 ou autre, ni récupérer les mises à jour de Windows.
Suite a un échange avec le support de Microsoft, voilà les actions qui ont étés essayées…
- Réparer le système de mise à jour
- Mettre à jour les drivers
- Désinstaller des programmes
- Modifier le partitionnement
- Cloner le disque sur un autre pour éviter un soucis de firmware
- Enlever tous les disques sauf le disque dur principal
- Tenter une mise à jour avec l’assistant d’installation de Windows
- Tenter une mise à jour avec l’ISO de la dernière version de Windows
- Débrancher tous les périphériques non essentiels
- … et pleins d’autres choses
…sans aucune réussite
J’ai enfin trouvé la solution, cette de reconstruire la partition EFI.
Afin d’avoir un pense bête et espérer aider d’autres personnes dans ma situation, voilà la méthode : (Il faut avoir une bonne base de connaissances pour faire la méthode, donc pensez a faire une sauvegarde avant)
-
- Démarrer sur un DVD /Clef USB de Windows
- et accéder au Options de démarrage avancées
- Allez dans Dépannage > Options avancées > Invite de commandes
- entrez diskpart et validez
- listez les disques par la commande list disk
- Sélectionnez le disque ou Windows est installé par la commande sel disk 0 (0 indique le numéro de votre disque, donc indiquez votre référence à vous)
- Listez les volumes de ce disque par la commande list vol
- Notez la lettre attribuée à la partition Windows. (On dira dans notre exemple que c’est D)
- Notez le numéro de volume de la partition EFI (C’est une partition FAT32 assez petite, en Mo) on dira dans notre exemple que c’est la 3
- Entrez cette commande pour sélectionnez la partition EFI sel vol 3 (remplacez 3 par le nombre trouvé en 9)
- Entrez cette commande pour attribuer la lettre R à votre partition EFI assign letter=R:
- Quittez Diskpart par la commande exit
- entrez la commande bcdboot D:\Windows /l fr-fr /s R: /f UEFI (remplacez D par la lettre attribuée à la partition Windows, vu en 8)
- Redémarrer l’ordinateur par la commande shutdown /f /r /t 0
En espérant que cela fonctionne aussi pour vous ! 😊
OnlyOffice Docs
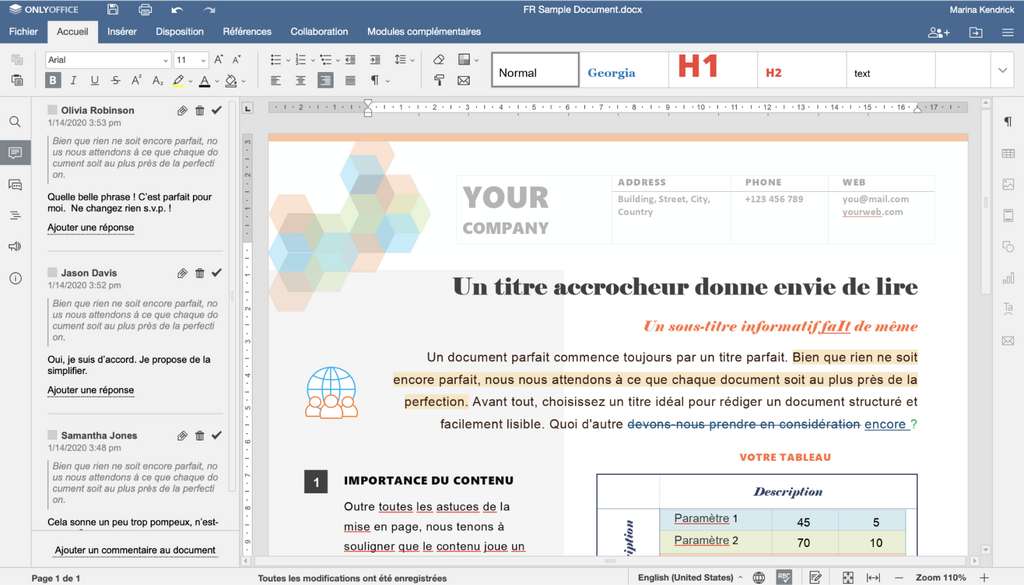
Avec la version 6.1 sortie récemment, ONLYOFFICE Docs gagne en popularité et se pose en véritable alternative à Google Docs et Microsoft Office Online. Installez la suite bureautique européenne sur votre propre serveur pour éditer vos documents et collaborer avec vos collègues via l’éditeur gratuit ou directement dans votre navigateur.
Les suites bureautiques en ligne ont changé la manière dont on accède à nos documents. Fini les clés USB pour transporter ses documents, fini également de devoir installer un logiciel sur chaque appareil pour les consulter. En créant un serveur ONLYOFFICE Docs, vous pourrez utiliser son éditeur Web sur n’importe quel appareil pour créer et éditer vos documents. Contrairement à d’autres suites Web comme Microsoft Office Online ou Google Docs, toute l’interface Web et le stockage des documents s’effectue sur vos propres serveurs. Vous gardez donc entièrement la main sur vos données.
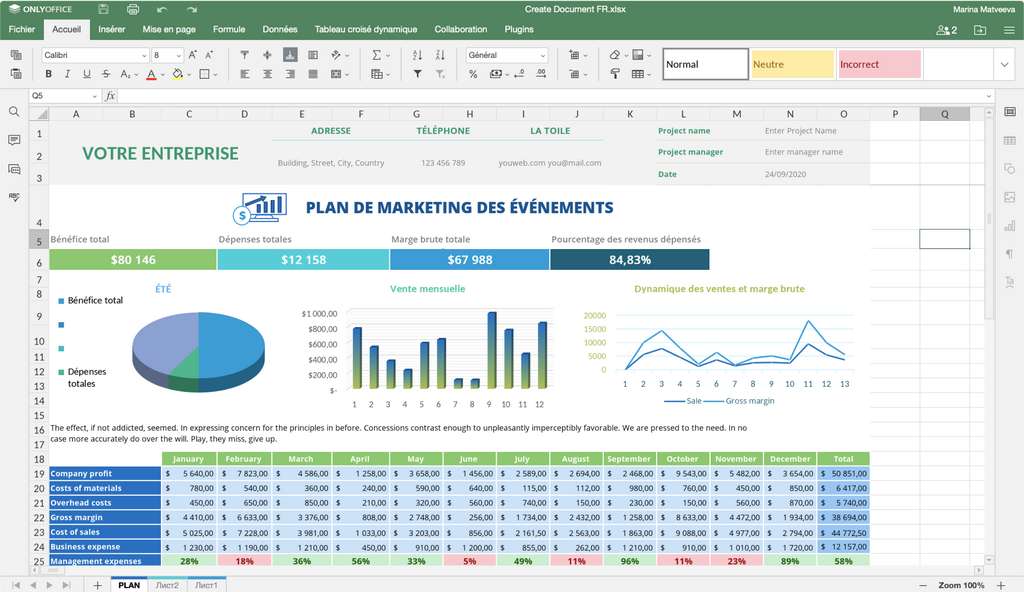
Cette suite bureautique 100 % européenne comprend un logiciel de traitement de texte, un tableur et un logiciel de présentation. L’éditeur utilise l’élément Canvas du HTML5 et prend en charge les documents OOXML (.docx, .xlsx, .pptx), ainsi que les formats Microsoft Office plus anciens et le format ouvert OpenDocument (.odt, .ods., .odp). ONLYOFFICE Docs propose également de nombreux modules complémentaires, comme Google Traduction, YouTube, un module OCR ou même la messagerie Telegram pour discuter avec ses collaborateurs directement dans l’éditeur.
Un version libre compatible avec ownCloud et NextCloud
Le site d’ONLYOFFICE propose différents connecteurs afin de l’intégrer avec de nombreuses plateformes professionnelles comme NextCloud, ownCloud, Alfresco, Confluence, HumHub, Liferay, SharePoint, Plone, ou encore Nuxeo. Pour le travail collaboratif en temps réel, l’éditeur intègre deux modes de coédition, des fonctions de partage, ainsi que différents outils pour échanger avec ses collaborateurs et suivre leurs modifications. De plus, ONLYOFFICE Docs permet de créer des salles privées pour la collaboration avec une protection par l’algorithme de chiffrement AES-256.
ONLYOFFICE Docs est proposé sous trois formules, à installer sur un ordinateur équipé de Windows Server ou une des nombreuses distributions Linux. L’édition Community est gratuite pour une utilisation personnelle, distribuée sous licence libre GNU AGPL v.3. Cette version accepte jusqu’à 20 utilisateurs simultanément et propose quasiment toutes les fonctions des autres éditions, excepté l’éditeur Web mobile, la comparaison de documents et l’affichage tableau.
Un essai gratuit de 30 jours
La firme propose également une édition Enterprise sous forme de licence définitive. La version Home Server est destinée à un usage non commercial. Elle est limitée à 10 utilisateurs et coûte 139 euros. L’édition commerciale Single Server coûte 1.020 euros par tranche de 50 utilisateurs. L’éditeur propose également une version Cluster, sur devis. L’édition Developer est proposée en tant que serveur de développement à 1.275 euros à vie pour 20 connexions. Pour un serveur de production, la version Single Server avec une licence annuelle est annoncée à 5.875 euros par tranche de 250 connexions.
ONLYOFFICE propose une application mobile sur Android et iOS ainsi qu’un logiciel de bureau, disponible gratuitement sur Windows XP à Windows 10, macOS et de nombreuses distributions Linux. Quel que soit l’appareil, le programme permet de travailler hors ligne avec les fichiers locaux, ou de se connecter à un service d’hébergement en ligne pour accéder à ses fichiers dans le cloud et collaborer avec d’autres utilisateurs. Pour tester les différents éditeurs Web ainsi que l’installation du serveur, ONLYOFFICE offre un essai gratuit de 30 jours de l’édition Enterprise.
Source : futura-sciences.com
Les contenus Flash seront bloqués le 12 janvier 2021
Flash n’est plus supporté depuis le 1er janvier 2021. Et à partir du 12 du même mois, les contenus seront bloqués.
Ça y est : Flash n’est plus maintenu par Adobe depuis le 1er janvier 2021. Si vous avez suivi l’actualité tech ces dernières années, vous n’êtes pas sans savoir que l’entreprise américaine avait planifié depuis longtemps de cesser de s’occuper de ce format, qui sert aux animations et aux jeux sur le web, et qui a connu son heure de gloire dans les années 90 et 2000.
Le web a en effet globalement basculé sur de nouvelles technologies, qui s’avèrent en outre ouvertes, contrairement à Flash, qui est resté jusqu’à la fin un format propriétaire. Mais si le 31 décembre 2020 a marqué la fin de son support, il ne s’agit pas de la seule date dans le calendrier qu’a prévu Adobe. En effet, une autre échéance est prévue au 12 janvier 2021. À cette date, ce sont les contenus Flash qui seront bloqués.
« Pour aider à sécuriser les systèmes des utilisateurs, Adobe bloquera l’exécution du contenu Flash dans Flash Player à partir du 12 janvier 2021 », indique ainsi une page du groupe répondant aux questions générales sur la disparition de Flash. Ce n’est pas une surprise : cette échéance était déjà indiquée depuis plusieurs semaines. Il ne reste donc plus que quelques jours de sursis avant le verrouillage des contenus.
La neutralisation du format se fait avec le soutien des principaux navigateurs web, qui suivent tous une feuille de route similaire.
Firefox, par exemple, s’en débarrassera avec la mise à jour du 26 janvier 2021 et des dispositions ont été prises pour traiter aussi les versions précédentes du logiciel. Quant à Microsoft, après avoir mis à disposition un outil de désinstallation manuel, il retirera Flash de Windows automatiquement en 2021. Depuis juin, Adobe recommandait au public de supprimer Flash de son environnement.
L’HÉRITAGE DE FLASH PRÉSERVÉ GRÂCE À RUFFLE
La disparition de Flash a nourri des craintes sur l’archivage des jeux et des animations reposant sur cette technologie. En effet, des organisations comme Internet Archive ou Flashpoint ont pris la décision d’amasser un maximum de ces contenus pour préserver cet héritage, qui a eu un impact considérable sur le web — le fait qu’il ait fallu autant de temps (une dizaine d’années) pour se débarrasser de Flash est d’ailleurs un signe : ce format était littéralement partout.
La bonne nouvelle, c’est qu’il sera toujours possible de profiter des contenus Flash sans Flash, grâce à un projet libre et gratuit appelé Ruffle. Il permet d’émuler cette technologie sans risque pour l’ordinateur. De quoi vous permettre de relancer des jeux comme Yeti Sports, Curveball, Stickman Sam 2 , Snowcraft et Line Rider , ou de vous replonger dans des animations telles Loituma Girl, All your base are belong to us ou Caramelldansen.
Source : Les contenus Flash seront bloqués le 12 janvier 2021
Navigateur Edge : la communication agressive de Microsoft pousse à la saturation
Microsoft continue de mener une communication pour le moins agressive afin de faire adopter son navigateur Edge.
Microsoft a mis à disposition du public la nouvelle copie de son navigateur Edge. Rappelons que la marque a finalement choisi d’adopter le moteur Chromium pour animer son navigateur et lui ouvrir l’accès aux extensions prévues pour Chrome.
Chacun peut ainsi télécharger le navigateur depuis la page dédiée de l’application… Mais Microsoft continue malgré tout de faire un peu de forcing du côté de Windows 10. Après avoir automatisé l’installation de son navigateur via une mise à jour, Microsoft souhaite désormais que les utilisateurs adoptent son logiciel.
C’est ainsi que l’on voit apparaître divers messages sur Windows 10, notamment dans le menu démarrer au niveau des suggestions qui invitent l’utilisateur à opter pour Edge plutôt que leur navigateur actuel. Certains utilisateurs reçoivent également des pop-ups au lancement de leur navigateur ou lors d’un reboot pour les encourager à essayer Edge.
Dans la recherche Windows, le simple fait de renseigner le début du mot Internet fait également s’afficher une fenêtre pour Edge, tout comme au sein de la recherche Bing qui fait énormément de publicité pour le navigateur maison de Microsoft.
De quoi pousser les utilisateurs jusqu’à la saturation et desservir les intérêts de la marque.
Source : https://www.generation-nt.com/
Ecran bleu Windows : des escrocs se font passer pour le service technique
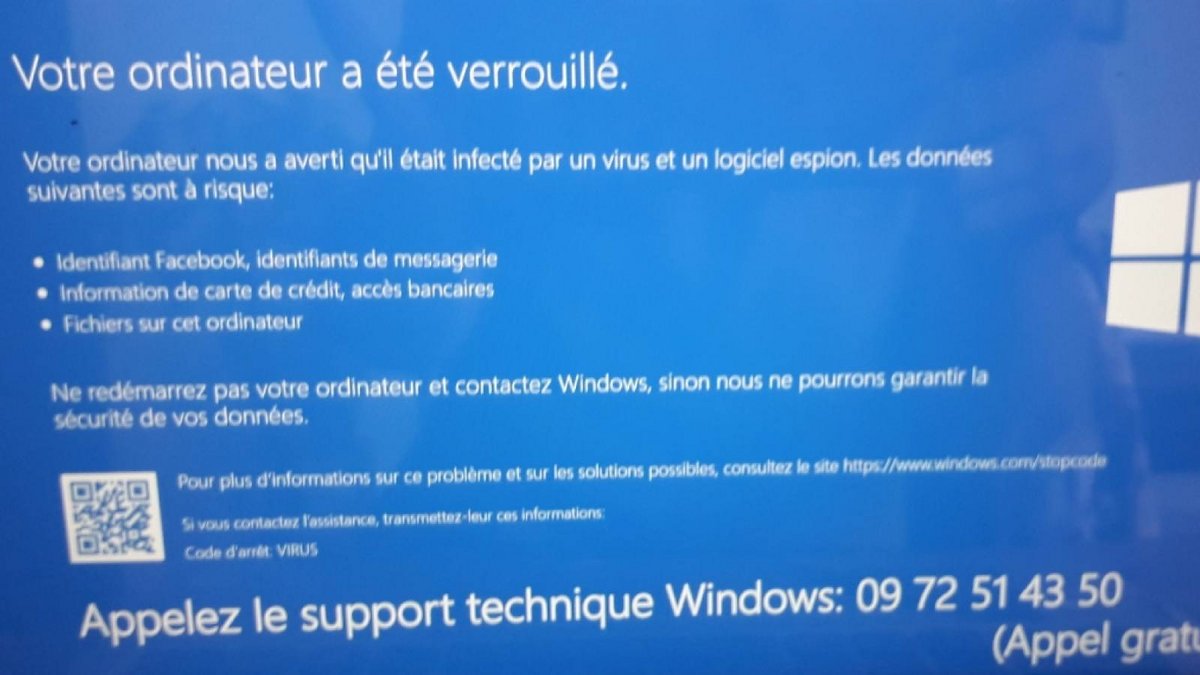
« Votre ordinateur a été verrouillé » : voici ce que l’on pouvait lire sur l’écran d’un ordinateur avant que l’utilisateur ne soit invité à appeler un numéro pour débloquer le fameux écran bleu…
Cette technique serait ainsi de plus en plus utilisée pour leur soutirer de l’argent aux personnes ciblées.
Le chantage au faux virus
Dans un mini-thread sur Twitter, Thomas Jarrand, développeur Web, a raconté les mésaventures de sa mère qui a failli être victime d’une escroquerie au support technique Windows.
Le principe ? Afficher une page similaire à l’écran bleu Windows qui informe un soi-disant vol de données issues d’un compte Facebook, d’un service de messagerie, ou d’une carte de crédit.
Ce procédé très connu au sein de l’arnaque en ligne s’appelle tout simplement le chantage au faux virus.
Les escrocs se faisant passer pour le service technique Windows demandent aux victimes de payer une certaine somme d’argent (plus ou moins importante) pour une prestation qui ne sera jamais effectuée.
La mère de Thomas Jarrand, elle, a raccroché le téléphone au bout de quelques minutes et n’a surtout pas déboursé le moindre euro.
Supprimer le faux écran bleu Windows : quelle est la solution ?
Dans un article paru en 2017 et mis à jour à l’occasion de la crise sanitaire actuelle, le magazine de l’association 60 Millions de Consommateurs donne quelques indications pour supprimer ce faux écran bleu.
L’association suggère ainsi d’éteindre l’ordinateur en cliquant sur les touches CTRL + ALT + SUPPR ou en maintenant le bouton d’alimentation appuyé quelques secondes et de rallumer le PC en mode sans échec.
Et enfin, voici un des conseils à ne pas négliger : outre l’installation d’un antivirus, il est recommandé de nettoyer régulièrement son historique Web issu des différents navigateurs tels que Chrome, Firefox, Safari ou encore Edge.
Source : Ecran bleu Windows : des escrocs se font passer pour le service technique
Fake News : NON, le gouvernement français n’installe pas StopCovid secrètement sur votre smartphone
C’est une rumeur qui tourne à la fake news virale sur la toile depuis quelques jours : Non, le gouvernement français ne va pas installer son application StopCovid en douce sur votre smartphone avec le soutien des opérateurs…
L’application StopCovid n’a pas fini de soulever les inquiétudes auprès d’un public très souvent mal informé et en proie à la désinformation et aux fakes news.
Depuis quelques semaines, les discussions autour de l’application qui permettra de tracer les utilisateurs pour les alerter d’une éventuelle mise en contact avec une personne porteuse du Covid 19 soulève bien des débats sur la toile.

À peine présentée, l’application était déjà décriée comme un outil permettant au gouvernement de pister les utilisateurs, de leur faire respecter les restrictions des déplacements limités à 100 km, de les géolocaliser en temps réel, en bref de les espionner en permanence à des fins diverses et variées…
Depuis quelques jours, le discours s’est modifié et l’on voit apparaitre sur les réseaux sociaux et sites conspirationnistes des notices visant à « désinstaller l’application StopCovid installée sans votre consentement et à distance par le gouvernement »… Une idée saugrenue qui trouve pourtant nombre d’adeptes…
Dans une notice, on nous explique ainsi comment éliminer l’option de traçage de son smartphone en allant dans les réglages et en allant désactiver des fonctionnalités diverses.
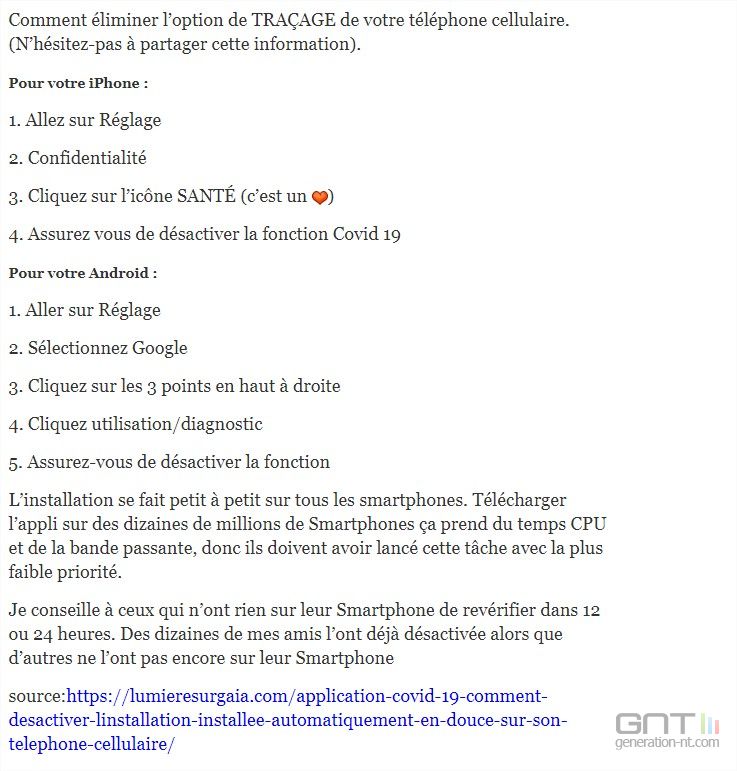
Tant sur les terminaux Apple que sur les smartphones équipés d’Android, ces notices ne font que bloquer la solution de traçage proposée par Google et Apple, une option qui justement n’a pas été retenue par le gouvernement Français qui a choisi de développer sa propre application.
On touche ici donc déjà à un premier paradoxe flagrant… D’autre part, aucune loi ou décret ne permet au gouvernement de faire installer son application à distance. L’utilisation de StopCovid est et restera facultative et il faudra télécharger et installer soi-même l’application, puis lui donner les autorisations nécessaires comme n’importe quelle application diffusée sur le Play Store ou l’App Store.
Source : Fake News : NON, le gouvernement français n’installe pas StopCovid secrètement sur votre smartphone
StopCovid : un programme de bug bounty pour rendre l’app plus sûre
L’équipe projet chargée du développement de l’application StopCovid, menée par Inria, va faire appel aux hackers éthiques, pour renforcer la sécurité de sa solution. Sous les conseils de l’ANSSI, un programme de bug bounty va en effet être lancé dès demain.
Pour développer son application visant à lutter contre la propagation du coronavirus, StopCovid, le gouvernement a monté une équipe projet. Celle-ci est pilotée par l’Institut national de recherche en sciences et technologies du numérique (Inria) et est notamment composée de Capgemini, Dassault Systèmes, l’Inserm, ou encore Orange.
Recommandation de l’ANSSI
Par ailleurs, puisque la solution consiste à recueillir et analyser des données personnelles, la question de sa sécurité apparaît évidemment prépondérante. C’est pourquoi l’équipe projet comprend également des membres de l’Agence nationale de la sécurité des systèmes d’information (ANSSI).
Pour protéger les futurs utilisateurs de StopCovid, l’organisation a proposé de recourir à un programme de bug bounty, une recommandation suivie par Inria. Cela signifie donc que l’application passera entre les mains expertes de « chasseurs de bugs », c’est-à-dire des hackers éthiques chargés de repérer des failles dans le code informatique, en l’échange d’une compensation. L’objectif : « pouvoir mettre à la disposition des citoyens une application s’appuyant sur les plus hauts standards en termes de sécurité et le dernier cri des algorithmes de cryptographie », dixit Bruno Sportisse, P.-D.G. d’Inria.
La chasse aux bugs ouvre dès demain
Répartis dans toute l’Europe, les hackers se mettront à l’œuvre dès ce mercredi 27 mai. Pour réunir une telle communauté, l’équipe projet s’est rapprochée de l’entreprise française YesWeHack, plateforme spécialisée dans le bug bounty.
Dès qu’un membre aura dévoilé une vulnérabilité, les développeurs de l’application se chargeront alors de la corriger. En parallèle de ce programme, d’autres actions continueront d’être menées par l’ANSSI, afin d’améliorer la sécurité de la solution.
En revanche, l’agence et Inria n’ont apporté aucune précision quant à la rétribution associée à la découverte d’une faille.
Source : Communiqué de presse
Comment protéger son PC des virus sans antivirus
Vous vous posez la question de savoir s’il est possible de protéger son PC des virus sans antivirus ?
Quelles sont les règles pour sécuriser son PC en se passant d’un antivirus ?
Cet article vous donne tous les conseils, attitudes à suivre pour protéger son PC des virus sans antivirus.
D’ailleurs, ces conseils et vérifications de sécurité peuvent aussi être faites si un antivirus est installé.
Cela peut toujours renforcer la sécurité de votre PC contre les malwares et logiciels malveillants.
PROTÉGER SON PC DES VIRUS SANS ANTIVIRUS : EST-CE POSSIBLE ?
Oui c’est possible mais cela reste réservé à des utilisateurs expérimentés.
En effet, vous devez connaître la manière dont les logiciels malveillants sont distribués.
L’antivirus est en général la seule défense du PC face aux malwares.
Les antivirus bloque et protège :
- des fichiers malveillants qui arrivent sur l’ordinateur. Cela avec la protection en temps réel.
- La protection WEB bloque les sites malveillants.
- Enfin un scan régulier peut détecter des menaces informatiques qui ont réussi à passer la protection en temps réel.
Si vous n’avez aucun antivirus installé, certaines vérifications sont donc nécessaires afin de s’assurer qu’aucun malware n’est actif dans le système.
Enfin il faut suivre les règles élémentaires de sécurité.
COMMENT PROTÉGER SON PC DES VIRUS SANS ANTIVIRUS
METTRE À JOUR WINDOWS 10 ET LES LOGICIELS INSTALLÉS
La première règle de sécurité est de maintenir Windows 10 à jour ainsi que ses logiciels.
En effet, des vulnérabilités ou failles logiciels peuvent permettre l’intrusion de malwares sur votre PC.
Cela par exemple à travers des attaques Drive by Download.
En maintenant Windows 10 et vos logiciels à jour, vous corriger les failles logiciels et ainsi l’exploitation de ces dernières.
Pour vous aider deux liens :
- Les mises à jour Windows Update de Windows 10 : fonctionnement et paramétrage
- Comment mettre à jour ses applications sur Windows
SANDBOXIE : UTILISER VOS APPLICATIONS DANS UN BAC À SABLE
Pour minimiser les failles logiciels, les attaques, vous pouvez exécuter vos applications dans un bac à sables à l’aide de Sandboxie.
Un bac à sable est un emplacement restreint et surtout dissocier de votre système.
Par exemple si vous exécutez un malware dans ce dernier, il n’aura pas accès à votre Windows.
Cela permet donc de protéger Windows et éventuellement vos données.
Si le concept vous intéresse, plus d’informations dans cet article : bac à sable et sandbox.
Enfin vous pouvez utiliser Sandboxie à cet effet en suivant ce tutoriel.
On passe beaucoup de temps sur le WEB.
Cela fait des navigateurs WEB des portes d’entrée aux virus et malwares.
Vous devez donc renforcer la sécurité de vos navigateurs WEB cela afin de les protéger de toutes attaques et virus.
Il existe des extensions gratuites qui permettent d’améliorer cela.
Les deux articles suivants vous guident pour sécuriser Chrome et Firefox :
- Sécuriser Google Chrome contre le pistage, les malwares et cryptojacking
- Sécuriser Mozilla Firefox contre les virus et le pistage
VÉRIFIER LES FICHIERS ET LES SITES WEB MALVEILLANTS
Votre antivirus protège des fichiers et adresses WEB malveillantes en vérifiant ces derniers.
Lorsqu’un élément dangereux est détecté, il le bloque et vous le notifie.
Sans antivirus vous devez effectuer ces vérifications manuellement.
En effet, parfois on peut vous envoyer par mail un fichier et vous avez un doute.
De même, il arrive que l’on soit devant une adresse WEB : est-elle saine ou dangereuse ?
Pour vous aider, voici deux articles du site :
- Comment vérifier un lien internet : malveillant ou sain ?
- Comment analyser un fichier téléchargé : virus ou sain ?
Enfin il existe VirusTotal qui permet d’analyser un fichier avec plusieurs antivirus. Cela aide à dégager un statut.
Se reporter à notre article : VirusTotal : scanner un fichier avec plusieurs antivirus.
VÉRIFIER LA SANTÉ ET SÉCURITÉ DE SON SYSTÈME
Sans antivirus, difficile de vérifier constamment son système ou régulièrement avec des analyses.
L’utilisateur doit donc effectuer ces vérifications lui même.
Pour se faire, voici trois méthodes.
ANALYSE ANTIVIRUS EN LIGNE
L’antivirus en ligne consiste à exécuter un antivirus de temps en temps qui va vérifier votre système.
Vous évitez d’avoir constamment un antivirus actif mais vous pouvez tout de même vérifier de temps en temps votre système.
NOD32 et Trend-Micro propose ce système :
- Analyser/supprimer les virus avec ESET NOD32 Online Scanner
- Trend-Micro Housecall : Analyser/Supprimer les virus en ligne
PROCESS EXPLORER : VÉRIFIER LES PROCESSUS ACTIFS
Une autre vérification contre les malwares est de s’assurer qu’aucun processus malveillants n’est actif.
Vous pouvez le faire très facilement avec des gestionnaires de tâches avancés.
En effet, ces derniers intègrent une analyse VirusTotal des processus actifs.
Les applications en cours d’exécution sont soumis un multi-scan antivirus.
Si un processus malveillant est actif, vous le saurez.
Par exemple, process Explorer permet très facilement cela.
- Télécharger Process Explorer
- Lancez ce dernier par un clic droit puis exécuter en tant qu’administrateur
- Ensuite cliquez sur le menu Options > VirusTotal > Check Virustotal.com
- Acceptez les conditions d’utilisation.

- Cela ajoute une colonne VirusTotal qui soumet les processus du système.
- Si des résultats positifs apparaissent, cliquez dessus pour ouvrir l’analyse VirusTotal et obtenir des informations.

AUTRES VÉRIFICATIONS MANUELLES CONTRE LES VIRUS
Enfin il existe d’autres procédures pour vérifier si un cheval de troie ou tout autre malware est actif dans le système.
L’article suivant vous donne la marche à suivre : Comment vérifier si ordinateur a été hacké ou piraté ?
COMMENT ÉVITER LES VIRUS ET LOGICIELS MALVEILLANTS
Enfin pour éviter les malwares, il faut savoir comment ils sont distribués.
Par exemple que les cracks et keygen sont souvent piégés et malveillants.
Le repacking de logiciels mènent à des adwares ou PUP.
Enfin qu’il existe des virus par clé USB.
Là aussi un article très complet vous explique comment sont propagés les malwares afin de les éviter : Comment les virus informatiques sont distribués.
CONCLUSION
Vous l’aurez compris, se passer d’un antivirus n’est pas donnée à tout le monde.
En effet, il faut un minimum de connaissance de Windows et son système.
De plus, Windows 10 est fourni avec Windows Defender qui est largement suffisant.
Ainsi vous avez forcément un antivirus qui tournent.
Enfin pour d’autres conseils pour sécuriser son PC : Comment protéger son PC des virus et des pirates ?
Source :malekal’s site