Archives
now browsing by author
Prolongation de Windows 7 : les Extended Security Updates en vente le 1er avril
Pour prolonger le support de Windows 7 au-delà de janvier 2020, Microsoft va commencer à vendre les Extended Security Updates à partir du 1er avril 2019.
Le support étendu de Windows 7 arrive à son terme le 14 janvier 2020. C’est la date butoir pour le grand public synonyme de la fin de tout support. Toutefois, les professionnels et entreprises auront la possibilité de s’octroyer du temps de support supplémentaire pour les correctifs de sécurité en mettant la main à la poche.
L’offre payante Windows 7 Extended Security Updates (ESU) sera notamment disponible pour les clients de licences en volume avec une édition Pro et Entreprise de Windows 7. Microsoft vient de préciser qu’elle sera en vente à compter du 1er avril prochain.
Le commercialisation se fera par appareil et avec un tarif qui augmentera chaque année supplémentaire. Il sera possible d’obtenir une rallonge du support jusqu’en janvier 2023.
Pour le moment, Microsoft ne communique toujours pas sur les prix de Windows 7 ESU. Mary Jo Foley (ZDNet) avait cependant obtenu un document auprès de vendeurs et partenaires de Microsoft :
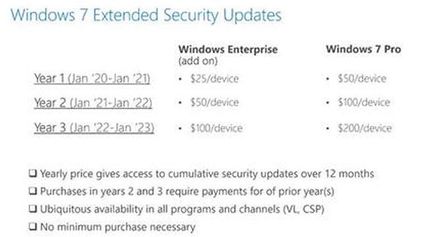
Une entreprise avec Windows 7 Pro devra débourser 50 $ par appareil la première année, 100 $ la deuxième année et 200 $ la troisième. Pour Windows 7 Enterprise (licences en volume ou clients Microsoft 365), ce sera moitié mois cher par appareil.
D’après Net Applications, la part d’utilisateurs de Windows 7 est encore de plus de 38 %.
Source : Generation-nt.com
USB 3.0, 3.1, 3.2… Perdus entre les différentes normes ? Voici un peu d’aide
L’organisme en charge des standards USB a publié une nouvelle norme : l’USB 3.2, supportant des débits plus élevés. Ce qui entraîne de facto la disparition de la spécification 3.1, tandis que la 3.0 avait déjà été absorbée par son aînée. Vous avez du mal à vous y retrouver ? Rassurez-vous, pour vous aider, l’institution a décidé de… créer de nouveaux noms. Voici un petit guide pour y voir (un peu) plus clair.
L’USB est aujourd’hui une norme incontournable. Ou plutôt un ensemble de normes. Et pour acheter le bon ordinateur, le bon disque dur externe ou le bon câble, autant savoir les différencier. Le problème, c’est que cette tâche n’a rien d’évident. USB 3.0, 3.1, 3.2, USB-C… Difficile de faire le bon choix dans ce fatras.
C’est pourquoi l’USB Implementers Forum, ou USB-IF, organisme en charge de la standardisation de l’USB, a décidé de simplifier sa nomenclature, avec la publication de la nouvelle spécification USB 3.2. Mais l’organisation semble avoir du mal avec la signification du mot « simplification »…
De l’USB 2.0 à l’USB 3.2
Pourtant, au début, tout se passait pour le mieux. Les différents standards USB témoignent en réalité de la vitesse à laquelle il est possible de transférer des données. Ainsi, la norme USB 2.0 affichait au compteur un débit de 480 Mb/s.
USB 3.0
Puis est arrivé l’USB 3.0, avec la capacité de transférer des fichiers à 5 Gb/s. Mais la situation demeurait limpide, avec la coexistence de deux normes : la 2.0 et la 3.0.
USB 3.1
Ensuite, l’USB-IF a révélé le standard 3.1, doté d’un débit maximum de 10 Gb/s. Et c’est à ce moment que les choses ont commencé à se compliquer. Avec cette nouvelle spécification, l’USB 3.0 s’est vu rebaptisé en USB 3.1 Gen 1. Quant au nouveau standard plus rapide, il a alors pris le nom d’USB 3.1 Gen 2. L’USB 2.0, trop vieux, voyait, lui, son nom inchangé (ouf).
Mais pourquoi diable faudrait-il changer le nom de l’ancienne norme ? D’après l’USB-IF, cette opération serait destinée à faciliter le travail des ingénieurs. Ces derniers n’auraient ainsi qu’une seule documentation à consulter, celle de l’USB 3.1, pour vérifier les éléments techniques relatifs à la technologie. Cette décision ne serait donc pas vraiment orientée consommateur, et ce n’est pas la suite qui ferait penser le contraire.
USB 3.2
Car l’USB-IF a récemment introduit le nouveau standard USB 3.2, capable de supporter un débit de 20 Gb/s. Ce qui a donné naissance à trois nouveaux noms : l’USB 3.1 Gen 1 est devenu l’USB 3.2 Gen 1, l’USB 3.1 Gen 2 est devenu l’USB 3.2 Gen 2, et la nouvelle norme a pris le titre d’USB 3.2 Gen 2×2.
Conscient du caractère indigeste de cette nomenclature, l’USB-IF a pris les devants. Pour « éviter la confusion chez le consommateur », l’organisation a donc annoncé… trois nouveaux noms ! Les voici, par ordre croissant de débit : SuperSpeed USB, SuperSpeed USB 10 Gbps et SuperSpeed USB 20 Gbps. Quant à l’USB 2.0, il portera désormais le nom d’USB Hi-Speed.
En résumé
Résumons donc les différents standards USB que vous pourrez rencontrer, avec leur débit :
- USB Hi-Speed (480 Mb/s), ou USB 2.0
- SuperSpeed USB (5 Gb/s), ou USB 3.2 Gen 1 : ex-USB 3.1 Gen 1, lui-même ex-USB 3.0
- SuperSpeed USB 10 Gbps (10 Gb/s), ou USB 3.2 Gen 2 : ex-USB 3.1 Gen 2
- SuperSpeed USB 20 Gbps (20 Gb/s), ou USB 3.2 Gen 2×2
Et USB-C et USB PD dans tout ça ?
Ce n’est pas fini. Car tout ce qui est présenté ci-dessus ne concerne que les vitesses de transfert de données. D’autres éléments sont à prendre en compte au sujet de l’USB.
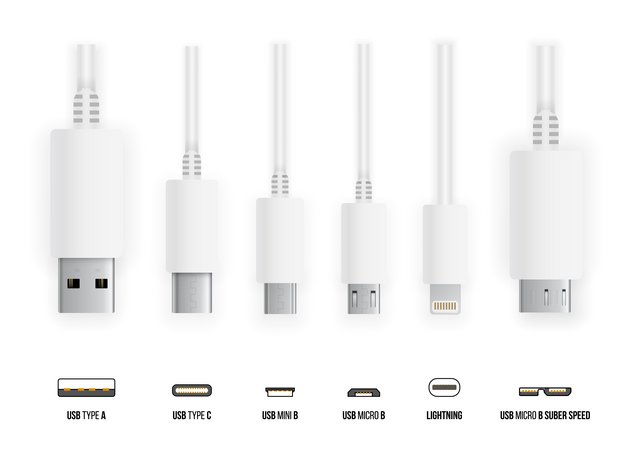
Par exemple, l’USB-C, ou USB Type-C, fait référence à la forme du câble ou de la prise. Cette norme date de 2014 et présente l’avantage d’être réversible. Elle équipe notamment certains ordinateurs portables, comme les MacBook Pro. Mais être branché en USB-C ne signifie pas forcément bénéficier du débit le plus rapide. En revanche, réciproquement, vous devrez posséder ce type de connecteur si vous voulez profiter des 20 Gb/s de l’USB 3.2 Gen 2×2. Enfin, du SuperSpeed USB 20 Gbps… Vous suivez ?
Dernier terme que vous pouvez rencontrer : l’USB Power Delivery, ou USB PD. Cette mention fait référence à la puissance d’une alimentation électrique, qu’il s’agisse d’une prise murale ou d’une batterie. Un élément qui n’est donc pas lié à la forme du connecteur, ni au débit supporté.
Nous espérons vous avoir permis de mieux distinguer les différents standards USB. Qui ne seront peut-être valables que jusqu’à la prochaine spécification. D’après vous, quels seront les futurs noms des normes USB, à l’apparition du 40 Gb/s ? Vous avez 4 heures.
Source : CNET
Comment identifier un mail de phishing ? Ce quiz de Google est une formation efficace
La forme la plus répandue de cyberattaque n’implique pas une armée de hackers russes cagoulés devant des écrans noir et vert… mais des mails malicieux.
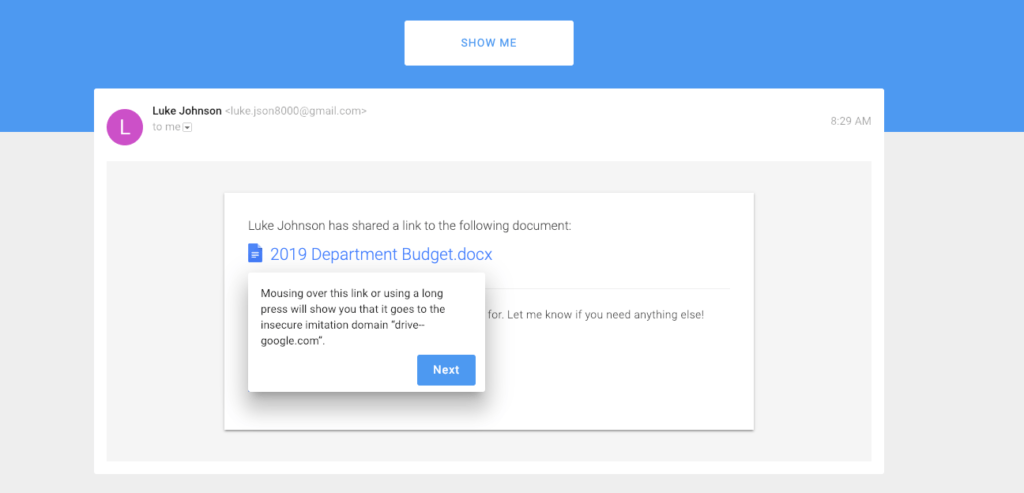
La division Jigsaw de Google a publié le 22 janvier 2019 un petit site web interactif extrêmement bien fait pour apprendre aux internautes à identifier des techniques de phishing répandues. Ce qu’on appelle hameçonnage en français est la forme la plus répandue de cyberattaque : elle consiste à faire croire à un utilisateur qu’un mail est légitime alors qu’il a pour but une action malveillante (vol de mot de passe, téléchargement d’un virus ou d’un malware etc.).
Le phishing est arrivé à un niveau de raffinement si élevé qu’il trompe aujourd’hui jusque dans les multinationales où l’on aurait imaginé un niveau de sécurité maximal. Au fond, son efficacité tient à la cible de son attaque qui peut être un maillon faible dans un système : l’humain. Pour lutter contre cela, il n’y a guère que la formation qui fonctionne et c’est précisément ce que Google réussit à faire avec brio par son quiz.
CE QU’IL FAUT VÉRIFIER SUR UN MAIL
On regrettera seulement de ne pas le voir traduit en français, dans la mesure où le phishing est loin d’être réservé au web anglophone. On peut résumer ses enseignements en quelques points à vérifier quand on reçoit un email qui demande de faire une action :
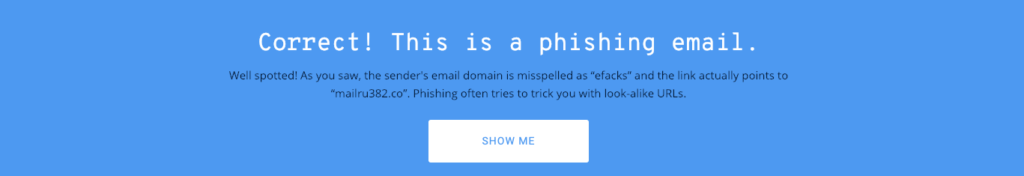
- Vérifier l’expéditeur : si l’expéditeur ne correspond pas au nom de domaine du site qu’il prétend représenter, c’est probablement un piège (et les différences peuvent être subtiles, comme une simple lettre changée)
- Vérifier tous les liens avant de cliquer : quand vous passez votre pointeur de souris sur un lien, il va s’afficher en bas de votre navigateur. Il existe bien des moyens de faire un sous-domaine frauduleux qui ressemble à un vrai domaine : par exemple, on pourrait créer facilement le nom de domaine google.numerama.com et vous renvoyer dessus. Cela ne serait clairement pas un nom de domaine de Google.
- Faire attention aux URL raccourcies : si vous avez un doute sur un mail officiel et qu’il passe en plus par un lien raccourci (bit.ly, goo.gl, tinyurl…) pour vous diriger vers les actions à faire, ne cliquez pas.
- N’ouvrez pas les pièces jointes avant d’être sûr de votre correspondant : cliquer sur une pièce jointe frauduleuse, qui cache par exemple du code malicieux dans un faux document .pdf est très vite arrivé. Vérifiez avant votre expéditeur et sa légitimité. Vous pouvez également enregistrer une pièce jointe douteuse sur un service en ligne (Google Drive, Dropbox…) pour l’ouvrir (ou tenter de l’ouvrir) sans la télécharger.
Source : Numérama
Il est temps de migrer : Windows 7 n’aura plus aucun patch de sécurité dans un an
Encore sur Windows 7 ? Sachez que dans un an, plus aucun patch de sécurité ne sera fourni par Microsoft.
Bien qu’apprécié de ses utilisateurs, Windows 7 est un système d’exploitation qui se fait vieux. Sa carrière entre toutefois dans sa dernière ligne droite : dans un an, c’est-à-dire dès le 14 janvier 2020, l’O.S. ne bénéficiera plus du support étendu de Microsoft, qui est proposé depuis le 13 janvier 2015, date à laquelle le support standard a pris fin.
En clair, il n’y aura plus de patch de sécurité après le 14 janvier 2020.
C’est ce qu’explique Microsoft dans une page invitant les retardataires migrer vers sa plateforme la plus moderne, Windows 10 : « Toutes les bonnes choses ont une fin, même Windows 7. Après le 14 janvier 2020, Microsoft ne proposera plus de mises à jour de sécurité ou de support pour les PC exécutant Windows 7, mais vous pouvez poursuivre l’enchantement en migrant vers Windows 10. »
Lancé en octobre 2009, Windows 7 fêtera ses dix ans de carrière dans quelques mois. Entretemps, Microsoft a sorti deux autres O.S. : Windows 8 d’abord, en 2012, puis Windows 10, en 2015. Mais c’est dès l’année précédente, en 2014, que le géant des logiciels a commencé à changer de discours sur Windows 7, en évoquant l’arrêt du support standard ainsi que la fin de vente de la plupart des éditions de l’O.S — seule la professionnelle a été vendue jusqu’en 2016.
UNE FORMULE SPÉCIALE POUR LES ENTREPRISES
Il convient toutefois de noter qu’il y aura une exception pour les entreprises dont les postes sont encore sous Windows 7 : si elles acceptent de rémunérer Microsoft, celui-ci continuera de leur fournir des correctifs sur mesure jusqu’au mois de janvier 2023. Le coût du support augmentera chaque année, de manière à pousser les retardataires à basculer sur un O.S. moins dangereux, puisque toujours maintenu.
Baptisée Windows 7 Extended Security Updates, cette formule « sera vendue sur une base par appareil et le prix augmentera chaque année. Elle sera disponible pour tous les clients Windows 7 Professionnel et Windows 7 Entreprise […], avec un rabais pour les clients disposant d’un abonnement Windows 10 Entreprise ou Windows 10 Éducation », explique la firme de Redmond. En clair, cette offre ne concerne pas le grand public.
UN PROGRAMME SPÉCIAL POUR WINDOWS 7 PRO ET ENTREPRISE
Cette solution entend répondre à deux problématiques : la première, c’est la difficulté que certaines organisations ont à passer d’un système d’exploitation à l’autre, parce qu’il y a de nombreux postes à configurer et que certains logiciels très spécifiques ne sont peut-être pas compatibles avec le nouvel écosystème. Le second est de prévenir des couacs médiatiques.
Par le passé, Microsoft a en effet été contraint de sortir précipitamment un patch pour des systèmes d’exploitation obsolètes parce que ceux-ci étaient encore répandus. Il est aussi arrivé que Microsoft, en voulant tourner la page d’un ancien OS, refuse, avant de faire marche arrière, de publier un correctif pourtant en sa possession, ce qui a exposé de fait les usagers.
En résumé :
| Système d’exploitation | Fin du support standard (gratuit) | Fin du support étendu (gratuit) | Fin du support pro (payant) |
| Windows 7 | 13 janvier 2015 | 14 janvier 2020 | Janvier 2023 |
Source : Numerama
Les iMac fin 2012 officiellement obsolètes
Ce sont des machines qui sont encore tout à fait capables de rendre de fiers services, ce d’autant qu’elles sont compatibles macOS Mojave. Mais le temps passe et n’épargne personne, même les plus braves. Les iMac 21,5 et 27 pouces fin 2012 rejoindra ainsi la liste des produits anciens et obsolètes à compter du 30 janvier, selon un mémo d’Apple intercepté par MacRumors.
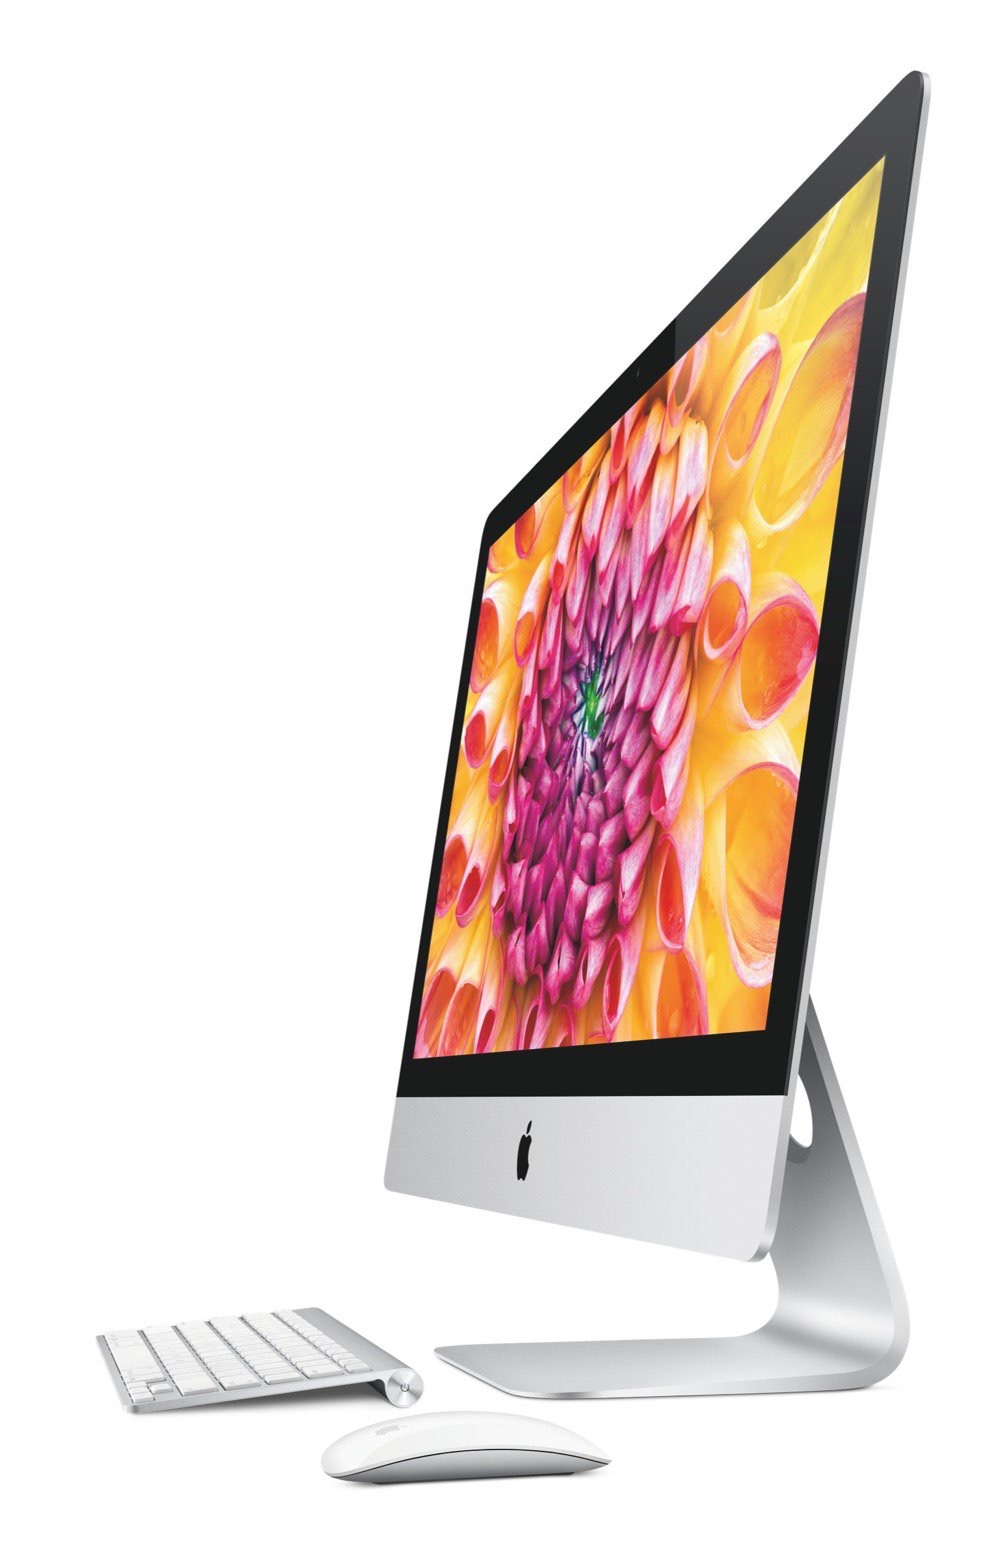
La fin de fabrication des produits présents dans cette liste remonte à entre cinq et sept ans. Les réparateurs Apple ne fournissent plus de réparations matérielles pour ces appareils, ils ne peuvent plus commander de pièces détachées. Toutefois, le document interne précise que ces deux iMac sont éligibles au programme pilote mis en place il y a un an : des réparations resteront possibles pour ces machines, dans la limite des pièces disponibles, et ce jusqu’au 30 janvier 2021.
On trouve dans ce programme l’iPhone 4S, l’iPhone 5, les MacBook Air et Pro mi-2012, ainsi que des MacBook Pro début 2013.
Source : MacGeneration
Vous allez passer du temps à zoomer sur ce panorama de Shanghai de 195 gigapixels
Vous n’êtes jamais allé à Shanghai ? Cette photo de 195 gigapixels va vous montrer la métropole dans les moindres détails.
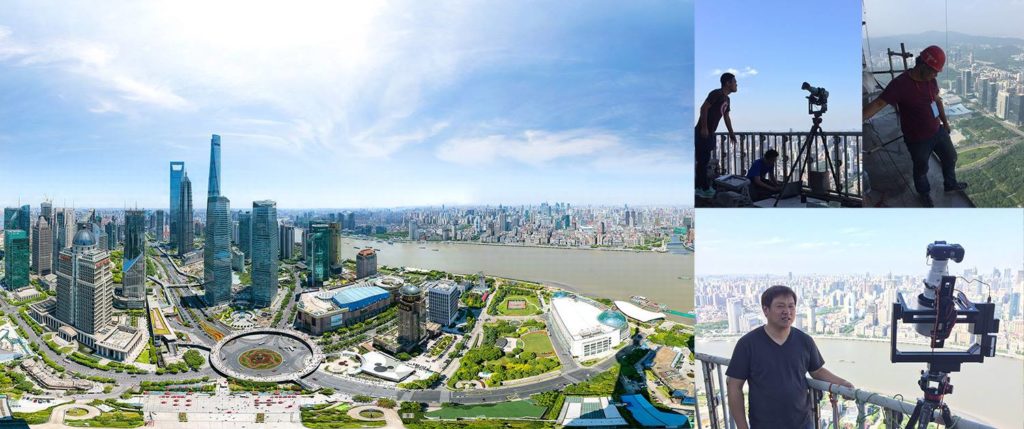
Envie de vous évader pendant quelques minutes ? Rendez-vous sur le site Big Pixel, où l’on peut apprécier un immense panorama de Shanghai de 125 gigapixels (soit… 125 000 mégapixels). Avec un chiffre aussi astronomique, il est possible de zoomer sur le moindre détail et de s’offrir une petite balade dans la métropole chinoise.
Les créateurs du somptueux cliché nous gratifient même d’une petite visite avec certains lieux à connaître. On ne va pas vous mentir, il y a suffisamment de matière pour perdre une heure ou deux à admirer Shanghai dans un format atypique (une simple page web).
125 GIGAPIXELS DE BONHEUR VISUEL
Pour donner naissance à ce panorama, les membres de la Big Pixel Team sont montés dans la tour de la Perle de l’Orient, à 230 mètres de hauteur, et ont multiplié les photos avec des appareils non précisés – mais qu’on imagine de pointe. Le travail d’assemblage et de retouche a nécessité deux mois en tout.
Cette impressionnante création ne détient même pas le record du plus grand nombre de pixels. Selon le Guinness World Records, il existe une photo de 846 gigapixels de Kuala Lumpur (composée de 31 000 clichés différents) tandis que ce panorama du Mont Blanc en pèse 365.
Notez que la Big Pixel Team promet d’autres immortalisations du genre à l’avenir. Et si jamais Shanghai ne vous suffit pas, vous pourrez toujours parcourir la Cité interdite de Beijing (25 milliards de pixels) ou le Fortaleza do Monte de Macao (43 milliards de pixels).
Source : Numerama
Linky : analyse, démontage et explications par @dexsilicium
Stéphane Marty vient de publier une longue vidéo de 30 minutes dans laquelle il passe au crible un compteur Linky G1 fabriqué par Itron. Après plusieurs semaines de retard, propriété industrielle oblige, la vidéo est enfin en ligne :
Un gros gros boulot d’analyse, avec toujours autant de matos qui fait rêver… même si cette publication a eu du mal à sortir :
Un gros bigup à Stéphane pour cette superbe analyse non monétisée et cette transparence.
Source : Blogmotion.fr
Fraude RGPD : nouveaux courriels envoyés à des centaines d’entreprises Françaises
Fraude RGPD – Une nouvelle vague de faux courriels aux couleurs du Règlement Général de la Protection des Données tente de convaincre des entreprises de payer une mise en conformité bidon au risque de payer une amende. Une escroquerie qui ne cesses pas. Explication.
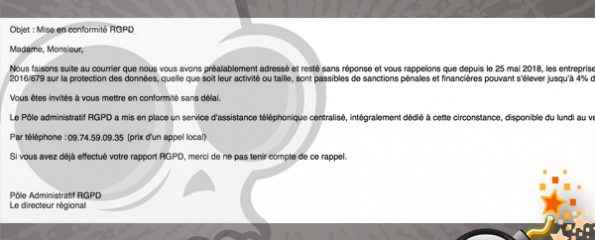
Je vous expliquais en juin 2018 la diffusion massive de courriers postaux et mails envoyés aux sociétés européennes. Mission de la missive électronique, jouer sur la méconnaissance (sic!) du Réglement Général de Protection des Données. Des messages solennels, administratifs. Un logo RGPD, des étoiles (rappel de l’Europe), un code barre. Et une phrase qui faisait peur “Mise en conformité – rappel“. Un numéro de dossier et une date limite d’enregistrement. J’avais piégé, au téléphone, l’un de ces escrocs [écouter]. La Commission Informatique et des Libertés (CNIL) avait d’ailleurs diffusé une alerte à ce sujet.
Suite, sans fin
Depuis quelques heures, en cette fin novembre, une vague de courriels vient de toucher des dizaines d’entreprises Françaises. Le courriel est diffusé via l’adresse conformite-rgpd@vml0345.com. Son idée n’est pas de lui répondre, mais d’appeler un numéro de téléphone, le 09.74.59.09.35. Une fois de plus, le courriel se veut inquiétant : “Les entreprises n’ayant pas régularisé leur situation (L’escroc parle du RGPD, ndr) […] sont passibles de sanctions pénales et financiéres.” Et le courriel d’afficher la fameuse amende de 4% du chiffre d’affaire annuel. Une amende en cas de faute grave, et une amende sur le CA mondial. Bref, pas d’inquiétude, une escroquerie qui joue sur la méconnaissance du sujet RGPD (Re Sic!). Le courriel peut finir à la poubelle.
La CNIL explique qu’il faut vérifier l’identité des entreprises démarcheuses. Elles ne sont, en aucun cas, et contrairement à ce que certaines prétendent, mandatées par les pouvoirs publics pour proposer à titre onéreux des prestations de mise en conformité au RGPD. La mise en conformité au RGPD nécessite plus qu’un simple échange ou l’envoi d’une documentation. Le RGPD réclame un vrai accompagnement, par un professionnel qualifié en protection des données personnelles, pour identifier les actions à mettre en place et assurer leur suivi dans le temps.
Source : ZATAZ Fraude RGPD : nouveaux courriels envoyés à des centaines d’entreprises Françaises – ZATAZ
Windows Defender quasi au niveau d’un Bitdefender ou d’un Kaspersky
Windows Defender continue de nous surprendre en matière de protection sur Windows 10 en étant recommandé comme « Top Produit » d’après les derniers résultats de AV-Test.
Sur la période de juillet à août 2018, le laboratoire indépendant AV-Test a en effet une nouvelle fois décerné une distinction » Top Product » à la solution de sécurité Windows Defender intégrée par défaut à Windows 10. Des résultats qui, contrairement à il y a encore quelques mois, permettent sans doute de pouvoir se passer d’installer une autre suite de sécurité.
Ce sont ainsi dix-huit produits de sécurité qui ont été évalués, et 11 d’entre eux ont obtenu cette distinction dont Windows Defender.
Sur le critère de la protection contre les infections de malwares (virus, vers informatiques, chevaux de Troie) et attaques web, Windows Defender a fait un sans faute face à tous les échantillons présentés en bloquant aussi bien les 0-day que les formes connues de malwares.
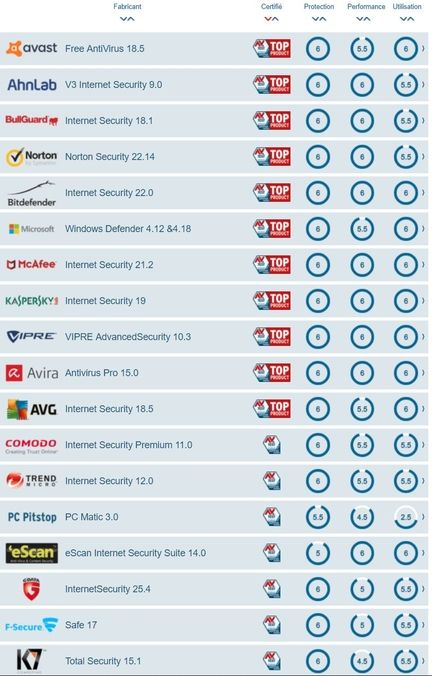
Si le score parfait de 18 (avec trois critères notés sur 6 ; protection, performance et utilisation) n’a pas été obtenu, c’est toujours en raison d’un impact observé (ralentissement) lors de l’installation de programmes mais le score de 17,5/18 est tout de même à noter.
Ce score parfait a par contre été atteint par Bitdefender Internet Security 22, Avira Antivirus Pro, Kaspersky Internet Security, McAfee Internet Security et Vipre AdvancedSecurity.
Pour ceux qui souhaitent donc disposer d’une solution de sécurité gratuite et efficace, vous pouvez vous contenter de conserver Windows Defender. Du côté des offres payantes, vous pouvez opter pour une des 5 suites ayant obtenu le score « parfait » (même si certaines suites n’ont pas été testées comme par exemple ESET) sachant que Bitdefender ou Kaspersky sont toujours, et ce depuis des années, parmi les meilleures suites de sécurité du marché.
Source : Windows Defender quasi au niveau d’un Bitdefender ou d’un Kaspersky
Piratage : Hadopi constate mais sanctionne rarement
La Commission HADOPI peine toujours à faire preuve de son efficacité face au piratage en France. De plus en plus critiquée il faut admettre que l’institution placée sous perfusion constate bien les actes de piratage, mais ne sanctionne que très rarement.
La réponse graduée mise en place par le gouvernement à travers la création de la commission HADOPI il y a 9 ans de cela manque toujours à ses objectifs : le piratage en France n’a fait que progresser au fil des années et si la croissance s’est réduite, c’est avant tout du fait des offres lancées par certains acteurs comme les plateformes de SVOD.
En théorie, la procédure établie par HADOPI est simple : quand un internaute se fait repérer en train de télécharger du contenu piraté sur Internet, il reçoit un premier email l’invitant à stopper ses activités. En cas de récidive dans les 6 mois, un deuxième email accompagné d’un courrier en accusé de réception rappelle à l’ordre avant un troisième qui prévient que des poursuites pénales peuvent être entamées…
Dans les faits, la situation est bien différente. Ainsi, en 9 années d’exercice, ce sont seulement 910 utilisateurs qui sont allés jusque dans les tribunaux. Et là encore, dans le pire des cas la sanction s’est limitée à un rappel à la loi. 232 cas ont été classés sans suite et 11 personnes ont été simplement relaxées…
Hadopi se défend en revendiquant d’autres chiffres : 710 000 emails envoyés aux pirates depuis le début de l’année, 922 dossiers communiqués aux procureurs en 2017 et déjà 550 dossiers transmis par HADOPI au premier trimestre 2018.
Et si Hadopi n’arrivait déjà pas à faire sanctionner les pirates il y a 9 ans, la situation est encore pire aujourd’hui puisque rappelons que les techniques déployées par la commission ne ciblent que les utilisateurs des réseaux P2P qui sont largement délaissés depuis plusieurs années par les pirates au profit du téléchargement direct ou du streaming.
C’est pourquoi le travail des autorités se concentre désormais davantage sur les sites qui proposent l’accès aux contenus illégaux ainsi que sur les régies publicitaires qui leur permettent de dégager des revenus.
source : generation-nt.com